Evolve on Sundays: KI-Agenten beteiligten sich an einem Angriff auf taiwanesische Regierungsnetzwerke
Ein KI-gestützter Eingriff in taiwanesische Regierungssysteme steht an der Spitze dieser Ausgabe, gefolgt von einem ausgenutzten Windows-Zero-Day, einer N-central-Kompromittierung, dem Diebstahl vertraulicher Daten des öffentlichen Sektors, einer offensiven Cyberpolitik, Ransomware, Technologie, Software und dem Cyber Kill Chain.
 KI Agenten wechselten von der Sicherheitstheorie zu einem dokumentierten Eindringen der Regierung. Bild: Shutterstock.
Sicherheit, Software und technische Intelligenz für die kommende Woche.
Coverage-Fenster: Sonntag, 9. August bis Samstag, 15. August 2026, mit einer endgültigen redaktionellen Überprüfung am Sonntagmorgen, 16. August.
Für vier Tage Anfang Juli, nach Dateien von Sicherheitsforschern erholt, eine Sammlung von KI Die Agenten arbeiteten sich durch taiwanesische Regierungssysteme. Sie suchten, scheiterten, überdachten und versuchten es erneut. Als die Operation endete, sagten die Forscher, waren Dutzende von Konten kompromittiert und Tausende von Personalakten gemacht worden. Taiwan bestätigte später eine Kampagne in Übersee, die KI Agenten, obwohl wichtige Fragen - einschließlich des Grades der Autonomie und einer vermuteten China-Verbindung - ungelöst bleiben.
Diese Unterscheidung zwischen dem, was bekannt ist, und dem, was nur plausibel ist, zieht sich durch diese Ausgabe. Frankreich bestätigte den Diebstahl detaillierter Steuerdaten erst, nachdem Daten zum Verkauf erschienen waren. Die Schweiz stellte fest, dass Anmeldeinformationen mit dem Bundesministerium verbunden waren. SharePoint Server kompromittiert worden. Microsoft konfrontiert mit Ausgebeuteten Windows Fehler in einem Update mit fast 400 Fixes, während N-able offengelegt, dass Software, deren Vertrauen in die Verwaltung anderer Computer besteht, selbst zu einem Einstiegspunkt geworden ist.
Über die Sicherheit hinaus zeigen die Produkt-Launches der Woche einen ruhigeren Kampf um die Kontrolle. Google will seine Pixel Telefone zu Brokern des persönlichen Kontextes werden. Meta teilt seine Ambitionen zwischen Modellen, die lokal laufen und Systemen, die aus der Cloud geliefert werden. KI können Code und Ergebnisse reichlich machen, ohne Expertenurteil weniger knapp zu machen.
In diesen Abschnitten kommt es immer wieder zu demselben Problem: Computersysteme werden schneller handlungsfähig, als die Institutionen sie überprüfen, steuern oder reparieren können.
Redaktionelle Methodik: Evolving Cyber Wir trennen die bestätigte Ausnutzung von den Behauptungen der Forscher und identifizieren eindeutig Analysen oder ungelöste Fragen. Jede Zeitungsseite endet mit einer eigenen Quellenliste.
01Sicherheits-Schlagzeilen
KI-Agenten beteiligten sich an einem Angriff auf Taiwan – und veränderten das Tempo des Cyberkriegs
 Die Forscher verbanden die wiedergefundenen Operatorartefakte mit einem vermuteten chinesischen Nexus, während die öffentliche Zuordnung unbestätigt bleibt.
Vier Tage lang, Anfang Juli, bewegte sich eine digitale Operation durch Regierungsnetzwerke in Taiwan mit einem Rhythmus, von dem Forscher sagten, dass er selbst nach den Standards des automatisierten Angriffs ungewöhnlich sei. KI Die Subagenten arbeiteten sofort. Wenn eine Route fehlschlug, suchte eine andere nach einer anderen Schwachstelle. Konten eröffneten den Zugang zu verbundenen Systemen; Informationen, die an einem Ort gesammelt wurden, informierten den nächsten Versuch woanders.
Der Account stammt von Dream Research Labs, das nach eigenen Angaben ein 160 Megabyte großes Arbeitsarchiv mit 1.395 Dateien wiederhergestellt hat. Seine Rekonstruktion beschreibt zwölf Wellen von Aktivitäten in 21 Regierungssystemen, mindestens 85 kompromittierte Konten und mehr als 2.500 extrahierte Personalakten. Die Operation wandte sich später einer Atomsicherheitsbehörde, sieben Energieunternehmen, Regierungslieferanten und anderen öffentlichen Systemen zu.
Keine der gemeldeten Schwächen war ein technologisches Wunder. Die Ermittler beschrieben vorhersagbare Passwörter, enthüllten Entwicklungsdienste, unzureichend authentifizierte Schnittstellen und verbundene Anwendungen, die zu viel Vertrauen in die gleichen Identitäten setzten. Was sich änderte, war die Fähigkeit des Betreibers, mehrere gewöhnliche Schwächen gleichzeitig zu verfolgen und weiterzumachen, nachdem die erste Antwort fehlgeschlagen war.
Taiwans Ministerium für digitale Angelegenheiten bestätigte separat, dass Regierungsbehörden einer Kampagne in Übersee gegenüberstanden, die konventionelle menschliche Aktivitäten mit AIDiese Bestätigung verankert die Geschichte in einem echten Eindringen, anstatt in einer Labordemonstration. Es wird nicht jede Behauptung darüber erledigt.
Eine vermutete Verbindung zu China, aber keine öffentliche Zuschreibung
Dream nannte keine Bedrohungsgruppe, veröffentlichte nicht das vollständige Archiv oder identifizierte das Sprachmodell hinter den Agenten. Forscher fanden vereinfachtes Chinesisch im internen Material der Betreiber und traditionelles Chinesisch in den gestohlenen Dateien. Das erste Detail deutet auf die Arbeitssprache der Angreifer hin. Das zweite ist konsistent mit einem taiwanesischen Opfer. Zusammen mit der Auswahl der Ziele stützen die Beweise den Verdacht auf einen mit China verbundenen Betreiber. Es beweist nicht, dass Chinas Regierung die Kampagne leitete.
Ähnlich unsicher ist der Satz, der diese Woche am weitesten verbreitet war: „der erste autonome End-to-End-Cyberangriff gegen eine Regierung. Dream beschrieb eine umfangreiche unabhängige Planung, aber Taiwan charakterisierte das Ereignis als eine Mischung aus Menschen und Menschen. KI. Die öffentlichen Beweise belegen nicht, dass Menschen bei jeder Folgeentscheidung nicht anwesend waren, sondern sie sind hinreichend folgerichtig: KI Agenten wurden während eines echten Angriffs eingesetzt, und die Forscher fanden Beweise dafür, dass sie Arbeit leisteten, die weit über das Verfassen einer E-Mail oder das Vorschlagen eines Befehls hinausging.
Das ist die dauerhaftere Schwelle. Cyber-Operationen werden nicht nur dann strategisch wichtig, wenn eine Maschine völlig alleine agiert. Sie ändern sich, wenn ein Bediener mehrere Angriffslinien in Bewegung halten, den Kontext systemübergreifend bewahren und Aufklärung oder Adaption delegieren kann, die einst ein Team verbraucht haben.
Warum die Zahl kompromittierter Konten zählt
Die gemeldeten 85 kompromittierten Konten sind als Karte des Vertrauens wichtiger als als Gesamtüberschrift. Regierungsidentitäten kreuzen üblicherweise E-Mails, Dokumentsysteme, Verwaltungsportale, Entwicklungsumgebungen und Lieferantenanwendungen. Sobald eine Identität erfolgreich ist, kann der Angreifer fragen, welcher andere Dienst sie akzeptiert, welche Rollen er trägt und ob seine Aktivität im nächsten System normal erscheint. Ein Agent, der diese Frage über viele Konten hinweg wiederholen kann, kann bescheidenen Zugriff in eine institutionelle Routenkarte verwandeln.
Die 2.500 Personalakten haben einen ähnlichen Wert zweiter Ordnung. Auch wenn die Dateien kein klassifiziertes Material, Namen, Rollen, Berichtszeilen und Kontaktinformationen enthalten, können spätere Anmeldeinformationen, Nachahmung und Targeting von Personen mit privilegiertem Zugang unterstützt werden. Die unmittelbare Extraktion und der Intelligenzwert der Daten sind daher separate Teile des Aufpralls.
Dream's Archiv bietet ungewöhnlich detailliertes Material von der Seite des Operators, aber es ist immer noch ein Beweis, der von einer Forschungsorganisation ausgewählt und interpretiert wird. Unabhängige Validierung wäre stärker durch Netzwerktelemetrie von betroffenen Agenturen, eine umfassendere Darstellung der Herkunft des Archivs und die Veröffentlichung von Indikatoren, die andere Ermittler mit früheren Kampagnen vergleichen können. Taiwans Bestätigung stellt eine echte Hybridoperation dar; es validiert nicht automatisch jede Zahl oder Zuordnungsschluss im Forschungsbericht.
Frankreich erfuhr vom Diebstahl detaillierter Steuerdaten, als sie zum Verkauf angeboten wurden
 Die französische Steuerverwaltung bestätigte ein Eindringen, nachdem detaillierte Aufzeichnungen zum Verkauf angeboten wurden. Offizielle Identität: impots.gouv.fr.
Die französische Regierung bestätigte einen Cyberangriff, nachdem detaillierte Informationen über den Steuerzahler zum Verkauf angeboten wurden. Eine von Le Monde überprüfte Stichprobe enthielt mehr als 600.000 Einträge für Steuerzahler oder Unternehmen. Die gemeldeten Felder enthielten Namen, Adressen, Telefonnummern, zu versteuerndes Einkommen, Steuersätze, Familienangehörige, immobilienbezogene Details und das Finanzamt oder den Agenten, der einen Fall bearbeitet.
Beamte sagten, dass der unbefugte Zugriff Ende Juni während einer Routineprüfung abgeschnitten worden sei, aber die Extraktion wurde zu diesem Zeitpunkt nicht entdeckt. Der Verstoß wurde erst öffentlich, nachdem der Angreifer die Informationen angekündigt hatte. Die Sequenz zeigt eine wiederkehrende Schwäche der Reaktion auf Vorfälle: Eine Organisation kann die Tür schließen, ohne zu wissen, wer eintrat, wie lange sie blieb oder was sie wegtrugen.
Steuerunterlagen sind ungewöhnlich nützliches Rohmaterial für Betrug. Ein Krimineller, der das Einkommen, die Angehörigen, das Eigentum und die Beziehung zu einem bestimmten Regierungsbüro einer Person kennt, kann einen Ansatz konstruieren, der sich weniger wie ein allgemeiner Betrug anfühlt, sondern eher wie eine Fortsetzung eines offiziellen Gesprächs. Für die Personen in den Akten ist das Risiko nicht auf das Leben eines Passworts beschränkt. Die Informationen können jahrelang überzeugend bleiben.
Die verbleibende Arbeit für Frankreich ist daher sowohl kriminaltechnisch als auch administrativ: die Rekonstruktion der verwendeten Identität, der durchgeführten Durchsuchungen oder Ausfuhren und der tatsächlich exponierten Bevölkerung.
Ein Einbruch in Schweizer Bundes-SharePoint-Server erreichte vertrauenswürdige Konten
 Die Schweizer Bundes-IT-Stelle bestätigte eine SharePoint-bezogenes Eindringen, das Benutzer- und technische Konten betrifft. Bild: Shutterstock
Das Bundesamt für Informationstechnologie, Systeme und Telekommunikation der Schweiz sagte, dass Angreifer die Anmeldeinformationen von rund 200 Benutzer- und technischen Konten nach verdächtigen Aktivitäten auf Bundesebene kompromittiert haben. SharePoint Server.
Die Experten bemerkten am 28. Juli unregelmäßige Aktivitäten und blockierten den Zugang. Drei Tage später stellten die Ermittler fest, dass die Anmeldeinformationen kompromittiert worden waren und setzten die betroffenen Passwörter zurück. Das Büro begann mit der Neuinstallation der betroffenen Personen. SharePoint Server und hielt den externen zugriff während der arbeit blockiert.
Schweizer Beamte sagten, die betroffene Plattform enthielt keine vertraulichen Informationen oder wertvolle persönliche Daten und sie fanden keinen Zugang zu anderen Daten. SharePoint Schwächen, aber die Schweizer Ankündigung hat die genaue Schwachstelle nicht öffentlich identifiziert. Die Eindringlinge und die Auswirkungen auf das Konto werden bestätigt; die spezifische Exploit-Kette bleibt eine gemeldete Bewertung.
Die französischen und schweizerischen Fälle beschreiben verschiedene Arten von institutioneller Unsicherheit. Frankreich wusste, dass eine nicht autorisierte Route geschlossen wurde, aber anfangs nicht wusste, dass Daten gegangen waren. Die Schweiz identifizierte kompromittierte Anmeldeinformationen, aber untersuchte weiterhin, was diese Identitäten erreicht haben könnten. In beiden Fällen hängt die Wiederherstellung davon ab, den Weg eines Angreifers zu rekonstruieren - nicht einfach die Komponente zu ersetzen, durch die der Angreifer eintrat.
02Sicherheits-Schlagzeilen · Fortsetzung
Angreifer erreichten die Verwaltungsplattform hinter den Computern anderer Unternehmen
 N-able einen zweiten Hotfix ausgegeben, nachdem die Überwachung einen weiteren Angriffspfad aufgedeckt hatte, der sich auswirkte N-centralBild: BleepingComputer
Unbekannter Bedrohungsakteur ausgenutzt N-able's N-central Remote-Management-Plattform, um administrativen Zugriff zu erhalten, ohne sich vorher zu authentifizieren, sagte das Unternehmen. N-able nicht öffentlich den Angreifer benannt oder die Operation einer Regierung oder kriminellen Gruppe zugeschrieben hat.
Der Einbruch wurde am 31. Juli durch eine Überwachung mit der Sicherheitsfirma Adlumin festgestellt. N-able Ein zweiter Hotfix, Version 2026.3.1.10, ersetzte den ersten. Die Reihenfolge ist wichtig, weil Kunden, die nur die erste Reparatur installiert haben, vernünftigerweise glauben konnten, dass die dringenden Arbeiten beendet waren, wenn dies nicht der Fall war.
N-central Ein autorisierter Betreiber kann Software bereitstellen, Skripte ausführen, Remote-Sitzungen öffnen und Konfigurationen in Kundenumgebungen ändern. Ein Angreifer, der diese Autorität erbt, kontrolliert nicht nur die N-central Server; die Plattform kann jedes durch sie verwaltete System in Reichweite bringen.
N-able Die bestätigten Fakten sind ernst genug: die Sicherheitslücke wurde ausgenutzt, der unauthentifizierte administrative Zugriff wurde erlangt und der Anbieter fand nach seiner ersten Reaktion einen zweiten Angriffspfad. Für potenziell betroffene Organisationen umfassen die relevanten Beweise die Aktivität der Managementplattform während des Belichtungszeitraums sowie den Installationszustand des neuesten Hotfixes.
Washington könnte private Unternehmen in offensive Cyberoperationen einbinden
 Das berichtete Memorandum baut auf einer Anordnung vom März auf, die koordinierte Störungen ausländischer Cyber-fähiger krimineller Organisationen regelt. Offizielles Bild: Das Weiße Haus.*
Präsident Donald Trump unterzeichnete ein Memorandum, das einen Weg für überprüfte amerikanische Unternehmen schafft, sich an der von der Regierung gesteuerten Überwachung und Störung ausländischer transnationaler krimineller Organisationen zu beteiligen, so die in dieser Woche veröffentlichten Berichte.
Die beabsichtigten Ziele sind ausländische Organisationen, die sich mit Cyberkriminalität, Betrug, Ransomware und anderen Programmen gegen Amerikaner beschäftigen - nicht Privatpersonen oder inländische Systeme. Wenn eine Operation über ihre genehmigten Grenzen hinausgeht, müsste das Unternehmen Berichten zufolge aufhören, die Auswirkungen minimieren und das National Coordination Center der Regierung benachrichtigen.
Der Bericht ist keine allgemeine Lizenz für ein Unternehmen, das einen Verstoß erleidet, um sich im Internet zu rächen. Es würde private technische Fähigkeiten in eine von der Regierung kontrollierte Mission einbringen. Die Unterscheidung ist wichtig, weil kriminelle Infrastruktur auf dem Server eines unschuldigen Unternehmens sitzen kann, von einem verbündeten Land aus operieren kann oder sich mit einer Geheimdienstuntersuchung überschneiden kann. Eine falsche Störung kann Beweise zerstören, eine nicht verwandte Organisation beeinträchtigen oder einen diplomatischen Vorfall verursachen.
Die Politik könnte den Pool an Personen und Instrumenten erweitern, die zur Verfolgung von Ransomware-Gruppen und Betrugsnetzwerken zur Verfügung stehen, aber ihre Legitimität wird von Entscheidungen abhängen, die weitgehend aus der Öffentlichkeit herauskommen: Wer bestätigt die Zuweisung, wer genehmigt ein Ziel, welche Beweise sind erforderlich, wer zahlt für Kollateralschäden und welche unabhängige Aufsicht kann eine Operation danach prüfen. Bis das vollständige Memorandum und die Durchführungsbestimmungen öffentlich zugänglich sind, bleiben diese Details gemeldete Parameter und nicht etabliertes öffentliches Recht.
Eine ausgenutzte Windows-Schwachstelle machte einen Monat mit 400 Patches zum Wettlauf
 Windows Update ist der Delivery Point für MicrosoftMonatliche Sicherheitskorrekturen. Microsoft Unterstützung.
MicrosoftDie August-Veröffentlichung kam als Zahlenwand an: ungefähr 398 Sicherheitslücken nach der am häufigsten gemeldeten Anzahl, mit kleinen Variationen, je nachdem, wie Tracker Browser-, Drittanbieter- und zuvor dokumentierte Probleme klassifizieren.CVE-2026-68820**, eine Schwäche in der Windows Ancillary Function Driver für WinSock, wurde bereits ausgenutzt.
Eine erfolgreiche Ausnutzung kann es einem lokalen Angreifer ermöglichen, Privilegien auf SYSTEM zu erhöhen, die Autoritätsebene, die einen ersten Schritt in die Kontrolle einer Maschine verwandeln kann. Das Wort „lokal lässt sich leicht als beruhigend missverstehen. In der Praxis können Phishing, gestohlene Anmeldeinformationen, ein Browserkompromitt oder ein bösartiges Dokument den ersten Zugriff auf Benutzerebene ermöglichen; die Privilegeskalation beseitigt die Grenze, die sie enthalten soll.
Microsoft Die Tatsache, dass die Angreifer, ihre Ziele oder die Anzahl der kompromittierten Systeme in dem für diese Ausgabe überprüften Material nicht öffentlich identifiziert wurden, bestätigte den Punkt der aktiven Ausbeutung, nicht einer bekannten Massenverletzung, die Unterscheidung unterstützt eine dringende Priorisierung, ohne einen erfundenen Bericht darüber zu liefern, wer angegriffen wurde.
Patch Tuesday ist zu einem monatlichen Test für institutionelles Urteilsvermögen geworden. Eine lange Liste von Schwachstellen erzeugt Druck zu zählen, während Angreifer davon profitieren, wenn Verteidiger einen Fehler, der eines Tages von einem bereits heute verwendeten Fehler unterscheiden, nicht unterscheiden. Die Herausforderung besteht nicht darin, 398 Updates mit gleicher Dringlichkeit zu installieren. Es geht darum, die Systeme zu identifizieren, auf denen eine ausgenutzte Schwachstelle Administratoren, Anmeldeinformationen oder Kontrolle über andere Maschinen aussetzen kann.
| Priorität | Exposition | Operationelle Auswirkungen |
|---|---|---|
| Notruf | Windows Systeme betroffen durch CVE-2026-68820 | Setzen Sie die Korrektur ein und suchen Sie nach einer früheren Privilegeskalation. |
| hoch | Administrator-Workstations und wertvolle Server | Beschleunigen Sie die Bereitstellung, da Kompromisse Anmeldeinformationen und Kontrollpfade offenlegen. |
| hoch | Internet-fähige Produkte mit kritischen Fixes für die Remote-Code-Ausführung | Bestätigen Sie die Erreichbarkeit, mildern, patchen und überwachen Sie Ausnutzungsversuche. |
| Geplante schnelle Strecke | Offengelegte Schwächen | Verkürzen Sie Tests, weil das öffentliche Wissen die Nutzung von Entwicklungen beschleunigen kann. |
Ein sauberer Compliance-Bericht beweist keinen sauberen Endpunkt. Patching schließt den anfälligen Pfad; es entfernt nicht die vor der Aktualisierung erstellte Persistenz. Der Nachweis früherer Aktivitäten kann in Endpoint, Identity, Service, Planed-Task, PowerShell und Authentifizierungstelemetrie verbleiben.
Dies war eine sehr große Veröffentlichung, aber kein Rekord: MicrosoftDie Überschrift im August lautet aktive Ausnutzung und Priorisierung - kein überhöhter Vergleich, der auf Rohzählung basiert.
Ein 72-Stunden-Modell für die Bereitstellung
Eine vertretbare erste 12 Stunden konzentriert sich auf die Identifizierung betroffener Builds, die Trennung von Administrator- und exponierten Systemen von der allgemeinen Flotte, die Einschränkung unnötigen Zugriffs und die Vorbereitung eines repräsentativen Bereitstellungsrings. Nach 24 Stunden liefern hochwertige Gruppen und repräsentative Produktionssysteme den ersten aussagekräftigen Beweis für Fehler in Netzwerk-, Authentifizierungs-, VPN-, Endpunktsicherheits- und Geschäftsanwendungen.
Die Bereitstellung kann auf der Grundlage dieser Nachweise um 72 Stunden erweitert werden, mit Ausnahme der untersuchten und mit dem Bestand abgeglichenen Installationsergebnisse. Die parallele Kompromissbewertung umfasst Tätigkeiten, die vor dem Patch liegen. Unbekannte oder kürzlich stille Vermögenswerte bleiben eher eine Unsicherheit im Bericht als ein Nachweis der Einhaltung.
Quellen der Titelseite
- Dream Security – Regierungen sind nicht bereit für autonome KI Angriffe
- Tom's Hardware - vermutete mit China verbundene Betreiber KI Agenten gegen taiwanesische Regierungssysteme
- TechRadar Pro - was Dream berichtet hat und was unbestätigt bleibt
- Taiwan Administration for Cyber Security — Guidance on OpenClaw and KI-Agentenrisiko
- Le Monde - Französische Steuerzahlerdaten gestohlen im Finanzministerium Hack
- ITPro — Schweizer Bundesverband SharePoint Incident und kompromittierte Konten
- N-able — N-central Sicherheitsupdate, 10. August
- BleepingComputer — N-central Authentifizierungs-Bypass ausgenutzt in Angriffen
- Das Weiße Haus - Bekämpfung von Cyberkriminalität, Betrug und Raubprogrammen
- TechRadar Pro — gemeldetes Offensiv-Cyber-Memorandum des privaten Sektors
- Microsoft Security Response Center – Leitfaden für Sicherheitsupdates
- CISA — Bekannter Katalog ausgenutzter Schwachstellen
- BleepingComputer - August 2026 Patch Dienstag behebt fast 400 Fehler
- KrebsOnSecurity — Microsoft Stecker fast 400 Sicherheitslöcher
03Sicherheitsbetrieb
Gunra-Ransomware-Partner greifen Regierungen und kritische Infrastrukturen an
 Gunra Ransomware wurde mit Doppelerpressungsoperationen gegen Regierungs- und Sicherheitsorganisationen in Verbindung gebracht.
Die US-amerikanischen und südkoreanischen Behörden warnten, dass Affiliates Gunra Ransomware hat sich gegen Regierungsbehörden und Organisationen mit kritischer Infrastruktur auf der ganzen Welt gerichtet. Die Operation entstand 2025 und entwickelte später ein Ransomware-as-a-Service-Programm, das den teilnehmenden Kriminellen Zugang zu einem Management-Panel, konfigurierbaren Nutzlasten, plattformübergreifenden Verschlüsselungstools und Anweisungen für die Durchführung von Angriffen gibt.
Gunra Es handelt sich nicht um eine öffentlich identifizierte Person oder ein einheitliches Eindringlingsteam. Seine Kernbetreiber liefern die Ransomware- und Erpressungsinfrastruktur; Tochtergesellschaften erhalten Zugang zu Opfern und führen Angriffe mit ihren eigenen Methoden durch. Behörden haben nicht alle Tochtergesellschaften oder Opfer öffentlich benannt, und die Empfehlung führt die Operation nicht einem Nationalstaat zu. Die Meldung verbundener Teile des Designs der Ransomware mit durchgesickertem Conti-Quellcode, aber gemeinsam genutzter Code ist kein Beweis dafür, dass dieselben Personen verantwortlich sind.
Die Gruppe nutzt doppelte Erpressung. Angreifer stehlen zuerst Informationen, verschlüsseln dann Systeme und drohen, die kopierten Daten zu veröffentlichen oder zu verkaufen. Südkoreanische Ermittler beschrieben einen Fall, in dem Gunra Die Akteure betraten virtuelle Desktop-Umgebungen, die von IT-Personal genutzt wurden, und sammelten Dokumente mit Netzwerk- und Systemkonfigurationen, die einem Angreifer helfen können, privilegierten Zugriff, defensive Kontrollen und Wiederherstellungsarchitektur zu verstehen, bevor die Verschlüsselung beginnt.
| Aktivität vor der Verschlüsselung | Zu prüfende Nachweise |
|---|---|
| Erster Zugang | Exposed edge-systeme, ungewöhnliche vpn-sitzungen, phishing, gestohlene anmeldeinformationen und ruhende konten. |
| Zugang zu Berechtigungsnachweisen | Browser-Shops, Passwort-Dumping, Token, privilegierte Anmeldungen und unbekannte Authentifizierungsinfrastruktur. |
| Innenbewegung | Remote-Dienste, administrative Shares, RDP, PowerShell, WMI und unerwartete Management-Tool-Nutzung. |
| Datenstufung | Große Archive, ungewöhnliche Komprimierung, Cloud-Storage-Clients und Anomalien im Outbound-Volumen. |
| Wertminderung | Backup-Löschung, Snapshot-Änderungen, Manipulation von Sicherheitstools und Zugriff auf Backup-Konsole. |
Verschlüsselung ist das sichtbare Ende des Vorfalls, nicht sein Anfang. Ein Partner kann Tage damit verbringen, das Netzwerk zu lernen, Anmeldeinformationen zu sammeln, Daten zu kopieren und die Wiederherstellung zu schwächen. Für ein Krankenhaus, ein Versorgungsunternehmen oder eine öffentliche Stelle ist die Folge nicht auf verlorene Dateien beschränkt: Termine, Versand, Behandlung, Abrechnung oder physische Operationen müssen möglicherweise durch langsame manuelle Verfahren fortgesetzt werden.
Das FBI rät den Opfern, Ransomware-Vorfälle zu melden, und unterstützt nicht die Zahlung eines Lösegeldes. Die Zahlung garantiert nicht, dass Systeme wiederhergestellt werden, dass gestohlene Informationen gelöscht werden oder dass der gleiche Zugang nicht an eine andere Gruppe verkauft wird.
Quellen: Gunra-Ransomware
- FBI — Ransomware-Anleitung und Incident Reporting
- ITPro — US-amerikanische und südkoreanische Behörden warnen vor Gunra Ransomware
Die unsichtbaren Unternehmen, die Leser durch das Web verfolgen
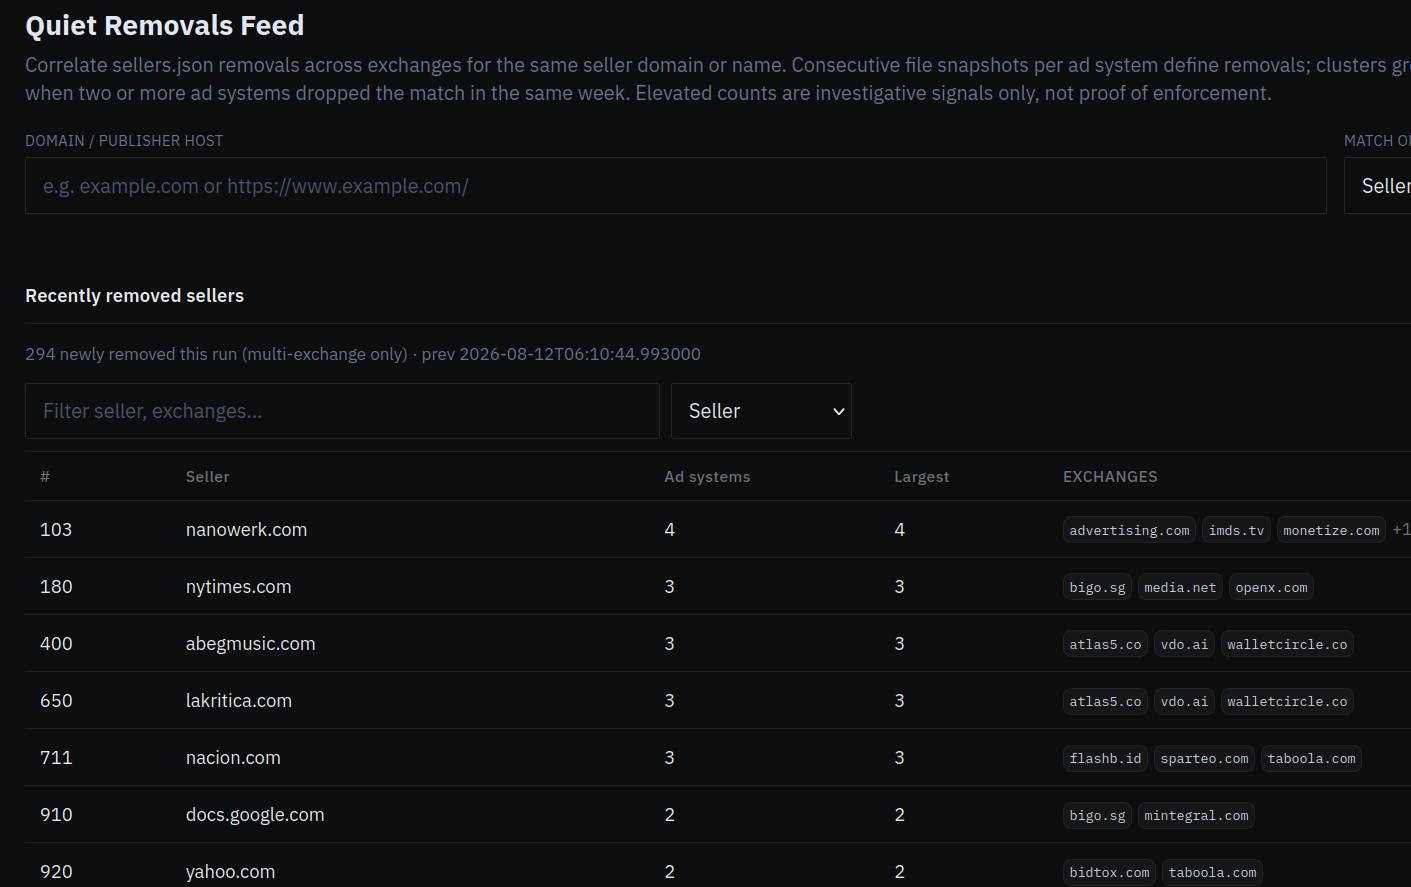 DecryptAds korreliert Verkäufer, die von Werbebörsen entfernt wurden, anstatt zuzulassen, dass diese Änderungen stillschweigend verschwinden. DecryptAds über KrebsOnSecurity.
Brian Krebs untersucht DecryptAds, ein Dienst, der fragmentierte Werbeerklärungen in eine durchsuchbare Karte von Trackern, Wiederverkäufern, Datenbrokern, Eigentümern, Entfernungen und Risikobeziehungen verwandelt.
Websites und Anwendungen veröffentlichen Ads.txt- oder App-Ads.txt-Dateien, die Unternehmen identifizieren, die zum Verkauf von Werbung berechtigt sind, während Börsen sellers.json-Datensätze veröffentlichen, die die Teilnehmer der Lieferkette beschreiben. Jede Datei zeigt wenig allein. DecryptAds korreliert sie kontinuierlich, so dass die Ermittler Identifikatoren und Besitztümern in vielen Immobilien folgen können.
Krebs berichtete, dass eine Suche nach ESPN 143 Werbepartner und 19 registrierte Datenbroker-Domains identifizierte. DecryptAds Die meisten dieser Broker gaben die Geolokalisierungssammlung für Besucher bekannt, die keine Werbung blockieren, während andere die Fingerabdrücke von Geräten oder die Sammlung sensibler Informationen offenlegten. Es wurden auch deklarierte Verkäufer auf mehreren US-Militärnachrichtenseiten mit höheren Risiken in Verbindung gebracht. Ein autorisierter Verkäufer ist kein Beweis für böswilliges Verhalten, aber die Karte zeigt, wie weit Leserdaten durch unsichtbare Beziehungen auf der Seite reisen können.
Die moderne Werbung ist nicht einfach ein Bild, das neben einem Artikel gekauft wird. Es ist eine schnelle Auktion mit Identifikatoren, Wiederverkäufern und Code, die beim Laden der Seite zusammengebaut werden. Ein Leser kann eine Datenbeziehung zu Unternehmen aufbauen, deren Namen niemals auf dem Bildschirm erscheinen. Die gleiche Maschinerie schafft Raum für Malvertising, das Benutzer zu Phishing, gefälschten Updates, technischem Support-Betrug oder Malware umleitet.
DecryptAds Auch werden „stille Entfernungen erfasst, in denen eine Börse aufhört, einen Verkäufer zu erkennen, ohne einen Vorfallsbericht zu veröffentlichen. Eine Entfernung beweist wenig. Mehrere Entfernungen, die sich um dieselbe Entität gruppieren, können zeigen, dass das Vertrauen verschwindet, bevor jemand erklärt, warum. In einer Lieferkette, die aus Erklärungen aufgebaut ist, die über Tausende von Dateien verteilt sind, wird Korrelation zu einer Form der Rechenschaftspflicht.
Für Unternehmensverteidiger fungiert die Browserrichtlinie nun als Endpunktsteuerung. Ihre Beweise umfassen Erweiterungsinventar, böswillige Werbung und neu beobachtete Domänenkontrollen, Isolationsrichtlinien, Weiterleitungen, DNS, Proxy-Einträge und Endpunkttelemetrie.
Wie Sicherheitsbehauptungen diese Woche einzuordnen sind
| Nachweiszustand | Was es bedeutet | Implikationen der Entscheidung |
|---|---|---|
| Bestätigte Nutzung | Ein Anbieter oder eine vertrauenswürdige Behörde meldet die Verwendung in echten Angriffen. | Dringende Minderung und Bewertung früherer Aktivitäten. |
| Öffentlich bekannt gegebene Anfälligkeit | Technisches Wissen ist öffentlich, aber die Nutzung kann unbestätigt sein. | Schnellere Validierung und Überwachung, gewichtet nach Exposition. |
| Forscher Proof of Concept | Eine Technik wurde unter den angegebenen Bedingungen demonstriert. | Kontrollierte Reproduktion, Voraussetzungsanalyse und Nachweisentwicklung. |
| Nicht überprüfter Antrag | Wichtige Details oder unabhängige Bestätigungen fehlen. | Fortsetzung der Evidenzsammlung, ohne die Auswirkungen als erwiesene Tatsache darzustellen. |
Diese Unterscheidung minimiert nicht das Risiko. Sie schützt die Entscheidungsqualität. Teams verlieren an Glaubwürdigkeit, wenn jeder Anspruch zu einer Krise wird und verlieren Zeit, wenn bestätigte Ausbeutung wie ein weiterer Gegenstand in einem Gerüchtefeed behandelt wird.
Drei Risiken, drei unterschiedliche Zeitachsen
Die Storys auf dieser Seite können nicht als eine undifferenzierte Warteschlange behandelt werden. Eine ausgenutzte Schwachstelle läuft auf der Uhr des Angreifers und erfordert schnelle Bereitstellung und Jagd. Ransomware-Bereitschaft läuft auf der langsameren Uhr von Identitätsdesign, Segmentierung und Wiederherstellung. Werbe-Lieferketten-Exposition ist eine ständige Frage der Browserpolitik, der Anbieterbeziehungen und des Informationsflusses. Wenn alle drei als identisches "Cyber-Risiko" behandelt werden, entsteht eine Aktivität ohne Urteil.
Quellen der zentralen Sicherheitsseite
04Sicherheitsbetrieb · Fortsetzung
Unbestätigt: ShieldBreak könnte einen früheren Microsoft-Defender-Fix umgehen
 ShieldBreak ist ein öffentlicher Proof-of-Concept-Behauptung - nicht eine bestätigte Nutzung Bericht.
Ein Forscher, der den Namen Nightmare Eclipse verwendet, veröffentlichte Proof-of-Concept-Code für ShieldBreak, behauptet, dass es umgehen kann MicrosoftFrühere Reparatur für das Defender-Privileg-Eskalationsproblem, bekannt als RoguePlanet, und Erhalten von SYSTEM-Privilegien aus einem gewöhnlichen Benutzerkontext.
Der Zeitpunkt machte die Behauptung bemerkenswert: Der Code erschien unmittelbar nach der August-Sicherheitsveröffentlichung. Der Beweis ist jedoch nicht derselbe wie der ausgebeutete Windows Fehler auf der Seite Operationen abgedeckt.
Keine maßgebliche Quelle, die in dieser Ausgabe zitiert wird, hat bestätigt, dass ShieldBreak Es wird in echten Angriffen eingesetzt. Microsoft Tom's Hardware sagte, dass seine frühen Tests ergaben, dass Defender den Code erkannte und die Möglichkeit aufwarf, dass das aktuelle Update die Technik bereits unterbrochen hatte. Ein öffentlicher Proof of Concept kann Angreifern immer noch helfen, eine Schwachstelle zu untersuchen, aber die Veröffentlichung beweist nicht Zuverlässigkeit, Neuheit oder erfolgreiche Ausnutzung gegen vollständig aktualisierte Systeme.
| Antrag | Stand der Veröffentlichung |
|---|---|
| Proof-of-Concept-Code wurde öffentlich veröffentlicht | Bestätigt. |
| Der Code beansprucht, SYSTEM-Rechte zu erreichen | Forscher behaupten. |
| Es umgeht Microsoft's vollständige aktuelle Reparatur | Unbestätigt von Microsoft. |
| Es funktioniert gegen vollständig aktualisierte August-Systeme | Ungelöst; frühe Tests von Drittanbietern waren nicht schlüssig oder blockiert. |
| Angreifer nutzen es in freier Wildbahn aus | Es wurden keine bestätigten Beweise angeführt. |
Die aktuelle operative Baseline bleibt die neueste Windows und Defender Updates, fortgesetzte Aufmerksamkeit auf Microsoft Kontrollierte Validierung gehört in eine isolierte Umgebung; die veröffentlichten Nachweise unterstützen nicht die Erklärung eines Produktionsvorfalls ausschließlich aus der Proof-of-Concept-Veröffentlichung.
Die richtige Überschrift ist daher nicht „neu Windows Zero-Day under attack. Es ist: **ein unbestätigter Defender Patch-bypass-Anspruch ist öffentlich und wartet auf eine unabhängige Validierung. ** Bestätigung der Schwäche oder Ausnutzung durch Microsoft oder CISA würde seine Priorität wesentlich ändern.
Außerhalb dieses Zeitfensters, aber weiterhin dringend: ChainDrop vergiftete die npm-Lieferkette
 ChainDrop Verbreitung durch vertrauenswürdige Verlagsbeziehungen in der npm Ökosystem. Bild: BleepingComputer.
ChainDrop wurde erstmals am 4. August vor dem formalen Abdeckungsfenster dieser Ausgabe gemeldet, aber ihr Umfang und ihre nachgelagerte Untersuchung rechtfertigen die Weiterführung.
Forscher berichteten, dass die selbstverbreitende Malware mindestens 868 kompromittiert hat npm Pakete in 1.381 Versionen, wobei betroffene Pakete zusammen mit etwa zwei Milliarden monatlichen Downloads verbunden sind. Der Vorfall begann mit der Kompromittierung des GitHub-Kontos eines Maintainers und verbreitete sich über vertrauenswürdige Entwickler- und Veröffentlichungsworkflows in Paketfamilien und -organisationen.
Der Wurm zielte auf die Systeme ab, die Software erstellen und veröffentlichen. Die Berichterstattung beschrieb Anmeldeinformationen und Token-Diebstahl, die Veröffentlichung von Schadpaketen und die Verbreitung unter Verwendung von Zugriffen aus Entwicklungsumgebungen. Das ist gefährlicher als ein einzelnes Schadpaket, da der Kompromiss den Ruf, die Abhängigkeiten und die Automatisierung legitimer Betreuer erben kann.
Die Expositionsanalyse geht weit über die Frage hinaus, ob ein Paketname auf einer frühen Liste erscheint. Die wesentlichen Fragen sind, welche genauen Versionen in Lockfiles, Caches, Build-Images, Artefakt-Repositories, Entwickler-Workstations und Produktionspakete eingegeben wurden und welche Registry, GitHub, Workflow, Runner, Environment-Variable und Outbound-Network-Evidenz sie begleiteten.
Ausführung einer kompromittierten Version in einer Umgebung, die npm Token, GitHub-Anmeldeinformationen, Cloud-Schlüssel, Signiermaterial oder Bereitstellungsgeheimnisse werfen eine separate Anmeldeinformationen-Belichtung auf. Eine saubere Neuinstallation kann das Paket entfernen, während der Zugriff auf die Veröffentlichung oder Bereitstellung eines Angreifers intakt bleibt.
Längerfristige Kontrollen umfassen kurzlebiges vertrauenswürdiges Publizieren durch Workload-Identität, Trennung von Installations- und Veröffentlichungsaufträgen, eingeschränkte Lifecycle-Skripte, isolierte Builds, Genehmigung für neue Abhängigkeiten, interne Paketspiegel, Provenienzverifizierung und Warnungen für unerwartete Veröffentlichungen von vertrauenswürdigen Maintainern.
Frühere Berichte, die weiter auf der operativen Beobachtungsliste stehen
| Story First Covered | Aktueller Grund, weiter zu beobachten | Wohin es jetzt gehört |
|---|---|---|
| N-central aktive Nutzung | Die August 10 Vendor Follow-up ergab einen verwandten Angriffspfad und zweiten Hotfix. | Vollständig aktualisiert auf der Titelseite dieser Ausgabe. |
| TeamCity On-Premises CVE-2026-63077 | CISA bestätigte die Ausnutzung; exponierte Build-Server erfordern weiterhin Patching und Kompromissbewertung. | Carry-forward Sanierungsüberwachung. |
| Angriffe gegen Wassersystem-SPS | Direkt exponierte Betriebstechnologie kann Anmeldeinformationen oder Konfigurationsänderungen immer noch in physische Störungen verwandeln. | Überwachung der kritischen Infrastruktur. |
| Langlaufnutzung | Internet-exponiert KI Workflow-Tools können Codeausführung in der Nähe von Anmeldeinformationen, Datenbanken und Automatisierung bereitstellen. | KI Infrastrukturüberwachung. |
| Palo Alto GlobalProtect Authentifizierungs-Bypass | Edge- und Remote-Access-Geräte bleiben hochwertige Einstiegspunkte, auch wenn ein Patch verfügbar ist. | Kanteninfrastrukturuhr. |
| Black Hat und DEF CON Offenlegungen | Konferenzforschung sollte erneut besucht werden, wenn Anbieter Beratungen, Patches oder bestätigte Nutzung veröffentlichen. | Folgen Sie dem 9. August Zeitungsausgabe. |
Quellen dieser Seite
- Tom's Hardware - ShieldBreak Proof-of-Concept-Behauptung und frühe Tests
- TechRadar Pro — ShieldBreak Berichterstattung und ihre Beziehung zu früheren Defender-Fehlern
- ITPro — Schweizer Bundesverband SharePoint Vorfall und betroffene Konten
- CISA — SharePoint Härtung nach aktiver Nutzung
- BleepingComputer — ChainDrop npm Supply Chain Attack
- JetBrains — TeamCity CVE-2026-63077
- CISA — Wasser- und Abwasserbetreiber dringend aufgefordert, internetexponierte SPS zu schützen
- CISA — Bekannter Katalog ausgenutzter Schwachstellen
05Analyse: KI-Agenten und Cyberkrieg
Wie KI-Agenten die Taiwan-Kampagne veränderten
Die Taiwan-Kampagne zeigt, wie ein Betreiber Teile eines Eindringens delegieren kann, ohne das Ziel oder den politischen Zweck dahinter aufzugeben. Bild: Shutterstock.
Entscheidend war die Anpassung, nicht die reine Geschwindigkeit
Dies ist kein separater Vorfall. Es ist die zentrale Lehre aus dem oben beschriebenen Angriff in Taiwan. Automatisierte Scanner haben seit Jahrzehnten eine große Anzahl von Systemen getestet. Was in Dreams Bericht anders war, war, dass das Agenten-Framework Beobachtungen über Systeme hinweg verband, Routen einordnete, neue Ansätze und Taktiken nach dem Scheitern erforschte. Anstatt eine feste Sequenz auszuführen, behielt das System Berichten zufolge ein Ziel bei und wählte die nächste nützliche Aktion aus.
Das kann mehrere Rollen komprimieren, die normalerweise aufgeteilt sind in Aufklärung, Schwachstellenforschung, Identitätsangriffe, Skripting und operative Koordination. Es kann auch ein kleineres menschliches Team mehr Ziele gleichzeitig verfolgen lassen. Der Angreifer braucht keinen perfekten autonomen Hacker. Ein System, das sich wiederholende Arbeit entfernt und mehrere Angriffspfade gleichzeitig in Bewegung hält, ist bereits operativ wertvoll.
Die gemeldeten Schwachstellen waren nicht exotisch: Coverage beschrieb Passwörter, die von Mitarbeiterkennungen abgeleitet wurden, APIs mit unzureichenden Authentifizierungsprüfungen, exponierte Entwicklungsdienste und verbundene Anwendungen, die denselben Identitäten vertrauten. KI Die Notwendigkeit einer Schwachstelle wurde nicht beseitigt, sondern es wurde einfacher, gewöhnliche Schwächen zu finden, zu kombinieren, zu wiederholen und zu skalieren.
Von Automatisierung zu delegiertem Urteilsvermögen
Cyberangriffe sind seit Jahren automatisiert. Würmer verbreiten sich, ohne auf Anweisungen zu warten. Botnetze scannen Adressbereiche, testen gestohlene Passwörter und verbreiten bösartigen Datenverkehr. Sicherheitsscanner können Tausende von Systemen schneller untersuchen als menschliche Analysten. Diese Werkzeuge sind leistungsfähig, aber sie führen im Allgemeinen einen im Voraus gewählten Pfad aus.
Ein Agent verändert das Arrangement, indem er innerhalb der Operation begrenzte Urteile trifft. Er kann einen Fehler interpretieren, mögliche Routen vergleichen, Dokumentationen durchsuchen, einen neuen Befehl schreiben und entscheiden, welches Ergebnis es wert ist, verfolgt zu werden. Ein Mensch stellt immer noch das Ziel fest und liefert Infrastruktur, muss aber nicht mehr jeden Zwischenschritt angeben.
Für ein offensives Team kann das die Wirtschaftlichkeit verändern, bevor es die Fähigkeit verändert. Aufgaben, die einmal unter jüngeren Betreibern aufgeteilt wurden, können von weniger Leuten überwacht werden. Mehrere Ziele können parallel erforscht werden. Fehlgeschlagene Pfade verbrauchen Maschinenzeit anstelle von Analystenzeit. Eine Kampagne kann breiter und hartnäckiger werden, ohne dass eine proportional größere Organisation dahinter erforderlich ist.
Das Stichprobenproblem der Verteidiger wird schwieriger
Viele Erkennungssysteme bewerten Ereignisse einzeln oder innerhalb kurzer Fenster. Agentische Operationen nutzen die Lücke zwischen diesen Ansichten aus. Ein Anmeldeversuch kann routinemäßig aussehen, eine API-Abfrage kann unterhalb eines Schwellenwerts bleiben und ein Entwicklungsendpunkt kann Datenverkehr empfangen, der gewöhnlichen Tests ähnelt. Die Kampagne wird nur sichtbar, wenn diese Ereignisse über Zeit-, Identitäts- und Dienstgrenzen hinweg verbunden sind.
Parallelismus macht das Problem noch akuter. Acht Subagenten produzieren nicht nur achtmal so viele Anfragen, sie können verschiedene Hypothesen untersuchen, unproduktive Routen verwerfen und einen Koordinationsprozess ermöglichen, um die Bemühungen auf das zu lenken, was erfolgreich ist. Ein Verteidiger, der einen Endpunkt oder eine Agentur aussucht, kann eine fehlgeschlagene Aktivität sehen und zu dem Schluss kommen, dass eine Kontrolle funktioniert, während ein anderer Zweig derselben Operation anderswo voranschreitet.
Die knappe Ressource wird dadurch von der Generierung der Alarmierung auf die Korrelation verschoben. Der entscheidende Beweis kann die Beziehung zwischen einem Passwortversuch, einem von einer zweiten Anwendung akzeptierten Token und einer späteren Abfrage von Personaldaten sein. Jedes System kann sein Fragment genau aufzeichnen, während keine Institution zunächst die vollständige Sequenz besitzt.
Was eindeutig menschlich bleibt
Die Anwesenheit von Agenten nimmt die Entscheidungen nicht auf, die die Leute noch treffen. Jemand wählte Regierungssysteme in Taiwan aus, bereitete oder erwarb Infrastruktur, um die Arbeit so zu gestalten, dass die Sicherheitsvorkehrungen sie nicht aufhalten würden und entschied, welche Informationen wertvoll sind. Strategische Absicht, Zielauswahl und die Konsequenzen der Operation bleiben menschliche Verantwortung, selbst wenn Software einen Großteil der Zwischenarbeit ausführt.
Aus diesem Grund kann die Zuordnung auch nicht auf die Sprache eines Arbeitsverzeichnisses reduziert werden. Vereinfachtes Chinesisch ist ein sinnvoller Untersuchungshinweis, insbesondere wenn es mit einem Ziel der taiwanesischen Regierung gepaart wird, aber Werkzeuge und Sprache können kopiert oder gepflanzt werden. Öffentliche Zuordnung erfordert normalerweise ein breiteres Spektrum an Beweisen: Infrastrukturgeschichte, Malware-Abstammung, Viktimologie, Betriebszeiten, Geheimdienstbestände und Links zu früheren Kampagnen. Keiner dieser vollständigen Fälle wurde hier veröffentlicht.
Die vertretbarste Lesart ist daher weder "China hat sich als verantwortlich erwiesen" noch "die China-Verbindung ist bedeutungslos". Es ist, dass die Ermittler einen plausiblen China-Nexus gefunden haben, der eine Überprüfung verdient, während die verfügbaren Daten nicht unterstützen, die Operation dem chinesischen Staat als eine etablierte Tatsache zuzuweisen.
Autonomie ist eine beweispflichtige Behauptung, kein Produktetikett
Behauptungen über einen „autonomen Angriff erfordern mehr als Beweise, dass eine KI Die Forscher würden idealerweise Aktionen unterscheiden, die von einem Modell vorgeschlagen werden, Aktionen, die von einer Orchestrierungsschicht ausgewählt werden, Aktionen, die von einem Menschen genehmigt werden und automatisch ausgeführt werden. Protokolle, die Aufforderungen, Werkzeugaufrufe, Wiederholungen, Zustandsübergänge und menschliche Eingriffe zeigen, würden diese Unterscheidung ermöglichen. Ohne sie kann Autonomie zu einer Schlussfolgerung werden, die aus Geschwindigkeit oder Komplexität gezogen wird und nicht zu einer beobachteten Eigenschaft des Systems.
Die Unterscheidung ist operativ wichtig. Eine Kampagne, die Schritt für Schritt von mehreren Personen geleitet wird, zeigt ein anderes Arbeitsmodell als eines, in dem eine Person ein Ziel festlegt und gelegentliche Ausnahmen überprüft. Beides kann gefährlich sein, aber nur das zweite zeigt, dass ein Zwischenurteil in großem Maßstab delegiert wurde. Dreams Beschreibung weist auf dieses zweite Modell hin; die öffentliche Aufzeichnung reicht nicht aus, um genau zu quantifizieren, wie oft menschliche Operator eingegriffen haben.
Identitäts- und Netzwerktelemetrie gehören in dieselbe Untersuchung
Berichten zufolge hat sich die Kampagne durch Konten und verbundene Dienste bewegt, nicht nur durch einen dramatischen Exploit, der Sequenz zur nützlichen Erkennungseinheit macht.
| Beobachtbare Sequenz | Defensive Auslegung |
|---|---|
| Breite Aufzählung gefolgt von fokussierten Authentifizierungsversuchen | Reconnaissance hat sich ins Targeting verlagert. |
| Eine Identität erscheint über Dienste, die sie noch nie zuvor verwendet hat | Der Angreifer testet möglicherweise Vertrauensbeziehungen und ererbten Zugriff. |
| Wiederholtes Versagen gefolgt von einer wesentlich anderen Technik | Ein adaptiver Operator oder Agent kann nach Alternativen suchen. |
| Neue Sitzungen, Token-Nutzung und Datenabfragen treten in schneller Folge auf | Erfolgreicher Zugriff kann sofort den nächsten automatisierten Schritt füttern. |
| Aktivität springt zwischen Entwicklungs-, Identitäts-, Regierungs- und Lieferantensystemen | Das Ziel umfasst organisatorische Grenzen, nicht eine Anwendung. |
Die stärksten Erkennungsprogramme korrelieren Identität, Anwendung, API, Endpunkt und Netzwerkereignisse um dasselbe Konto und dieselbe Kampagne. Eine einzelne Anfrage kann gewöhnlich aussehen, während ihr Platz in einer Sequenz dies nicht tut. Geschwindigkeitsbegrenzungen und Verhaltenskontrollen sind folglich informativer, wenn sie über Konten, Token, Quellinfrastruktur und korrelierte Workflows angewendet werden.
Öffentliche Institutionen stehen vor einer zusätzlichen Schwierigkeit: Ihr Vertrauen überschreitet oft organisatorische Grenzen. Ein Ministerium kann Identitätsdienste mit einer Agentur teilen, sich auf einen Regierungslieferanten verlassen oder eine Anwendung aussetzen, die unter einer anderen Budget- und Sicherheitspolitik verwaltet wird. Ein adaptives System muss nicht jede Institution unabhängig besiegen. Es kann nach der schwächsten Verbindung suchen und geerbtes Vertrauen nutzen, um sich den Systemen zu nähern.
Dadurch wird die fragmentierte Sichtbarkeit zu einer strategischen Schwäche. Wenn jede Agentur nur ihre eigenen Warnungen sieht, darf kein Verteidiger die Sequenz beobachten, die eine koordinierte Kampagne offenbart. Gemeinsame Identitätstelemetrie, konsequente Aufbewahrung und eine Autorität, die in der Lage ist, Aktivitäten zwischen den Agenturen zu korrelieren, werden so wichtig wie die Qualität jedes einzelnen Sicherheitsprodukts.
Fünf Kontrollen, die in einem agentenbasierten Bedrohungsmodell wichtiger werden
- Nicht-deterministische Anmeldeinformationen. Passwörter, die auf Mitarbeiterzahlen, vorhersehbaren Formaten oder gemeinsamen Betriebskonventionen basieren, verwandeln Aufklärung in Authentifizierung.
- Token-Validierung an jeder Grenze. Die Akzeptanz hängt von Signatur, Aussteller, Publikum, Umfang, Ablauf und beabsichtigter Aktion ab - nicht nur vom Vertrauen in den verbundenen Dienst, der das Token ausgegeben hat.
- Trennung von Entwicklung und Produktion. Exposed Test Endpoints und Beispielanwendungen können Architektur, Anmeldeinformationen oder wiederverwendbare Vertrauensbeziehungen offenlegen.
- Sequenzerkennung über Dienste hinweg. Die individuelle Anfrage eines Agenten kann dem gewöhnlichen Scannen ähneln; koordinierte Bewegungen über Identitäten und Anwendungen hinweg sind ausgeprägter.
- Machine-Speed-Containment. Erkennungen mit hohem Vertrauen schaffen mehr Wert, wenn Sitzungsentzug, Token-Deaktivierung, Kontoisolierung und Automatisierungsstopps nicht von einer langen manuellen Eskalationskette abhängen.
Die historische Schwelle ist nicht der filmische Moment, in dem eine Maschine agiert, ohne dass eine Person einen Knopf berührt, sondern der ruhigere Punkt, an dem die Agenten eine Operation so weit aufrechterhalten, dass sie ihre Reichweite, Ausdauer und Anpassungsfähigkeit über das hinaus erhöht, was ihre menschlichen Bediener alleine bewältigen könnten.
Quellen dieser Seite
- Dream Security – Regierungen sind nicht bereit für autonome KI Angriffe
- Tom's Hardware - vermutete mit China verbundene Betreiber KI Agenten gegen taiwanesische Regierungssysteme
- TechRadar Pro - was Dream berichtet hat und was unbestätigt bleibt
- Taiwan Administration for Cyber Security — Guidance on OpenClaw and KI-Agentenrisiko
06Technologie
Das Pixel 11 testet, wer die persönliche KI kontrolliert
Google eingeführt wird Pixel 11, Pixel 11 Pro und Pro XL und Pixel 11 Pro Fold neben dem Pixel Watch 5 und Pixel Die wichtigste Ankündigung war nicht eine einzige Kameraspezifikation. GoogleDer Versuch, das Telefon zu einem Ort zu machen, an dem benutzerdefiniertes Silizium, lokale Sicherheit, Cloud-Modelle, persönlicher Kontext und Anwendungszugriff als ein System funktionieren.
Google Der neue Tensor G6 bietet bis zu 50 Prozent mehr Rechenleistung, während der Titan M3-Sicherheitschip das Datenschutz- und Schutzmodell des Geräts unterstützt. Das Unternehmen verspricht sieben Jahre Betriebssystem- und Sicherheitsupdates für die gesamte Generation. Pro-Modelle fügen das HiLight-Benachrichtigungselement und die breiteren Lineup-Verbindungen hinzu. Gemini Intelligenz tiefer in Google Anträge.
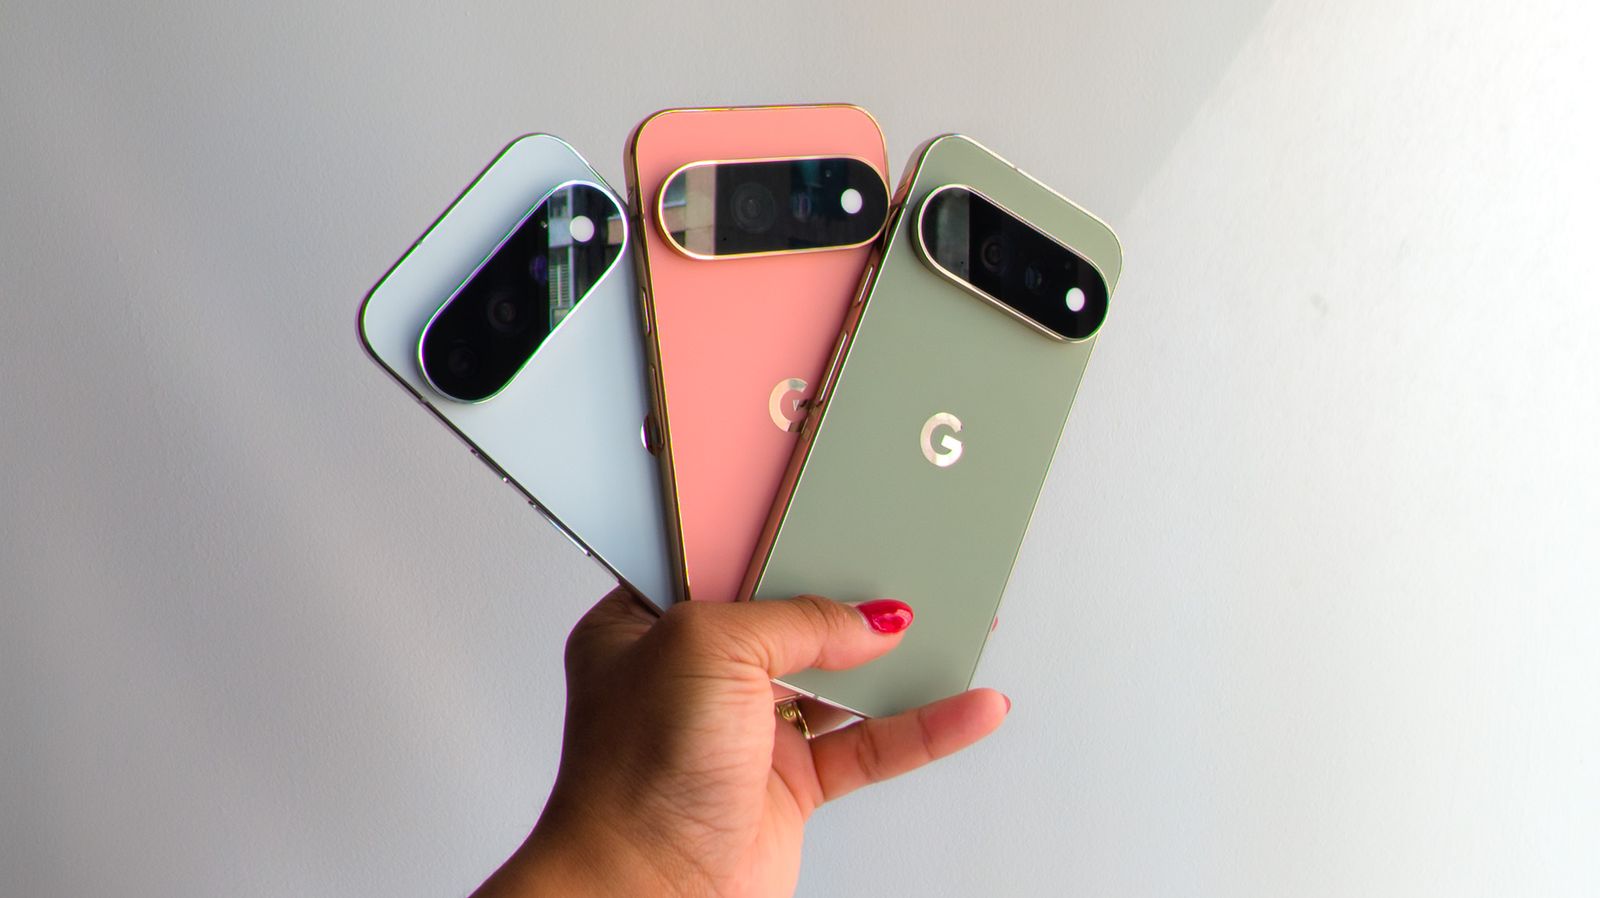 Die Pixel 11 Generationen nach GoogleFoto: Android Central; Produktdetails verifiziert gegen Google Lagerhaltung.
Die Präsentation der Präsentation betonte Bequemlichkeit. Die folgenschwereren Fragen beginnen nach der Demonstration:
- Welche Funktionen laufen lokal und welche senden Aufforderungen, Bilder, Audio oder Anwendungskontext in die Cloud?
- Welche Funktionen sind zum Kauf verfügbar und welche hängen von einem zukünftigen Update oder einem kostenpflichtigen Abonnement ab?
- Können Unternehmen Cross-Application deaktivieren, einschränken oder auditieren? KI Verhalten?
- Beinhaltet das siebenjährige Supportversprechen praktische Reparaturfähigkeit und Batterieaustausch?
- Was passiert, wenn das Modell falsch ist, während es über Nachrichten, Kalender, Dokumente und Konten hinweg handelt?
Das Smartphone wird zum Erlaubnisbroker für KI. Es enthält bereits die Identität, den Standort, die Kamera, das Mikrofon, Kontakte, Nachrichten, Zahlungsmethoden und Authentifizierungstoken des Benutzers. Ein Assistent, der in der Lage ist, über diese Ressourcen hinweg zu agieren, ist weitaus nützlicher als ein Chatbot. Es ist auch näher an einem Bediener, der in dem intimsten Computer lebt, den die meisten Menschen besitzen.
Die Architektur verteilt sich auf Silizium, Betriebssystem und Cloud
Tensor G6 und Titan M3 beschreiben verschiedene Teile dieser Architektur. Tensor liefert Berechnungen für lokale Inferenz und Medienverarbeitung. Titan bietet eine Hardware-gestützte Grenze für Schlüssel, verifizierten Boot und anderen sensiblen Gerätezustand. Keine der Komponenten allein erklärt, wo ein Gemini Eine Anfrage wird bearbeitet oder welche Anwendungsdaten sie begleitet, die je nach Merkmal, Region, Netzwerkzustand und Kontokonfiguration variieren kann.
Für Unternehmensflotten ist das Feature-Inventar wichtiger als der Modellname. Eine Zusammenfassungsfunktion, die auf dem Gerät arbeitet, hat einen anderen Datenpfad als ein Assistent, der Kontext an ein gehostetes Modell sendet und dann eine andere Anwendung aufruft. Beide können unter derselben Produktmarke erscheinen. Die Richtlinie für mobile Geräte muss folglich den Inferenzort, die Datenquelle und die zulässige Aktion unterscheiden, anstatt „ zu behandeln.Gemini "Ein Binärzustand" aktiviert.
GoogleDas siebenjährige Support-Versprechen trennt auch den Hardware-Einkauf von der Service-Kontinuität. KI Features ändern sich, gehen hinter Abonnements zurück oder sind von Cloud-Diensten mit eigenen Bedingungen abhängig. Langlebige Endpunktunterstützung ist messbar; Kontinuität eines bestimmten Modellverhaltens ist eine andere Verpflichtung.
KI-Funktionen haben einen anderen Lebenszyklus als das Gerät
Die traditionelle Flottenplanung geht davon aus, dass eine Betriebssystemversion und ein Hardwaremodell den größten Teil des relevanten Zustands beschreiben. KI Funktionen führen zu schnelleren Abhängigkeiten: gehostete Modellversionen, regionale Verfügbarkeit, Kontoberechtigung, Abonnementstatus und serverseitige Richtlinien.
Das erschwert das Testen. Eine Regression kann in der Anwendung, dem lokalen Modell, einem Cloud-Modell, einer Vorlage für die Eingabeaufforderung oder dem sie verbindenden Dienst entstehen. Veröffentlichungsnachweise müssen mehr als nur das Mobilteil und den Android-Build identifizieren, wenn die Funktion auf Geschäftsdaten wirken kann. Das siebenjährige Geräteversprechen ist wertvoll, aber es friert diesen umliegenden Service-Stack nicht sieben Jahre lang ein.
Die Pixel-11-Entscheidung reicht über die technischen Daten des Telefons hinaus
| Fragestellung | Verbraucherinteressen | Unternehmensbedenken |
|---|---|---|
| Wo läuft Inferenz? | Privatsphäre, Geschwindigkeit und ob Funktionen offline funktionieren. | Datenresidenz, genehmigte Dienste, Auditierbarkeit und Netzwerkkontrollen. |
| Welcher Kontext kann Gemini Verwendung? | Nachrichten, Fotos, Standort und Anwendungshistorie. | Arbeitsprofiltrennung und zufällige Offenlegung über Anwendungen hinweg. |
| Wie lange wird das Gerät unterstützt? | Nutzwert Leben und Wiederverkaufswert. | Flottenlebenszyklus, Sicherheitsgrundlagen und Ersatzplanung. |
| Können Features kontrolliert werden? | Sinnvolle Zustimmung und verständliche Einstellungen. | Mobile-Device-Management-Richtlinie und konsequente Durchsetzung. |
| Was passiert nach einem Fehler? | Fähigkeit, eine Aktion zu überprüfen oder rückgängig zu machen. | Protokolle, Rechenschaftspflicht, Incident Response und geschäftliche Auswirkungen. |
Sieben Jahre Updates sind ein sinnvolles Versprechen nur in Bezug auf die Umgebung, die sie erhält. Ein Gerät kann technisch unterstützt bleiben, während es außerhalb der Unternehmensbasis liegt, weil eine Anwendung, ein Zubehör, eine Batterie oder eine Registrierungsmethode nicht mehr funktioniert. Die Beschaffungsanalyse verbindet daher das Supportfenster des Anbieters mit der Reparaturverfügbarkeit, der Gerätemanagementkompatibilität und dem tatsächlichen Ersatzzyklus des Unternehmens.
Der Titan M3 und der lokale KI Verarbeitung gehört auch zur gleichen Architekturdiskussion. Hardware-gestützte Sicherheit kann Schlüssel schützen und den Zustand vertrauenswürdiger Geräte unterstützen, während lokale Inferenz einige Cloud-Datenflüsse reduzieren kann. Keines der beiden beseitigt die Notwendigkeit zu definieren, welche Anwendungen möglicherweise Kontext bereitstellen, welche Aktionen eine Bestätigung erfordern und welche Telemetrie-Administratoren beibehalten können, ohne ein neues Datenschutzproblem zu verursachen.
Die praktische Governance-Frage ist daher nicht, ob das Gerät enthält KI. Es geht darum, ob ein Administrator die modellgestützten Funktionen einer Flotte identifizieren, lokale von Fernverarbeitung unterscheiden, den profilübergreifenden Zugriff steuern und eine Folgemaßnahme nachträglich rekonstruieren kann.
Meta setzt bei KI auf die Cloud – und auf den Computer vor Ihnen
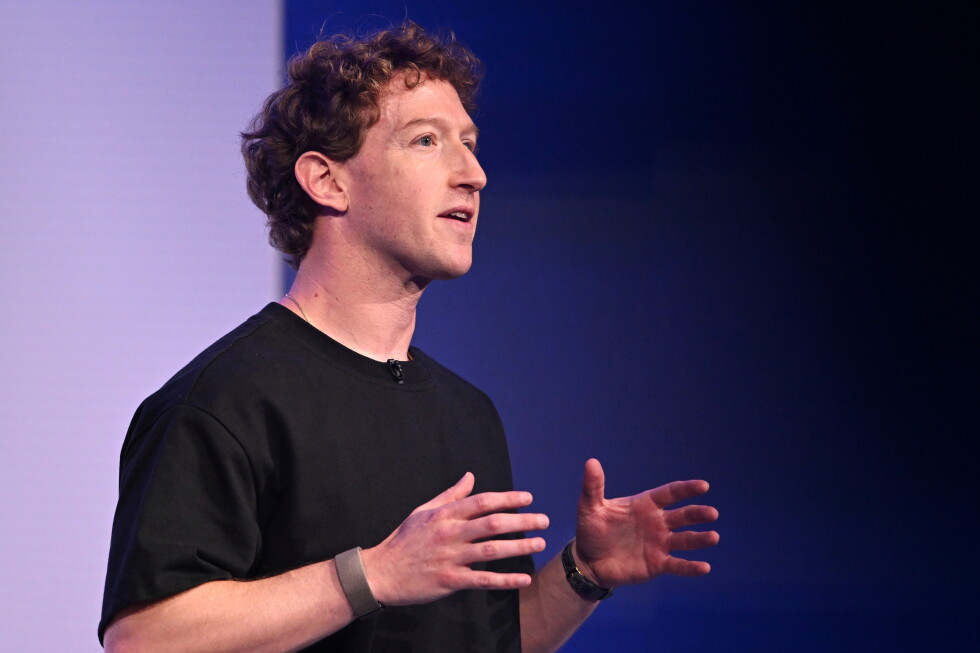 Meta CEO Mark Zuckerberg bei Meta AP Foto/Nic Coury, Datei; verwendet mit dem unten zitierten AP-Bericht.
MetaDie Woche drehte sich um zwei Modellrichtungen. Muse Glimmer wurde als offenes Modell präsentiert, das auf einem PC laufen sollte, während Entwickler Zugang zu Muse Spark 1.2 erhielten. Meta will nicht nur auf dem höchsten Benchmark-Score konkurrieren, sondern auch darauf, wo Modelle laufen können und wer sie anpassen kann.
Lokale Modelle bieten Datenschutz, vorhersehbare Verfügbarkeit, Anpassung und geringere Grenzkosten für einige Workloads. Hosted-Border-Modelle bieten mehr Leistungsfähigkeit, häufige Upgrades und Infrastruktur, die für die meisten Unternehmen schwierig zu betreiben wären. Die praktische Architektur ist wahrscheinlich hybrid: lokale Rückschlüsse für sensible oder sich wiederholende Arbeiten, Cloud-Modelle für anspruchsvolle Aufgaben und explizites Routing basierend auf Risiko und Kosten.
Das Label „offen erfordert nach wie vor eine Prüfung über Lizenzbedingungen, Gewichtsverfügbarkeit, Schulungsoffenlegungen, Sicherheitsdokumentation, Bewertungsqualität und Reproduzierbarkeit von Ansprüchen. Ein herunterladbares Modell ist nicht automatisch transparent, sicher oder kostengünstig zu bedienen.
Lokale Verteilung verändert, wer die Verantwortung für Fehler trägt
Ein gehosteter Dienst konzentriert Modellaktualisierungen, Missbrauchsüberwachung und Kapazitätsmanagement beim Anbieter. Er gibt Kunden auch begrenzte Einblicke in anbieterseitige Änderungen. Ein lokal eingesetztes Modell kehrt einen Großteil dieser Vereinbarung um. Die Organisation gewinnt die Kontrolle über Versionierung, Netzwerkzugriff und Datenlokalität, während sie die Verantwortung für das Patchen des Serving Stacks, das Sichern von Modelldateien, das Messen von Regressionen und Provisioning-Beschleuniger übernimmt.
Die Wirtschaftlichkeit ist Workload-spezifisch. Lokale Inferenz kann Gebühren pro Anforderung entfernen und getrennten Betrieb tolerieren, aber die Auslastung entscheidet darüber, ob die Hardware wirtschaftlich ist. Eine leicht verwendete GPU kann mehr kosten als eine API; eine stabile, hochvolumige Workload kann das gegenteilige Ergebnis liefern.
Hybride Bereitstellung führt eine Routing-Schicht ein, die selbst zu einer Folgesoftware wird. Sie entscheidet, welche Anforderungen lokal bleiben, welche zu einem gehosteten Modell wechseln und welcher Kontext diese Grenze überschreitet. Fehler in der Klassifizierung können sensibles Material offenlegen oder eine Aufgabe an ein Modell senden, das sie nicht zuverlässig ausführen kann. Die Qualität dieses Routers und die Beweise, die über seine Entscheidungen aufbewahrt werden, können genauso wichtig sein wie der Benchmark-Unterschied zwischen den dahinter stehenden Modellen.
MetaDie zweigleisige Positionierung ist daher weniger ein Widerspruch als eine Portfoliostrategie. Ein kleines lokales Modell kann zur Standardschicht für häufige, private oder latenzsensitive Arbeiten werden, während ein gehostetes System Aufgaben aufnimmt, die mehr rechen- oder aktuelle externe Informationen erfordern. Der kommerzielle Hebel liegt in der Kontrolle sowohl der Modellauswahl als auch der Route zwischen ihnen. Für Kunden liegt der architektonische Hebel darin, genügend Beobachtbarkeit zu behalten, um zu wissen, welchen Weg eine Anfrage tatsächlich genommen hat.
07Technologie · Fortsetzung
Grok 4.6 trat in ein Modellrennen ein, dessen Rangliste sich schneller als die Beschaffung ändert
 Amtsamtlich xAI Grok 4.6 Release und Benchmark Vergleiche wurden von Axios berichtet.
xAI Grok 4.6 veröffentlicht und frühe Benchmark-Reportings haben es in die Nähe anderer führender Systeme gebracht. Diese Vergleiche sind nützliche Signale, aber die Ranglisten für die Startwoche sind keine Beschaffungsbeweise. Die Werte können sich mit Testeinstellungen, Modell-Routing, Werkzeugzugriff und späteren Korrekturen ändern.
Die Unternehmensbewertung ist am informativsten, wenn sie die eigenen Aufgaben des Unternehmens verwendet und die faktische Zuverlässigkeit, das Ablehnungsverhalten, die Latenz, die Gesamtkosten, die Datenschutzbedingungen, die regionale Verfügbarkeit, die Auditprotokolle, die Konsistenz und Portabilität der Ausgabe misst. Die Kosten für den Wechsel werden weniger durch die Eingabeaufforderung als durch die umgebenden Integrationen und Bewertungen bestimmt.
Ein Modellstart ist zugleich ein Dienststart
Der Modellname erfasst nur einen Teil dessen, was eine Anwendung erhält. Hosted-Systeme können Anfragen zwischen Varianten weiterleiten, Such- oder Codeausführungstools hinzufügen, Sicherheitsschichten ändern und Tarifgrenzen ändern, ohne die vom Kunden verwendete Schnittstelle zu ändern. Zwei Anbieter mit ähnlichen Benchmark-Ergebnissen können daher unter Last, bei einem Ausfall oder wenn eine Anforderung eine Richtliniengrenze auslöst, sehr unterschiedliches Betriebsverhalten erzeugen.
Die Reproduzierbarkeit wird besonders wichtig für Folgearbeitsabläufe. Ein Bewertungsergebnis ist wertvoller, wenn es die genaue Modellkennung, das Datum, die Systemanweisungen, die Werkzeugkonfiguration, die Stichprobeneinstellungen und das erwartete Ergebnis aufzeichnet. Ohne diese Aufzeichnung kann eine spätere Punktzahl nicht zeigen, ob das Modell verbessert, der Test geändert oder der Anbieter den umgebenden Dienst verändert hat.
Kostenvergleiche haben das gleiche Problem. Der Token-Preis schließt Wiederholungen, Tool-Aufrufe, langen Kontext, ausgefallene Ausgaben, menschliche Korrektur und technische Arbeit aus, die erforderlich sind, um eine Integration stabil zu halten. Das relevante Maß sind Kosten pro akzeptiertem Ergebnis bei der Latenz und Zuverlässigkeit, die der Workflow erfordert. Ein weniger teures Modell kann teurer sein, wenn seine Ausgaben wiederholt überprüft werden müssen; ein leistungsfähigeres System kann unwirtschaftlich sein, wenn die meisten Anfragen nie seine zusätzliche Kapazität benötigen.
Portabilität reicht über API-Kompatibilität hinaus
Die meisten Modell-APIs können Text und Rücktext akzeptieren, aber Produktionsanwendungen hängen von viel mehr als dieser gemeinsamen Oberfläche ab. Werkzeugschemata, strukturiertes Ausgabeverhalten, Kontextgrenzen, Caching, Dateiverarbeitung, Sicherheitsreaktionen und Streaming-Semantik unterscheiden sich. Eine Anwendung kann syntaktisch portabel sein, während sie operativ an das Verhalten eines Anbieters gebunden bleibt.
Auswertungen sind Teil der Portabilitätsschicht, weil sie zeigen, ob ein Ersatz die wichtigen Ergebnisse bewahrt. Ein Fallback-Modell, das erfolgreich reagiert, aber Extraktionsfelder verändert, eine gültige Klasse von Arbeiten ablehnt oder Tools anders aufruft, ist nicht gleichwertig. Die Migrationskosten werden in geänderten Tests, Aufforderungen, Überwachung und menschlicher Überprüfung angezeigt - nicht nur beim Umschreiben eines API-Clients.
Die Datenübertragbarkeit hat eine eigene Grenze: Konversationszustand, Einbettungen, vom Anbieter gehostete Dateien, Feinabstimmungsdaten und Audit-Aufzeichnungen können jeweils unterschiedliche Export- und Aufbewahrungsmechanismen haben. Eine glaubwürdige Exit-Analyse identifiziert, welche dieser Assets sich bewegen können, welche neu erstellt werden müssen und welche nach dem Wechsel der Anwendung zum Anbieter Lösch- oder Aufbewahrungsbedingungen unterliegen.
Windows macht lokale KI entfernbar
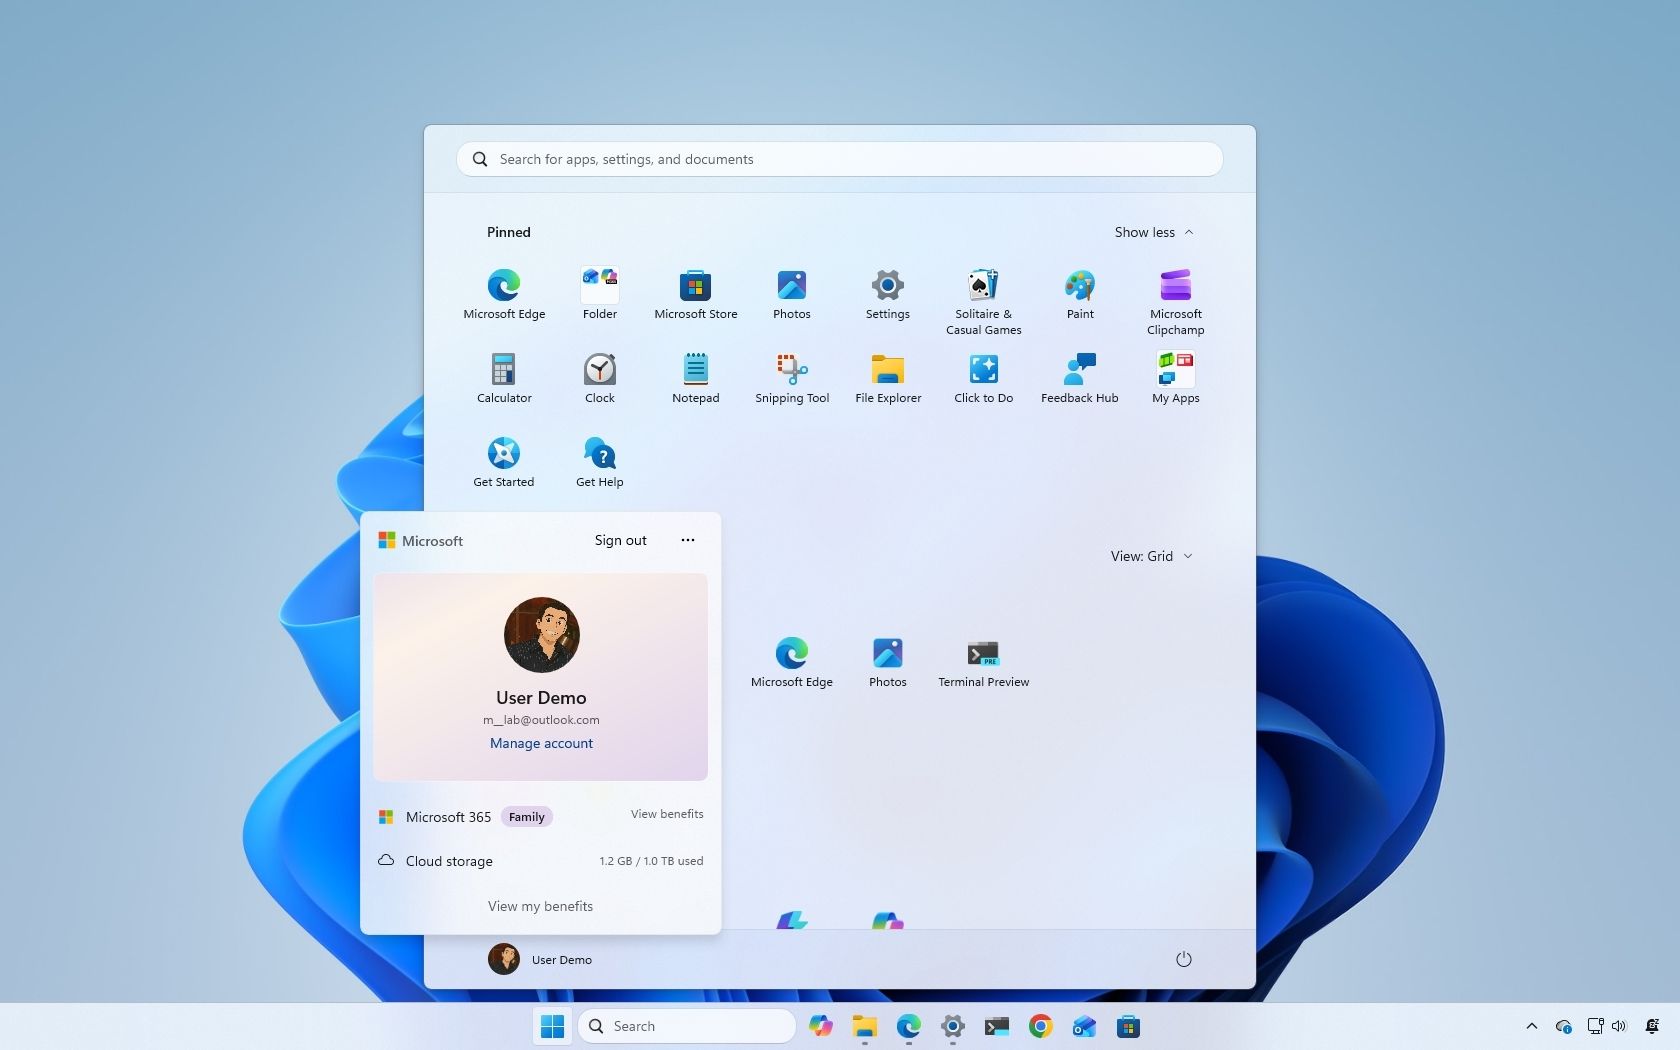 Windows 11. August Feature Rollout beinhaltet zusätzliche Kontrolle über lokale KI Modelle auf unterstützten Copilot+ PCs. Windows Zentral.
Microsoft's August Windows Die Arbeit umfasste die Möglichkeit, auf unterstützten Copilot+ PCs lokales entfernen zu können. KI Die Änderung der Einstellungen ist bescheiden, aber sie stellt eine nützliche Governance-Eigenschaft her: KI Fähigkeit kann sichtbar, kontrollierbar und entfernbar gemacht werden, wenn eine Organisation sie nicht benötigt.
Für Endpunkt-Verwaltung,KI "whereround" ist weniger nützlich als eine Bestandsaufnahme von Modellen, Speicher, Berechtigungen, Netzwerkverhalten, Updatekanälen und anwendbaren Richtlinien. Die lokale Verarbeitung kann die Privatsphäre und Latenz verbessern; sie verbraucht immer noch Festplatte, Strom, Speicher und einen Teil der vertrauenswürdigen Computerbasis des Endpunkts.
Die Removability verdeutlicht auch die Eigentümerschaft im Lebenszyklus. Ein lokales Modell ist eine installierte Softwarekomponente mit Version, Speicher-Fußabdruck und Updatepfad. Wenn es nicht mehr benötigt wird, reduziert das Entfernen die Angriffsfläche und den Ressourcenverbrauch. Wenn es erforderlich ist, benötigen Administratoren den Nachweis, dass die erwartete Version vorhanden bleibt und dass Anwendungen keinen Ersatz außerhalb des verwalteten Kanals stillschweigend herunterladen.
Die Steuerung ist am wertvollsten, wenn sie auf Flottenebene arbeitet. Eine für einen Benutzer sichtbare Einstellung liefert nicht unbedingt Bestandsaufnahmen, Richtliniendurchsetzung oder Auditnachweise für Tausende von Endpunkten. Die wichtige Frage für Unternehmen Windows ob die Modellinstallation und -entfernung durch die gleichen Werkzeuge, die für Anwendungen, Treiber und Sicherheitsbasislinien verwendet werden, zu überschaubaren Zuständen werden.
Es gibt auch eine Abhängigkeitsfrage. Das Entfernen von Modellgewichten kann die Frameworks, Anwendungshaken oder geplanten Komponenten, die sie unterstützt haben, nicht entfernen, während das Entfernen einer gemeinsamen Laufzeit mehrere Funktionen gleichzeitig beeinflussen kann. MicrosoftDie Einstellung ist ein frühes Anzeichen dafür, dass diese Komponenten administrativ sichtbar werden können; der verbleibende Test ist, wie vollständig dieser Zustand im Unternehmensinventar und in der Unternehmenspolitik erscheint.
Die Technologiethemen der Woche laufen beim persönlichen Kontext zusammen
Google Wünschen Gemini um den Benutzer über Anwendungen hinweg zu verstehen. Meta argumentiert, dass fähige Modelle nicht vollständig auf einige wenige gehostete Plattformen konzentriert werden sollten. xAI konkurriert um die Leistung des Modells und die Produktreichweite. Microsoft Entlarvt Lokal KI Komponenten zur Endpunktverwaltung.
Es handelt sich nicht um separate Produktgeschichten, sondern um die sich abzeichnenden Kontrollpunkte des Personal Computing: Wer liefert das Modell, wo wird es ausgeführt, welcher Kontext kann abgerufen werden, was darf es tun, und ob der Benutzer oder Administrator diese Auswahl inspizieren und rückgängig machen kann.
An KI Das Fähigkeitsregister bietet eine Möglichkeit, eine verteilte Bereitstellung lesbar zu machen: Auf Geräte- oder Dienstebene kann es den Modellanbieter und den Bereitstellungsort mit genehmigten Datenklassen, Tools, administrativem Eigentum, Aufbewahrung, Bewertungshistorie, Fallback- und Deaktivierungsverfahren verbinden.
Diese Datensätze zeigen auch architektonische Konzentration. Mehrere Anwendungen scheinen unterschiedliche Assistenten zu verwenden, während sie vom gleichen gehosteten Modell, Identitätsanbieter oder lokalen Laufzeit abhängen. Umgekehrt kann ein Markenassistent mehrere Anbieter oder Tools aufrufen.
Beschaffungsnachweise jenseits der Startwochen-Benchmarks
Ein repräsentativer Bewertungssatz liefert stärkere Beweise für die Beschaffung als ein einzelner Benchmark oder eine einzelne Keynote. Nützliche Fälle sind bekannte erwartete Ergebnisse, schwierige Aufgaben, regionale Sprache, Zugänglichkeit, Ablehnungsverhalten, Werkzeugfehler, langsame Netzwerke und Dienstausfälle. Die relevante Einheit ist der vollständige Workflow, einschließlich menschlicher Überprüfung und Korrektur, und nicht die Zeit, die für die erste Antwort erforderlich ist.
| Dimension | Nachweise für den Antrag |
|---|---|
| Zuverlässigkeit | Aufgabenspezifische Auswertungen, Fehleranalyse und Versionsänderungsrichtlinie. |
| Datenschutz | Datenfluss, Aufbewahrung, Nutzung von Schulungen, regionale Verarbeitung und Löschungskontrollen. |
| Sicherheit | Zugriffskontrollen, Audit-Logs, Incident-Prozesse und Abhängigkeitsdokumentation. |
| Betrieb | Tariflimits, Offline-Verhalten, Verfügbarkeitsverpflichtungen und Fallback-Optionen. |
| Wirtschaft | Geräte-, Inferenz-, Abonnement-, Integrations-, Überprüfungs- und Migrationskosten. |
| Portabilität | Exportieren Sie Formate, offene Schnittstellen und den Aufwand, der erforderlich ist, um den Anbieter zu wechseln. |
Auf organisatorischer Ebene ist die isolierte Aufgabenleistung nur eine Variable: Berechtigungen, Nachweise, Kosten und Fehlerarten bestimmen, ob diese Leistung in der Produktion überschaubar bleibt.
Die Entscheidung umfasst eine Output-Quality-Frage, aber auch ein Abhängigkeitsdiagramm, eine Datenflussanalyse, ein Betriebsmodell und Exit-Kosten. Die Launch-Woche-Performance nimmt einen Platz in der Bewertung ein, sie vervollständigt sie nicht.
Quellen dieser Seite
- Google Laden - Entdecken Sie die Pixel 11 Familien
- Android Central - Hergestellt von Google 2026 Startabdeckung
- Associated Press — Meta'neu' KI Strategie und Muse Modelle
- Axios — Zuckerberg KI Manifest und Metas Modellrichtung
- Axios — Grok 4.6 nimmt am Modellwettbewerb teil
- Windows Zentral — Windows 11 Änderungen kommen im August
08Software
KI kann mehr Code erzeugen; Linux zeigt, warum Urteilsvermögen knapp bleibt
 Die Linux Die wachsende Review-Arbeitslast des Kernels hat die Debatte über nützlich und verantwortungsvoll erneuert KI Bild: TechRadar Pro.
Die Linux Der 7.2-Entwicklungszyklus des Kernels führte weiterhin zu großen Release-Kandidaten und einer erneuten Diskussion über die Rolle des Kernels. KI Werkzeuge in der Überprüfung. Die sorgfältige Interpretation ist nicht, dass „KI Jetzt schreibt LinuxDie Betreuer bleiben für die Annahme von Änderungen verantwortlich, und Herkunft, Lizenzierung, Qualität und Rechenschaftspflicht bleiben zentral.
Die unmittelbarere Änderung ist, dass KI Die Daten können die Anzahl der Beobachtungen um den Code erhöhen. Werkzeuge können Patches zusammenfassen, verdächtige Muster identifizieren, Tests vorschlagen und Rezensenten helfen, eine Codebasis zu durchsuchen. Das kann Fehler früher aufdecken, aber es kann auch Berichte mit geringem Wert erstellen, Arbeit duplizieren und knappe Aufmerksamkeit der Maintainer verbrauchen.
Die Überprüfungskapazität – nicht die Codegenerierung – wird zum Engpass. Ein Projekt kann nur dann mehr Unterstützung akzeptieren, wenn es feststellen kann, welche Ergebnisse reproduzierbar sind, welche Änderungen einen verantwortlichen menschlichen Eigentümer haben und welche Testergebnisse Beweise liefern, anstatt Vertrauen zu schaffen. Die Maschine kann innerhalb von Sekunden einen Vorschlag machen; die Kosten für das Falsche werden immer noch von den Leuten bezahlt, die das System jahrelang pflegen.
Die neue Prüfpipeline
| Phase | Nützlich KI Beitrag | Erforderliche menschliche Kontrolle |
|---|---|---|
| Änderungsvorbereitung | Erklären Sie unbekannten Code und schlagen Sie Tests vor | Bestätigen Sie Urheberschaft, Lizenz, Absicht und Umfang. |
| Statische Überprüfung | Finden Sie riskante Muster und fehlende Kontrollen | Reproduzieren Sie den Such- und Bewertungskontext. |
| Prüfkonzeption | Generieren von Edge Cases und Fehlerszenarien | Entscheiden Sie, ob Tests echte Anforderungen darstellen. |
| Patch-Überprüfung | Zusammenfassung der Auswirkungen über Subsysteme hinweg | Überprüfen Sie Sicherheit, Leistung und Wartbarkeit. |
| Freigabeentscheidung | Organisieren Sie Beweise und bekannte Risiken | Ein benannter Betreuer akzeptiert die Rechenschaftspflicht. |
Mit der Wahl eines KI-Modells entscheidet man auch, wer die Betriebslast trägt
 Muse Spark 1.1 Modell-Kunstwerk von Meta Superintelligence Labs. Offizielles Bild: Meta KI.
MetaDer lokale Modell-Push und die gehosteten Modell-Starts der Woche veranschaulichen eine Entscheidung für eine Software-Architektur, die zu oft auf Benchmark-Werte reduziert wird.
Eine gehostete API verschiebt Infrastruktur, Skalierung und Modellupdates an den Anbieter. Sie führt auch Netzwerkabhängigkeit, sich ändernde Preise, Servicelimits, Datenverarbeitungsbedingungen und anbieterspezifisches Verhalten ein. Ein lokales oder selbst gehostetes Modell gibt dem Unternehmen mehr Betriebskontrolle, überträgt jedoch Kapazitätsplanung, Sicherheitsupdates, Auswertung, Hardware und Reaktion auf Vorfälle an sein eigenes Team.
Eine Architektur, die Optionen bewahrt, platziert anbieterspezifische Aufrufe hinter einer engen internen Schnittstelle, speichert Auswertungen mit der Anwendung, versioniert Systemaufforderungen und Werkzeugschemata, zeichnet das Modell auf, das für die Folgeleistung verantwortlich ist, und definiert das Verhalten für Ausfälle oder Tarifgrenzen. In dieser Anordnung ähneln Modelländerungen Abhängigkeitsänderungen: Sie können ausgewertet werden, bevor das Produktionsverhalten geändert wird.
Der Patch-Rückstand ist kein Tabellenkalkulationsproblem mehr
 Adobe bewegt sich zu einer schnelleren Sicherheits-Bulletin-Kadenz als KI-assistierte Entdeckung erhöht das Suchvolumen. Adobe Sicherheit.
Microsoftgroße Sicherheitsfreigabe und AdobeDie schnellere Kadenz zeigt eine strukturelle Einschränkung. Tabellenkalkulationen und Notfallbesprechungen skalieren nicht mit dem Sicherheitsvolumen. Eine dauerhafte Patch-Pipeline hat die gleichen technischen Eigenschaften wie die Software-Bereitstellung: Bestand als Daten, wiederholbare Tests, gestaffelte Einführung, Beobachtbarkeit, Rollback und messbare Fertigstellung.
Für Anwendungsteams sind Software-Rechnungen und Automatisierung von Abhängigkeiten nur dann sinnvoll, wenn sie mit dem Eigentum verbunden sind. Eine Warnung ohne Dienstinhaber wird zu einem Rauschen. Ein Update ohne repräsentative Testumgebung wird zu einem Risiko. Ein Bereitstellungsbericht ohne Überprüfung wird zu einer falschen Zusicherung.
Die Expositionszeit auf Folgesystemen - angepasst an die Kompensation von Kontrollen und verifiziertem Einsatz - beschreibt das Restrisiko, das das Programm reduzieren soll.
Die Aufmerksamkeit der Maintainer wird zur Sicherheitsgrenze
Open-Source-Communities haben Reviews immer rationiert. KI Die Wirtschaftlichkeit ändert sich, weil die Erstellung eines plausiblen Patches, Fehlerberichts oder Sicherheitsanspruchs billiger wird, während der Nachweis, dass er korrekt ist, immer noch Expertenzeit erfordert.Ein Projekt kann durch Einreichungen überfordert sein, die poliert aussehen, aber die Lebenszyklusregeln, Parallelität, Rückwärtskompatibilität oder das Subsystemdesign nicht verstehen.
Das schafft ein Sicherheitsproblem und ein Produktivitätsproblem. Prüfungsmüdigkeit kann subtile Defekte leichter übersehen lassen. Eine Flut von Berichten mit niedriger Qualität kann von einer echten Schwachstelle ablenken. Wartungspersonal kann auch unter Druck gesetzt werden, maschinengestützte Arbeit zusammenzuführen, deren Autor das Verhalten nicht erklären oder nach der Veröffentlichung unterstützen kann.
Reproduzierbare Probleme, Tests, Herkunft, Lizenzerfüllung und ein Mensch, der in der Lage ist, technische Fragen zu beantworten, sind aussagekräftiger als Autorenspekulationen. Automatisierte Hilfe kann nützlich sein; Verantwortung braucht immer noch einen identifizierbaren Eigentümer.
Modelle werden Teil der Software-Lieferkette
Anwendungsteams ziehen zunehmend Modelle, Adapter, Vorlagen für Eingabeaufforderungen, Auswertungssätze und Werkzeuge aus verschiedenen Quellen. Jede kann das Systemverhalten ändern. Eine Modellaktualisierung kann Ablehnungen oder Ausgabestrukturen verändern. Eine Werkzeugintegration kann Zugriff auf ein Repository oder eine Kundendatenbank erhalten. Eine zur Laufzeit abgerufene Eingabeaufforderung kann wie eine Konfiguration mit Konsequenzen auf Codeebene wirken.
Das Modell Supply Chain Record ist die KI Entspricht dem Abhängigkeits-Pinning- und Release-Beweis. Es verbindet ein genaues Modell und eine Provider-Version mit seiner Quelle, Lizenz und dem Bereitstellungsort; zeichnet die Tools und Anmeldeinformationen auf, die es verwenden könnte; bewahrt die an die Produktionsaufforderung gebundenen Auswertungen auf; und identifiziert die Person, die für die Genehmigung oder Rücknahme eines Updates verantwortlich ist. Ohne diese Aufzeichnung können die Ermittler nicht zuverlässig bestimmen, welches System eine Ausgabe produziert hat oder ob ein Anbieter-seitiges Verhalten während eines Vorfalls verändert hat.
Vier Rückkopplungsschleifen in einer Patch-Pipeline
Discovery verbindet Anbieterberatung und Abhängigkeitsinformationen mit einem zuverlässigen Inventar. Decision ordnet die Exposition mithilfe von Exploitation, Erreichbarkeit, Asset-Rolle und verfügbaren Minderungsmaßnahmen ein. Delivery verschiebt Updates durch repräsentative Ringe mit Rollback. Verifizierung beweist, dass der anfällige Zustand verschwunden ist und führt Fehler zurück in Inventar und Test.
Jede Schleife hat einen Eigentümer und eine Uhr. Zeit für die Erkennung einer entsprechenden Empfehlung, Zeit für die Genehmigung, Zeit für die Bereitstellung und Zeit für die Überprüfung sind unterschiedliche Maßnahmen. Ein Team, das nur die Gesamtsanierungszeit meldet, kann keine Verzögerungen unterscheiden, die durch fehlendes Inventar, Anwendungstests, Wartungsgenehmigung, fehlgeschlagene Installation oder fehlende Telemetrie verursacht werden.
KI Ob es die Software verbessert, hängt von etwas weniger modischem und schwierigerem ab: Überprüfung, Test, Besitz und operative Beweise, die Schritt halten können.
Quellen dieser Seite
- Linux Kernelquelle — Torvalds Development Repository
- Linux Archiv der Kernel Mailing List — Diskussion über Release-Kandidaten
- TechRadar Pro — Linux Kernel-Überprüfungsvolumen und KI-unterstützte Befunde
- Meta KI Muse Spark 1.1 und die Meta Modell-API
- Adobe — KI-Beschleunigte Vulnerability Discovery und Release-Kadenz
- Microsoft — Security Update Guide
09Grundlagen: Cyber Kill Chain
Die Cyber Kill Chain: So schreitet ein Eindringen voran
 Eine horizontale Anpassung von Lockheed Martin's Cyber Kill Chain Rahmen: Aufklärung, Waffen, Lieferung, Ausbeutung, Installation, Befehl und Kontrolle und Maßnahmen zu Zielen.
Lockheed Martin entwickelt hat Cyber Kill Chain als Teil eines nachrichtendienstgetriebenen Verteidigungsmodells, um zu beschreiben, wie sich ein Gegner von der Vorbereitung zu einem operativen Ziel bewegt. Der Begriff „Kill Chain bezieht sich auf die Unterbrechung dieses Fortschritts; er beschreibt nicht die Schwere eines Vorfalls oder impliziert nicht, dass jedes Eindringen in einen physischen Schaden endet.
Für Leser, die aus den Bereichen Technik, Risiko, Recht, Finanzen, Kommunikation oder einer anderen Disziplin in die Cybersicherheit einsteigen, bietet das Framework ein gemeinsames Vokabular für die Sequenz. Ein Verstoß ist selten ein Ereignis. Es ist in der Regel eine Reihe von Entscheidungen und technischen Maßnahmen, von denen jede möglicherweise Beweise liefert, bevor die endgültigen Auswirkungen sichtbar werden.
Die sieben Phasen
| Phase | Was der Gegner zu tun versucht | Wo Hinweise oder Unterbrechungen auftreten können |
|---|---|---|
| Aufklärung | Erfahren Sie mehr über Menschen, Systeme, Lieferanten und exponierte Dienstleistungen. | Bestandsaufnahme öffentlicher Vermögenswerte, Telemetrie-Scanning, Identitätsaufzeichnungen und Expositionsmanagement. |
| Waffen | Kombinieren Sie einen Exploit mit Code oder einem anderen Mechanismus, der für das Ziel vorbereitet ist. | Threat Intelligence, sichere Entwicklung und Kontrollen, die gängige Nutzlasten unzuverlässig machen. |
| Lieferung | Bringen Sie die Nutzlast, bösartigen Link, Dokument oder Social-Engineering-Köder zum Ziel. | E-Mail- und Web-Kontrollen, Collaboration Policy, Reporting Channels und Lieferantentelemetrie. |
| Ausbeutung | Auslösen Sie einen Fehler oder Missbrauchsvertrauen, um die Ausführung oder den Zugriff zu erhalten. | Patch-Zustand, Anwendungsisolierung, Authentifizierungsaufzeichnungen und Browser- oder Dokumenttelemetrie. |
| Installation | Erstellen Sie Malware, Persistenz oder einen anderen Stand. | Anwendungssteuerung, Endpunkterkennung, geringste Privilegien und Persistenzüberwachung. |
| Befehls- und Kontrollbefugnisse | Erstellen Sie einen Kanal, durch den der Bediener das kompromittierte System leiten kann. | Egress-Kontrollen, DNS- und Proxy-Überwachung, Segmentierung und Host-Isolationsfähigkeit. |
| Maßnahmen zu den Zielen | Stehlen, stören, verschlüsseln, manipulieren oder anderweitig die Mission abschließen. | Datenkontrollen, belastbare Backups, Betrugsprüfungen, Incident Containment und geprobt Wiederherstellung. |
Der analytische Wert liegt in zwei Fragen: ** Welcher Teil der Sequenz kann ein Steuerelement beobachten oder unterbrechen, und welche Beweise bleiben, wenn dieses Steuerelement fehlschlägt? ** E-Mail-Filterung kann die Zustellung unterbrechen, während Endpunkt- oder Identitätstelemetrie aufzeichnet, was nach einer Nachricht passiert ist. Endpunkterkennung kann die Installation offenbaren, während Authentifizierungs- und Netzwerkdatensätze relevant bleiben, wenn ein Angreifer gültige Anmeldeinformationen anstelle von Malware verwendet.
Grenzen des Modells
Die Cyber Kill Chain Angreifer können mit gültigen Cloud-Anmeldeinformationen beginnen, Malware-Installationen überspringen, legitime Remote-Tools verwenden, die Entdeckung nach jedem Schritt wiederholen oder gleichzeitig über Identität, SaaS, Endpunkte und Lieferanten hinweg operieren. Eine Phase ist daher ein Weg, um Zweck und Fortschritt zu klassifizieren, kein Zeitstempel, den jede Untersuchung in der richtigen Reihenfolge wiederherstellen wird.
MITRE ATT&CK Die Kette wird durch ein viel detaillierteres Vokabular für das Verhalten ergänzt, das in realen Operationen beobachtet wird, einschließlich Erstzugriff, Ausführung, Persistenz, Berechtigungszugriff, laterale Bewegung, Sammlung, Exfiltration und Wirkung. ATT & CK beschreibt Techniken und Verhaltensweisen mit größerer Auflösung; die Kill Chain erklärt, wie sich separate Aktionen zu einem Ziel akkumulieren. Die Frameworks beantworten verschiedene Fragen, anstatt zu konkurrieren, um das eine richtige Diagramm zu sein.
Die Geschichten dieser Woche entlang der Angriffskette
Die Kill Chain macht nicht zusammenhängende Vorfälle nicht identisch, sondern bietet eine gemeinsame Möglichkeit, den Teil einer Operation zu lokalisieren, der sichtbar wurde, und die Phasen, die die Berichterstattung noch nicht erklärt hat.
| Geschichte | Wo es in der Kette erscheint | Was der Rahmen klärt |
|---|---|---|
| Taiwans KI-Agentenkampagne | Aufklärung durch Maßnahmen zur Zielerreichung | Berichten zufolge verbanden die Agenten Entdeckung, Zugang zu Berechtigungen, Bewegung und Datensammlung über mehrere Systeme hinweg. Ihre Bedeutung kam von der Aufrechterhaltung der Sequenz, nicht von der Erfindung eines einzigen außergewöhnlichen Exploits. |
| N-central Kompromiss | Nutzung, Installation und Befehlsgewalt | Der administrative Zugriff auf eine Managementplattform kann mehrere Stufen zusammenbrechen. Die vertrauenswürdige Konsole bietet bereits Mechanismen für die Fernausführung, die Softwarebereitstellung und die Steuerung von nachgelagerten Maschinen. |
| CVE-2026-68820 | Ausbeutung und Eskalation von Privilegien | Die Windows Ein Angreifer braucht noch einen ersten Schritt, bevor er ihn benutzt, und benötigt spätere Schritte, um wertvolle Daten zu erhalten, zu kommunizieren oder zu erreichen. |
| Gunra Ransomware | Erster Zugang durch Maßnahmen zu Zielen | Die Verschlüsselung ist der letzte sichtbare Akt. Der Diebstahl von Daten, interne Bewegungen, Datenerfassung und Schäden an Wiederherstellungssystemen treten früher auf und erklären, warum der Vorfall vor dem Lösegeld beginnt. |
| ChainDrop npm Kompromiss | Waffen und Lieferung durch vertrauenswürdige Software | Ein vergiftetes Paket verwandelt eine gewöhnliche Entwicklungsabhängigkeit in den Liefermechanismus. Gestohlene Veröffentlichungsnachweise ermöglichen es dann, die Operation durch vertrauenswürdige Beziehungen zu reproduzieren. |
| Französischer Steuerzahler-Datendiebstahl | Maßnahmen zu den Zielen | Die öffentliche Berichterstattung bestätigt das Ergebnis – die Datenextraktion – lässt jedoch Teile der vorangegangenen Untersuchungsroute zurück. |
Dieser Vergleich zeigt auch, wo das lineare Modell dehnt sich aus. Die Taiwan-Agenten kehrten immer wieder zur Entdeckung zurück, als sie sich zwischen den Systemen bewegten. N-central begann von einem Kontrollflugzeug, das bereits legitime Reichweite besaß. ChainDrop Moderne Kampagnen können Schleifen, Stufen überspringen oder mehrere Ketten gleichzeitig ausführen; das Framework bleibt nützlich als eine Erzählung des Fortschritts, nicht als eine Behauptung, dass jedes Eindringen sieben ordentliche Schritte folgt.