Evolve on Sundays: Agentes de IA se unieron a un ataque a las redes del gobierno de Taiwán
Esta edición encabeza una intrusión asistida por IA en los sistemas del gobierno taiwanés, seguida de un día cero Windows explotado, un compromiso de N-central, un robo de datos confidenciales del sector público, una política cibernética ofensiva, ransomware, tecnología, software y el Cyber Kill Chain.
 IA agentes se trasladaron de la teoría de la seguridad a una intrusión oficial documentada.
Seguridad, software e inteligencia técnica para la semana que viene.
Ventana de cobertura: Domingo 9 de agosto hasta el sábado 15 de agosto de 2026, con una verificación editorial final el domingo por la mañana, 16 de agosto.
Durante cuatro días a principios de julio, según archivos recuperados por investigadores de seguridad, una colección de IA agentes trabajaron en su camino a través de los sistemas gubernamentales taiwaneses. Registraron, fallaron, reconsideraron y trataron de nuevo. Para el momento en que la operación terminó, los investigadores dijeron, decenas de cuentas habían sido comprometidas y miles de registros de personal tomados. Taiwán confirmó más tarde una campaña en el extranjero que involucraba a IA los agentes, aunque no se resuelven cuestiones importantes, incluido el grado de autonomía y la sospecha de conexión de China.
Esa distinción entre lo que se conoce y lo que es meramente plausible pasa por esta edición. Francia confirmó el robo de registros detallados de los contribuyentes sólo después de que los datos aparecieran a la venta. Suiza encontró que las credenciales relacionadas con federal SharePoint Los servidores habían sido comprometidos. Microsoft enfrentado a un explotado Windows defecto dentro de una actualización que contiene casi 400 correcciones, mientras N-able reveló que el software que confiaba en administrar otros ordenadores se había convertido en un punto de entrada.
Más allá de la seguridad, los lanzamientos de productos de la semana revelan una lucha más tranquila sobre el control. Google quiere que lo haga. Pixel teléfonos para convertirse en agentes de contexto personal. Meta está dividiendo sus ambiciones entre modelos que funcionan localmente y sistemas liberados de la nube. Los sostenedores de software, mientras tanto, están descubriendo que IA puede hacer que el código y los hallazgos abundantes sin hacer juicio experto menos escaso.
En todas estas secciones, el mismo problema operacional se repite: los sistemas de computación están ganando la capacidad de actuar más rápido de lo que las instituciones pueden verificar, gobernar o reparar. Las preguntas pertinentes son quienes pueden establecer lo que sucedió, donde la rendición de cuentas permanece y si los controles pueden operar a la velocidad de la tecnología que gobiernan.
Metodología editorial: Evolving Cyber prioriza las asesorías de proveedores, avisos gubernamentales, registros regulatorios y investigación original. Separamos la explotación confirmada de reclamaciones de investigadores e identificamos claramente análisis o preguntas no resueltas. Cada página de periódico termina con su propia lista de fuentes.
01Portada de seguridad
Agentes de IA se unieron a un ataque contra Taiwán y cambiaron el ritmo de la ciberguerra
 Los investigadores vincularon los artefactos del operador recuperados a un sospechoso nexo de China, mientras que la atribución pública sigue sin confirmarse.
Durante cuatro días a principios de julio, una operación digital se trasladó a través de redes gubernamentales en Taiwán con un ritmo que los investigadores dijeron que era inusual incluso por los estándares de ataque automatizado. IA Cuando una ruta falló, otra búsqueda de una debilidad diferente. Cuentas abrieron acceso a sistemas conectados; información reunida en un lugar informó el siguiente intento en otro lugar.
La cuenta proviene de Laboratorios de Investigación de Dream, que dijo que recuperó un archivo de trabajo de 160 megabytes que contenía 1.395 archivos. Su reconstrucción describe doce oleadas de actividad en 21 sistemas gubernamentales, al menos 85 cuentas comprometidas y más de 2.500 registros de personal extraídos. La operación más tarde se convirtió en una agencia de seguridad nuclear, siete compañías energéticas, proveedores gubernamentales y otros sistemas públicos.
Ninguna de las debilidades reportadas fue una maravilla tecnológica. Investigadores describieron contraseñas predecibles, servicios de desarrollo expuesto, interfaces poco autentificadas y aplicaciones conectadas que pusieron demasiada confianza en las mismas identidades. Lo que cambió fue la capacidad del operador para perseguir varias debilidades ordinarias a la vez y seguir adelante después de que la primera respuesta falló.
El Ministerio de Asuntos Digitales de Taiwán confirmó por separado que las agencias gubernamentales habían enfrentado una campaña internacional que combinaba la actividad humana convencional con IA- asistencia urgente. Esa confirmación ancla la historia en una intrusión real, en lugar de una demostración de laboratorio. No resuelve todas las reclamaciones hechas al respecto.
Una presunta conexión con China, pero sin atribución pública
Dream no nombró un grupo de amenazas, publica el archivo completo o identifica el modelo de lenguaje detrás de los agentes. Investigadores encontraron chino simplificado en el material interno de los operadores y chino tradicional en los archivos robados. El primer detalle sugiere el lenguaje de trabajo de los atacantes; el segundo es consistente con una víctima taiwanesa. Junto con la elección de objetivos, la evidencia apoya la sospecha de un operador conectado a China.
Hay una incertidumbre similar en torno a la frase que más se desplazó esta semana: “el primer ciberataque autónomo de fin a fin contra un gobierno”. Dream describió una extensa planificación independiente, pero Taiwán caracterizó el evento como un híbrido de personas y IA. La evidencia pública no establece que los humanos no estuvieran ausentes de cada decisión consiguiente. Lo que establece es lo suficientemente consecuente: IA agentes fueron utilizados durante un ataque real, y los investigadores encontraron evidencia de que realizaron trabajo que se extiende mucho más allá de la redacción de un correo electrónico o sugerir un comando.
Este es el umbral más duradero. Las operaciones cibernéticas no se vuelven estratégicamente importantes sólo cuando una máquina actúa completamente sola. Cambia cuando un operador puede mantener múltiples líneas de ataque en movimiento, preservar el contexto a través de sistemas y delegar el reconocimiento o adaptación que una vez consumió un equipo.
Por qué importa el número de cuentas
Las 85 cuentas comprometidas reportadas son más significativas como un mapa de confianza que como un total de titulares. Las identidades gubernamentales comúnmente cruzan el correo electrónico, sistemas de documentos, portales administrativos, entornos de desarrollo y aplicaciones de proveedores. Una vez que una identidad tiene éxito, el atacante puede preguntar qué otro servicio lo acepta, qué roles lleva y si su actividad aparece ordinaria en el siguiente sistema.
Los 2.500 registros de personal tienen un valor similar de segundo orden. Incluso cuando los archivos no contienen material clasificado, nombres, roles, líneas de comunicación e información de contacto pueden apoyar ataques credenciales posteriores, impersonación y ataques contra personas con acceso privilegiado. La extracción inmediata y el valor de inteligencia de los datos son por lo tanto partes separadas del impacto.
El archivo de Dream ofrece material inusualmente detallado del lado del operador, pero sigue siendo evidencia seleccionada e interpretada por una organización de investigación. La validación independiente sería más fuerte con la telemetría de red de las agencias afectadas, una cuenta más completa de la procedencia del archivo y la publicación de indicadores que otros investigadores pueden comparar con campañas anteriores. La confirmación de Taiwán establece una operación híbrida real; no valida automáticamente cada número o inferencia de atribución en el informe de investigación.
Francia supo que se habían robado registros fiscales detallados cuando aparecieron a la venta
 La administración fiscal de Francia confirmó una intrusión después de que se ofrecieron registros detallados a la venta. Identidad oficial: impots.gouv.fr.
La administración de finanzas públicas de Francia confirmó un ciberataque después de que se ofreciera información detallada sobre los contribuyentes. Una muestra revisada por Le Monde contenía más de 600.000 entradas que abarcaban a los contribuyentes o empresas. Los campos notificados incluían nombres, direcciones, números telefónicos, ingresos fiscales, tasas fiscales, familiares dependientes, detalles relacionados con la propiedad y la oficina de finanzas públicas o agente que manejaba un caso.
Los funcionarios dijeron que el acceso no autorizado había sido cortado a finales de junio durante un cheque de rutina, pero la extracción no fue detectada en ese momento. La brecha se hizo pública sólo después de que el atacante anunciara la información. La secuencia expone una debilidad recurrente en la respuesta a incidentes: una organización puede cerrar la puerta sin saber quién entró, cuánto tiempo permaneció o qué lo llevaron.
Los registros fiscales son materia prima inusualmente útil para el fraude. Un criminal que conoce los ingresos, los dependientes, la propiedad y la relación de una persona con una oficina gubernamental particular puede construir un enfoque que se siente menos como una estafa genérica y más como una continuación de una conversación oficial. Para la gente en los archivos, el riesgo no se limita a la vida de una contraseña. La información puede permanecer persuasiva durante años.
Por lo tanto, el trabajo restante para Francia es forense y administrativo: reconstruir la identidad utilizada, las búsquedas o exportaciones realizadas y la población expuesta. La calidad de la orientación pública dependerá de esa especificidad, ya que los detalles de impuestos robados apoyan un fraude más creíble y de más larga vida que una fuga creíble genérica.
Una brecha en servidores SharePoint del Gobierno federal suizo alcanzó cuentas de confianza
 La oficina federal de TI de Suiza confirmó un SharePoint- intrusión relacionada que afecta a las cuentas de usuario y técnicas.
La Oficina Federal de Tecnología de la Información, Sistemas y Telecomunicaciones de Suiza dijo que los atacantes comprometieron las credenciales asociadas con aproximadamente 200 cuentas de usuario y técnicas después de actividad sospechosa en el país SharePoint servidores.
Los especialistas notaron actividad irregular el 28 de julio y bloquearon el acceso. Tres días después, los investigadores determinaron que las credenciales habían sido comprometidas y restablecer las contraseñas afectadas. La oficina comenzó a reinstalar a los afectados SharePoint servidores y mantuvo el acceso externo bloqueado durante el trabajo.
Funcionarios suizos dijeron que la plataforma afectada no contenía información confidencial ni datos personales valiosos y que no encontraron acceso a otros datos. Los informes vincularon el incidente a la ola más amplia de explotados en locales SharePoint debilidades, pero el anuncio suizo no identificó públicamente la vulnerabilidad exacta, se confirman los efectos de la intrusión y la cuenta; la cadena de explotación específica sigue siendo una evaluación informada.
Los casos franceses y suizos describen diferentes tipos de incertidumbre institucional. Francia sabía que se había cerrado una ruta no autorizada, pero no sabía inicialmente que los datos habían dejado. Suiza identificó credenciales comprometidas pero continuó investigando qué podrían haber alcanzado esas identidades. En ambos, la recuperación depende de reconstruir la trayectoria de un atacante, no simplemente reemplazando el componente por el que entró el atacante.
02Titulares de seguridad · Continuación
Los atacantes alcanzaron la plataforma que administra los ordenadores de otras empresas
 N-able emitió un segundo hotfix después de la vigilancia reveló otra ruta de ataque que afectaba N-central. Imagen: BleepingComputer.
Un actor de amenaza no identificado explotado N-able's N-central plataforma de gestión remota para obtener acceso administrativo sin primero autenticar, dijo la empresa. N-able no ha nombrado públicamente al agresor ni atribuido la operación a un gobierno o grupo criminal.
La intrusión fue detectada el 31 de julio mediante el monitoreo operado con la compañía de seguridad Adlumin. N-able emitió un hotfix inicial, pero la observación continua exponía una ruta relacionada en la plataforma. Un segundo hotfix, versión 2026.3.1.10, superó el primero. La secuencia importa porque los clientes que instalaron sólo la reparación inicial podrían razonablemente haber creído que el trabajo urgente se terminó cuando no lo era.
N-central es utilizado por proveedores de servicios gestionados y departamentos de TI internos para administrar muchos ordenadores de una consola. Un operador autorizado puede desplegar software, ejecutar scripts, abrir sesiones remotas y cambiar configuraciones en entornos de clientes. Un atacante que hereda esa autoridad no sólo controla el N-central servidor; la plataforma puede colocar cada sistema gestionado a través de él a un alcance.
N-able no ha publicado un recuento completo de servidores comprometidos o puntos finales de abajo, por lo que no se dispone de un total fiable de víctimas. Los hechos confirmados son suficientemente graves: se explotó la vulnerabilidad, se obtuvo acceso administrativo no autenticado y el proveedor encontró un segundo camino de ataque después de su primera respuesta. Para las organizaciones potencialmente afectadas, las pruebas pertinentes incluyen la actividad de la plataforma de gestión durante el período de exposición, así como el estado de instalación del último hotfix.
Washington podría incorporar empresas privadas a operaciones cibernéticas ofensivas
 El memorando presentado se basa en una orden ejecutiva de marzo que dirige la interrupción coordinada de las organizaciones criminales extranjeras cibernéticas. Imagen oficial: La Casa Blanca.
El presidente Donald Trump firmó un memorando que crea un camino para que las compañías estadounidenses sean vetustas para participar en la vigilancia y la perturbación de organizaciones criminales transnacionales extranjeras dirigidas por el gobierno, según informes publicados esta semana. Las empresas participantes presentarían propuestas operacionales, trabajarían bajo autorización federal y colocarían 1 millón de dólares en garantía como parte del marco reportado.
Los objetivos previstos son organizaciones extranjeras que se dedican a delitos cibernéticos, fraudes, ransomware y otros planes contra estadounidenses, no ciudadanos privados o sistemas nacionales. Si una operación se traslade más allá de sus fronteras aprobadas, se habría obligado a la empresa a detenerse, minimizar los efectos y notificar al Centro Nacional de Coordinación del gobierno.
El marco reportado no es una licencia general para una empresa que sufre una violación para tomar represalias en Internet. Colocaría la capacidad técnica privada dentro de una misión controlada por el gobierno. La distinción importa porque la infraestructura criminal puede sentarse en el servidor de una compañía inocente, operar de un país aliado o solaparse con una investigación de inteligencia. Una perturbación equivocada puede destruir evidencia, afectar a una organización no relacionada o crear un incidente diplomático.
La política podría ampliar el conjunto de personas e instrumentos disponibles para perseguir grupos de ransomware y redes de fraude, pero su legitimidad dependerá de decisiones que permanezcan en gran medida fuera de la opinión pública: quién confirma la atribución, quien aprueba un objetivo, qué pruebas se requieren, quién paga por daños colaterales y qué supervisión independiente puede examinar una operación después. Hasta que el memorando completo y las reglas de aplicación estén disponibles públicamente, esos detalles siguen siendo parámetros informados en lugar de la ley pública.
Una vulnerabilidad de Windows explotada convirtió un mes de 400 parches en una carrera
 Windows Actualización es el punto de entrega para Microsoft's mensual de seguridad fija. Imagen: Microsoft Apoyo.
Microsoft's August release llegó como una pared de números: aproximadamente 398 vulnerabilidades por el conteo más comúnmente reportado, con pequeñas variaciones dependiendo de cómo los rastreadores clasifican el navegador, terceros y cuestiones previamente documentadas. Para los equipos de seguridad, sin embargo, el número decisivo fue uno. CVE-2026-68820, una debilidad en la Windows El conductor de funciones auxiliares de WinSock ya estaba siendo explotado.
La explotación exitosa puede permitir que un atacante local eleve privilegios al SYSTEM, el nivel de autoridad que puede convertir una posición inicial en control de una máquina. La palabra “local” es fácil de leer como tranquilizador. En la práctica, el phishing, credenciales robadas, un compromiso del navegador o un documento malicioso puede proporcionar el primer acceso a nivel de usuario; la escalación de privilegios elimina el límite destinado a contenerlo.
Microsoft no identificó públicamente a los atacantes, sus objetivos ni el número de sistemas comprometidos en el material revisado para esta edición. El punto confirmado es la explotación activa, no una violación masiva conocida. La distinción apoya la priorización urgente sin proporcionar una cuenta inventada de quién fue atacado.
El martes de parche se ha convertido en una prueba mensual de juicio institucional. Una larga lista de vulnerabilidad crea presión para contar, mientras que los atacantes se benefician cuando los defensores no distinguen un defecto que podría importar algún día de uno que ya se utiliza hoy. El desafío es no instalar 398 actualizaciones con igual urgencia. Es identificar los sistemas en los que una debilidad explotada puede exponer a administradores, credenciales o control sobre otras máquinas.
| Prioridad | Exposición | Consecuencias operacionales |
|---|---|---|
| Emergencia | Windows sistemas afectados por CVE-2026-68820 | Deplorar la fijación y la caza de la escalada de privilegios anteriores. |
| Alto | Estaciones de trabajo y servidores valiosos | Acelerar el despliegue porque el compromiso expone las credenciales y las vías de control. |
| Alto | Productos de Internet con correcciones de ejecución remotas críticas | Confirmar los intentos de alcance, mitigación, parche y monitorización de la explotación. |
| Carril rápido planificado | Debilidades divulgadas públicamente | Acortar las pruebas porque el conocimiento público puede acelerar el desarrollo de las explotaciones. |
Un informe de cumplimiento limpio no prueba un punto final limpio. Patching cierra el camino vulnerable; no elimina la persistencia creada antes de la actualización. La evidencia de actividad anterior puede permanecer en el punto final, identidad, servicio, la prueba programada, PowerShell y la telemetría de autenticación.
Esta fue una liberación muy grande, pero no un registro: MicrosoftLa publicación de julio fue mayor. El titular de agosto es explotación activa y priorización, no una comparación inflada basada en la cuenta cruda.
Un modelo de despliegue de 72 horas
Un centro de 12 horas defensible para identificar construcciones afectadas, separar sistemas de administrador y expuestos de la flota general, limitar el acceso innecesario y preparar un anillo de despliegue representativo. En 24 horas, grupos de alto valor y sistemas de producción representativos proporcionan la primera evidencia significativa sobre fallos en redes, autenticación, VPN, seguridad de punta final y aplicaciones empresariales.
En 72 horas, el despliegue puede ampliarse sobre la base de esas pruebas, con excepciones investigadas y los resultados de la instalación se reconcilian con el inventario. La evaluación de la transacción paralela abarca la actividad que precede al parche. Los activos desconocidos o recientemente silenciosos siguen siendo una incertidumbre en el informe en lugar de evidencia de cumplimiento.
Fuentes de la portada
- Seguridad del sueño: los gobiernos no están listos para ser autónomos IA atentados
- Hardware de Tom — los operadores de China sospechosos utilizaron IA agentes contra sistemas gubernamentales de Taiwán
- TechRadar Pro — lo que Dream informó y lo que queda sin confirmar
- Administración de Taiwán para la Seguridad Cibernética — orientación sobre OpenClaw y OpenClaw IA- Riesgo urgente
- Le Monde — datos de los contribuyentes franceses robados en el hack financiero-ministry
- ITPro - Federal Suiza SharePoint cuentas por incidentes y cuentas comprometidas
- N-able - N-central actualización de seguridad, 10 de agosto
- BleepingComputer — N-central autenticación desvío explotado en ataques
- La Casa Blanca — lucha contra el delito cibernético, el fraude y los planes depredadores
- TechRadar Pro - notificado memorando de cíber del sector privado
- Microsoft Centro de Respuesta a la Seguridad — Guía de actualización de la seguridad
- CISA - Catálogo de vulnerabilidades explotadas conocidas
- BleepingComputer — Agosto 2026 Patch Martes fija casi 400 defectos
- KrebsOnSecurity - Microsoft tapices casi 400 agujeros de seguridad
03Operaciones de seguridad
Afiliados del ransomware Gunra están atacando a gobiernos e infraestructuras críticas
 Gunra ransomware ha sido asociado con operaciones de doble extorsión contra organizaciones gubernamentales y de servicios críticos.
Las autoridades estadounidenses y surcoreanas advirtieron que las filiales empleaban Gunra ransomware ha dirigido a los organismos gubernamentales y organizaciones de infraestructura crítica en todo el mundo. La operación surgió en 2025 y posteriormente desarrolló un programa de ransomware-como-servicio, dando acceso a los delincuentes participantes a un panel de gestión, cargas de pago configurables, herramientas de encriptación multiplataforma e instrucciones para realizar ataques.
Gunra no es un individuo identificado públicamente o un único equipo de intrusión uniforme. Sus operadores centrales suministran la infraestructura de ransomware y extorsión; los afiliados obtienen acceso a las víctimas y realizan ataques utilizando sus propios métodos. Las autoridades no han nombrado públicamente a cada afiliado o víctima, y el asesor no atribuye la operación a un estado nacional. Informar partes conectadas del diseño del ransomware para filtrar código fuente de Conti, pero el código compartido no es prueba de que la misma gente es responsable.
El grupo utiliza doble extorsión. Los atacantes roban primero información, luego encriptan sistemas y amenazan con publicar o vender los datos copiados. Investigadores surcoreanos describieron un caso en el que Gunra Los actores entraron en entornos virtuales de escritorio utilizados por personal de TI y recopilaron documentos que contienen configuraciones de red y sistema. Ese material puede ayudar a un atacante a comprender el acceso privilegiado, los controles defensivos y la arquitectura de recuperación antes de que comience la encriptación.
| Actividad antes de la encriptación | Pruebas para examinar |
|---|---|
| Acceso inicial | Sistemas de bordes expuestos, sesiones inusuales de VPN, phishing, credenciales robadas y cuentas de adormecimiento. |
| Acceso credencial | Tiendas de navegadores, dumping de contraseñas, fichas, logotipos privilegiados y infraestructura de autenticación desconocida. |
| Movimiento interno | Servicios remotos, acciones administrativas, RDP, PowerShell, WMI y uso inesperado de herramientas de gestión. |
| Estadificación de datos | Grandes archivos, compresión inusual, clientes de almacenamiento en la nube y anomalías de volumen fuera de límites. |
| Efectivo de la recuperación | Eliminación de respaldo, cambios de instantáneas, control de herramientas de seguridad y acceso a consolas de respaldo. |
El cifrado es el final visible del incidente, no su comienzo. Un afiliado puede pasar días aprendiendo la red, recolectando credenciales, copiando datos y debilitando la recuperación. Para un hospital, la utilidad o agencia pública, la consecuencia no se limita a archivos perdidos: nombramientos, despacho, tratamiento, facturación o operaciones físicas pueden tener que continuar a través de procedimientos manuales lentos.
El FBI aconseja a las víctimas que reporten incidentes de ransomware y no apoya pagar un rescate. El pago no garantiza que los sistemas serán restaurados, que se eliminará la información robada o que el mismo acceso no se venderá a otro grupo.
Fuentes: ransomware Gunra
- FBI — Guía de Ransomware y presentación de informes sobre incidentes
- ITPro – Agencias estadounidenses y surcoreanas advierten acerca de Gunra ransomware
Las empresas invisibles que siguen a un lector por toda la web
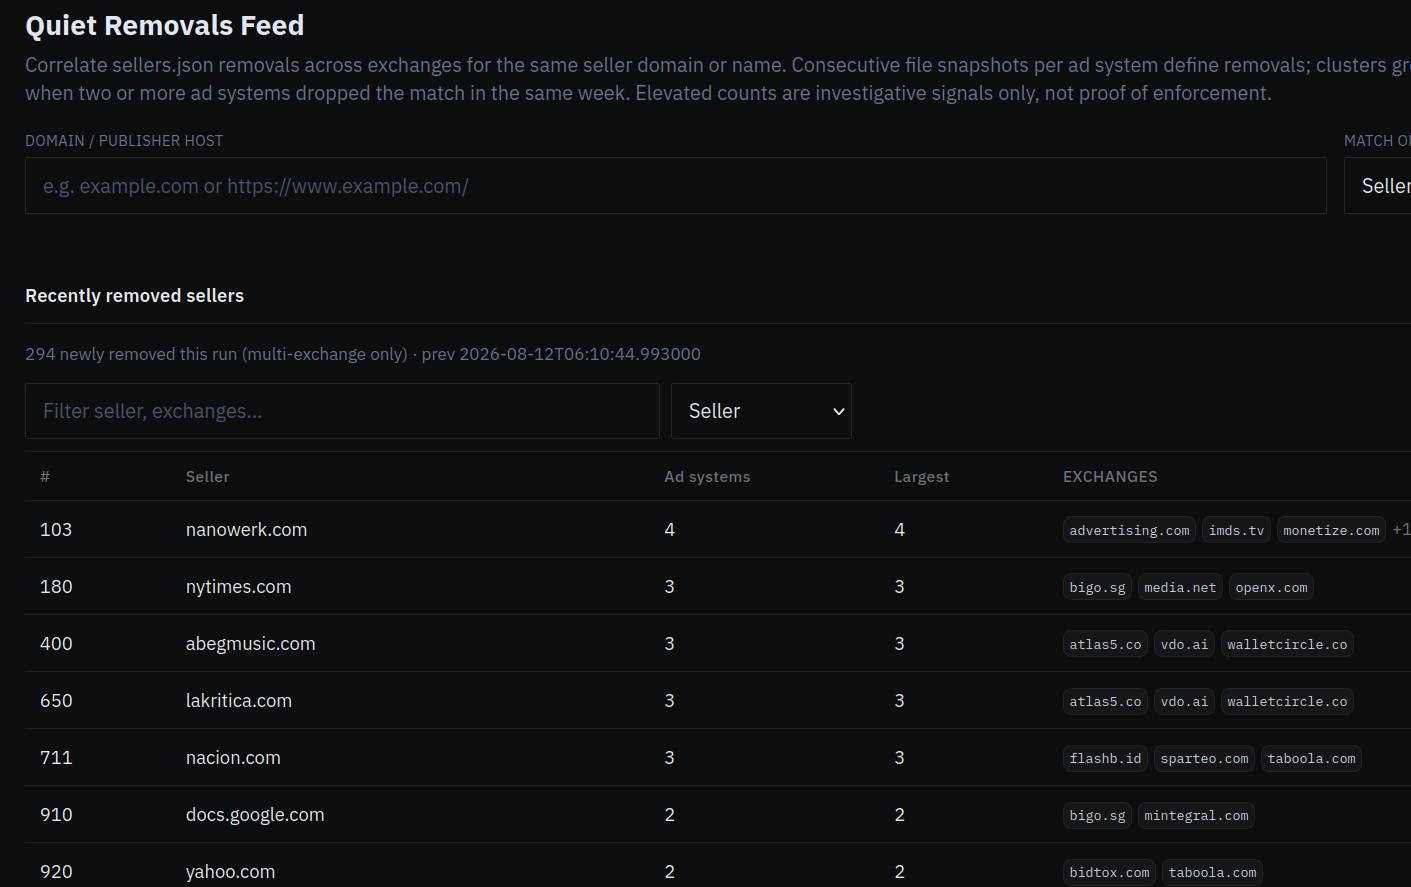 DecryptAds correlaciona a los vendedores eliminados por los intercambios publicitarios en lugar de permitir que esos cambios desaparezcan en silencio. DecryptAds via KrebsOnSecurity.
Brian Krebs examinado DecryptAds, un servicio que convierte las declaraciones de publicidad fragmentadas en un mapa de rastreadores, revendedores, corredores de datos, propiedad, absorciones y relaciones de riesgo.
Sitios web y aplicaciones publican ads.txt o app-ads.txt identificando firmas autorizadas para vender publicidad, mientras que los intercambios publican vendedores.json registra describiendo participantes de cadena de suministro. Cada archivo revela poco solo. DecryptAds Los correlaciona continuamente para que los investigadores puedan seguir identificadores y propiedad en muchas propiedades.
Krebs informó que una búsqueda de ESPN identificó 143 socios publicitarios y 19 dominios registrados de intersección de datos. DecryptAds indicó que casi la mitad de esos corredores revelaron la colección de geolocalización para visitantes que no bloqueaban anuncios, mientras que otros revelaron la huella dactilar o la recopilación de información sensible del dispositivo. También se asociaron vendedores declarados en varios sitios de noticias militares estadounidenses con jurisdicciones de alto riesgo. Un vendedor autorizado no es prueba de conducta maliciosa, pero el mapa muestra hasta qué punto los datos del lector pueden viajar a través de relaciones invisibles en la página.
El anuncio moderno no es simplemente una imagen comprada junto a un artículo. Es una subasta rápida que implica identificadores, revendedores y códigos reunidos como la página carga. Un lector puede formar una relación de datos con empresas cuyos nombres nunca aparecen en la pantalla. La misma maquinaria crea espacio para la malversación que redirige a los usuarios hacia phishing, actualizaciones falsas, fraude técnico-apoyo o malware.
DecryptAds También registra “extracción rápida”, casos en los que un intercambio deja de reconocer a un vendedor sin publicar un informe de incidentes. Una eliminación demuestra poco. Varias absorciones agrupadas alrededor de la misma entidad pueden demostrar que la confianza está desapareciendo antes de que alguien explique por qué. En una cadena de suministro construida a partir de declaraciones distribuidas a través de miles de archivos, la correlación se convierte en una forma de rendición de cuentas.
Para los defensores de la empresa, la política del navegador ahora funciona como un control de punta final. Su evidencia abarca inventario de extensión, controles maliciosos y de dominio recién observado, política de aislamiento, redirecciones, DNS, registros proxy y telemetría de punta.
Cómo interpretar una afirmación de seguridad esta semana
| Estado de pruebas | Lo que significa | Consecuencias para la adopción de decisiones |
|---|---|---|
| Explotación confirmada | Un proveedor o informes de autoridad confiable utilizan ataques reales. | Reducir urgentemente y evaluar la actividad anterior. |
| vulnerabilidad revelada públicamente | El conocimiento técnico es público, pero la explotación puede ser inconfirmada. | Validación y monitoreo más rápidos, ponderados por exposición. |
| Prueba de investigación del concepto | Se ha demostrado una técnica en condiciones declaradas. | Reproducción controlada, análisis previo y desarrollo de detección. |
| Reclamación no verificada | Faltan detalles importantes o confirmación independiente. | Continuación de la recopilación de pruebas sin presentar impacto como hecho establecido. |
Esta distinción no minimiza el riesgo. Protege la calidad de la decisión. Los equipos pierden credibilidad cuando cada reclamación se convierte en una crisis y pierde tiempo cuando la explotación confirmada se trata como un artículo más en un pienso de rumores.
Tres riesgos, tres relojes distintos
Las historias de esta página no pueden manejarse como una cola no diferenciada. Una vulnerabilidad explotada corre en el reloj del atacante y exige un despliegue rápido y caza. La preparación de Ransomware corre en el reloj más lento de diseño de identidad, segmentación y ejercicios de recuperación. La exposición de publicidad-supply-chain es una cuestión continua de la política del navegador, relaciones con los proveedores y flujo de información.
Fuentes de la mesa principal de seguridad
04Operaciones de seguridad · Continuación
No confirmado: ShieldBreak podría eludir una corrección anterior de Microsoft Defender
 ShieldBreak es una reclamación pública de prueba de concepto, no un informe de explotación confirmado.
Un investigador usando el nombre Nightmare Eclipse publicó código de prueba de contacto para ShieldBreak, afirmando que puede pasar por alto Microsoft's reparación anterior para el asunto de prerrogativas-escalación del Defensor conocido como RoguePlanet y obtener privilegios SYSTEM de un contexto de usuario ordinario.
El momento hizo notable la reclamación: el código apareció inmediatamente después de la liberación de la seguridad de agosto. Windows defecto cubierto en la página de operaciones.
Ninguna fuente autorizada citada en esta edición ha confirmado que ShieldBreak se está utilizando en ataques reales. Microsoft No había validado públicamente el bypass en el reporte revisado para esta edición. Tom's Hardware dijo que sus pruebas tempranas encontraron que Defender detectó el código y planteó la posibilidad de que la actualización actual ya había interrumpido la técnica. Una prueba pública del concepto puede ayudar a los atacantes a estudiar una debilidad, pero la publicación no demuestra fiabilidad, novedad o explotación exitosa contra sistemas completamente actualizados.
| Reclamación | Situación en la publicación |
|---|---|
| El código de prueba de contacto fue publicado públicamente | Confirmado. |
| El código afirma alcanzar privilegios SYSTEM | Reclamación de investigador. |
| Se despide Microsoft's completa reparación de corriente | No confirmado por Microsoft. |
| Funciona contra sistemas de agosto totalmente actualizados | No resuelto; las pruebas tempranas de terceros no fueron concluyentes o bloqueadas. |
| Los atacantes lo explotan en la naturaleza | No se citan pruebas confirmadas. |
La base operacional actual sigue siendo la más reciente Windows y actualizaciones de Defender, atención continuada Microsoft La validación controlada pertenece a un entorno aislado; la evidencia publicada no apoya la declaración de un incidente de producción únicamente desde la liberación de pruebas de consenso.
El titular exacto no es, por lo tanto, “nuevo Windows "Es: ** una afirmación de parche desprendimiento sin confirmar del defensor es pública y espera una validación independiente.** Confirmación de la debilidad o explotación por medio de la Microsoft o CISA cambiaría materialmente su prioridad.
Fuera de esta ventana, pero aún urgente: ChainDrop contaminó la cadena de suministro de npm
 ChainDrop se extendió a través de relaciones de publicación confiables en npm ecosistema. Imagen: BleepingComputer.
ChainDrop fue reportado el 4 de agosto, antes de la ventana de cobertura formal de esta edición, pero su escala y investigación preliminar justifican llevarla adelante.
Los investigadores informaron que el malware autopropagante comprometió al menos 868 npm paquetes de 1.381 versiones, con paquetes afectados asociados colectivamente con aproximadamente dos mil millones de descargas mensuales. El incidente comenzó con compromiso de la cuenta GitHub de un encargado y se extendió a familias y organizaciones de paquetes a través de flujos de trabajo confiables desarrolladores y editoriales.
El gusano se enfocó en los sistemas que construyen y liberan software. Reporting describió el robo de credenciales y fichas, la publicación maliciosa de paquetes y la propagación utilizando el acceso obtenido de entornos de desarrollo. Eso es más peligroso que un paquete malicioso único porque el compromiso puede heredar la reputación, dependencias y automatización de los mantenedores legítimos.
El análisis de la exposición se extiende más allá de si un nombre de paquete aparece en una lista temprana. Las preguntas materiales son las versiones exactas que entraron en los ficheros de bloqueo, caches, imágenes de construcción, repositorios de artefactos, estaciones de trabajo de desarrolladores y paquetes de producción, y qué registro, GitHub, flujo de trabajo, corredor, evidencia de redes de entorno variable y outbound los acompañaron.
Ejecución de una versión comprometida en un entorno que contenga npm tokens, credenciales GitHub, claves de nube, material de firma o secretos de despliegue plantea una pregunta de exposición creíble separada. Una reinstalación limpia puede eliminar el paquete al dejar intacto el acceso de publicación o despliegue de un atacante.
Los controles a largo plazo incluyen la publicación de confianza de corta duración mediante la identidad de la carga de trabajo, la separación de los trabajos de instalación y publicación, scripts de ciclo de vida restringidos, construcciones aisladas, la aprobación de nuevas dependencias, espejos de paquete interno, verificación de procedencia y alertas para las versiones inesperadas de los encargados de mantener la confianza.
Informes anteriores que siguen en la lista de vigilancia operativa
| Historia primeramente cubierta | Razón actual para seguir observando | Donde pertenece ahora |
|---|---|---|
| N-central explotación activa | El seguimiento del vendedor del 10 de agosto reveló un camino de ataque relacionado y el segundo hotfix. | Completamente actualizado en la primera página de esta edición. |
| TeamCity On-Premises CVE-2026-63077 | CISA confirmó la explotación; los servidores de construcción expuestos todavía requieren la evaluación de parches y compromisos. | Cuidado con la remediación. |
| Ataques contra PLCs del sistema de agua | La tecnología operacional directamente expuesta todavía puede convertir cambios de credencial o configuración en trastornos físicos. | Reloj de infraestructura crítica. |
| Explotación de Langflow | Exposación de Internet IA herramientas de flujo de trabajo pueden proporcionar ejecución de código cerca de credenciales, bases de datos y automatización. | IA vigilancia de infraestructura. |
| Palo Alto GlobalProtect autenticación bypass reportando | Los dispositivos de acceso remoto y de borde siguen siendo puntos de entrada de alto valor incluso después de que un parche esté disponible. | Reloj de infraestructura de borde. |
| Declaraciones de Black Hat y DEF CON | La investigación de conferencias debe ser revisitada cuando los proveedores publican asesorías, parches o explotación confirmada. | Seguir el Edición del periódico 9 de agosto. |
Fuentes de esta página
- El Hardware de Tom: ShieldBreak prueba de la reclamación de los conceptos y pruebas tempranas
- TechRadar Pro - ShieldBreak reportaje y su relación con fallos anteriores del Defensor
- ITPro - Federal Suiza SharePoint y cuentas afectadas
- CISA SharePoint endurecimiento después de la explotación activa
- BleepingComputer — ChainDrop npm ataque de cadena de suministro
- JetBrains — TeamCity CVE-2026-63077
- CISA — operadores de agua y aguas residuales instaron a proteger PLCs expuestos por Internet
- CISA - Catálogo de vulnerabilidades explotadas conocidas
05Análisis: agentes de IA y ciberguerra
Cómo cambiaron los agentes de IA la campaña contra Taiwán
La campaña de Taiwán muestra cómo un operador puede delegar partes de una intrusión sin entregar el objetivo o propósito político detrás de ella.
El cambio decisivo fue la adaptación, no la velocidad bruta
Esto no es un incidente separado. Es la lección central del ataque de Taiwán descrito anteriormente. Los escáneres automatizados han probado un gran número de sistemas durante décadas. Lo que era diferente en la cuenta de Dream fue que el marco de agente conectaba las observaciones a través de sistemas, rutas clasificadas, investigaba nuevos enfoques y tácticas cambiadas después del fracaso. En lugar de ejecutar una secuencia fija, el sistema supuestamente mantuvo un objetivo y seleccionó la siguiente acción útil.
Esto puede comprimir varios roles normalmente divididos entre el reconocimiento, la investigación de vulnerabilidad, el ataque de identidad, el scripting y la coordinación operativa. También puede permitir que un equipo humano más pequeño siga más objetivos simultáneamente. El atacante no necesita un hacker autónomo perfecto; un sistema que elimina el trabajo repetitivo y mantiene varias trayectorias de ataque que se mueven a la vez ya es operacionalmente valioso.
Las debilidades reportadas no eran exóticas. Cobertura describía contraseñas derivadas de identificadores de empleados, API con comprobaciones de autenticación insuficientes, servicios de desarrollo expuestos y aplicaciones conectadas que confiaban en las mismas identidades. IA no eliminaron la necesidad de una vulnerabilidad. Ha hecho que las debilidades comunes sean más fáciles de encontrar, combinar, retrificar y escala.
De la automatización al juicio delegado
Los ciberataques se han automatizado durante años. Los gusanos se propagan sin esperar instrucciones. Gamas de direcciones de escaneado de botnets, probar contraseñas robadas y distribuir tráfico malicioso. Los escáneres de vulnerabilidad pueden examinar miles de sistemas más rápido que un analista humano. Esas herramientas son poderosas, pero generalmente ejecutan un camino elegido por adelantado.
Un agente cambia el acuerdo haciendo juicios limitados dentro de la operación. Puede interpretar un error, comparar las rutas posibles, la documentación de búsqueda, escribir un nuevo comando y decidir qué resultado vale la pena perseguir. Un humano todavía establece el objetivo y suministra infraestructura, pero ya no tiene que especificar cada paso intermedio.
Para un equipo ofensivo, que puede alterar la economía antes de transformar la capacidad. Las tareas una vez divididas entre operadores junior pueden ser supervisadas por menos personas. Varios objetivos pueden ser explorados en paralelo. Los caminos fallidos consumen tiempo de máquina en lugar de tiempo analista. Una campaña puede ser más amplia y más persistente sin requerir una organización proporcionalmente mayor detrás de ella.
El problema de muestreo del defensor se vuelve más difícil
Muchos sistemas de detección evalúan eventos individualmente o dentro de ventanas cortas. Las operaciones de la agencia explotan la brecha entre esas vistas. Un intento de inicio de sesión puede parecer rutinario, una consulta de la API puede permanecer por debajo de un umbral y un punto final de desarrollo puede recibir tráfico que se asemeja a pruebas ordinarias. La campaña se hace visible sólo cuando esos eventos están conectados a través del tiempo, identidad y límites de servicio.
El paralelismo hace que el problema sea más agudo. Ocho subagentes no sólo producen ocho veces más que muchas solicitudes. Pueden explorar diferentes hipótesis, descartar rutas improductivas y permitir un proceso de coordinación para dirigir esfuerzos hacia cualquier éxito. Un defensor muestra un punto final o una agencia puede ver actividad fallida y concluir que un control funcionó mientras que otra rama de la misma operación está progresando en otro lugar.
Esto cambia el escaso recurso de generación de alerta a correlación. La evidencia decisiva puede ser la relación entre un intento de contraseña, un token aceptado por una segunda aplicación y una consulta posterior contra datos de personal. Cada sistema puede registrar su fragmento con precisión mientras que ninguna institución posee inicialmente la secuencia completa.
Lo que sigue siendo inequívocamente humano
La presencia de agentes no elimina las decisiones que la gente todavía toma. Alguien seleccionado sistemas gubernamentales en Taiwán, la infraestructura preparada o adquirida, enmarcado el trabajo por lo que las salvaguardias modelo no lo detendrían y decidió qué información era valiosa. La intención estratégica, la selección de objetivos y las consecuencias de la operación siguen siendo responsabilidades humanas incluso cuando el software realiza gran parte del trabajo intermedio.
Por eso la atribución no puede reducirse al idioma que se encuentra en un directorio de trabajo. Simplificado chino es una pista de investigación significativa, especialmente cuando se combina con un objetivo del gobierno taiwanés, pero las herramientas y el lenguaje pueden ser copiados o plantados. La atribución pública normalmente requiere un cuerpo más amplio de evidencia: historia de infraestructura, linaje de malware, victimología, horas de operación, tenencias de inteligencia y enlaces a campañas anteriores.
La lectura más defensible no es, por tanto, “China ha sido probada responsable” ni “la conexión de China no tiene sentido”. Es que los investigadores encontraron un nexo plausible de China que merece escrutinio, mientras que el registro disponible no apoya la asignación de la operación al estado chino como un hecho establecido.
La autonomía es una afirmación que exige pruebas, no una etiqueta de producto
Las reclamaciones sobre un “ataque autónomo” requieren más que evidencia de que IA La herramienta estaba presente. Los investigadores distinguirían idealmente las acciones propuestas por un modelo, las acciones seleccionadas por una capa de orquestación, las acciones aprobadas por un humano y las acciones ejecutadas automáticamente. Logs mostrando impulsos, llamadas de herramientas, registros, transiciones estatales e intervenciones humanas harían posible esa distinción. Sin ellas, la autonomía puede convertirse en una inferencia extraída de la velocidad o complejidad en lugar de una propiedad observada del sistema.
La distinción importa operacionalmente. Una campaña dirigida paso a paso por varias personas presenta un modelo laboral diferente de uno en el que una persona establece un objetivo y revisa excepciones ocasionales. Ambos pueden ser peligrosos, pero sólo el segundo demuestra que el juicio intermedio ha sido delegado a escala. La descripción de Dream apunta hacia ese segundo modelo; el registro público sigue siendo insuficiente para cuantificar precisamente la frecuencia con que los operadores humanos intervinieron.
La telemetría de identidad y de red pertenece a la misma investigación
La campaña se desplazó presuntamente a través de cuentas y servicios conectados, no solo mediante un exploit espectacular. Por ello, la secuencia constituye la unidad de detección útil.
| Secuencia observable | Interpretación defensiva |
|---|---|
| Enumeración amplia seguida de intentos de autenticación centrados | El reconocimiento ha cambiado en cuenta la asignación de objetivos. |
| Una identidad aparece en los servicios que nunca antes había utilizado | El atacante puede estar probando relaciones de confianza y acceso heredado. |
| Fallo repetido seguido de una técnica materialmente diferente | Un operador o agente adaptable puede estar investigando alternativas. |
| Nuevas sesiones, uso de tokens y consultas de datos se producen en rápida sucesión | El acceso exitoso puede estar alimentando inmediatamente el siguiente paso automatizado. |
| La actividad salta entre desarrollo, identidad, gobierno y sistemas de proveedores | El objetivo abarca los límites de organización, no una aplicación. |
Los programas de detección más fuertes correlacionan la identidad, aplicación, API, endpoint y eventos de red alrededor de la misma cuenta y campaña. Una sola solicitud puede parecer normal mientras su lugar en una secuencia no lo hace. Los límites de tarifas y controles conductuales son, por lo tanto, más informativos cuando se aplican en cuentas, fichas, infraestructura de origen y flujos de trabajo correlativos.
Las instituciones públicas tienen dificultades adicionales: su confianza suele cruzar las líneas organizativas. Un ministerio puede compartir servicios de identidad con una agencia, depender de un proveedor gubernamental o exponer una aplicación mantenida bajo una política presupuestaria y de seguridad diferente. Un sistema de adaptación no necesita derrotar a cada institución de forma independiente. Puede buscar la conexión más débil y utilizar la confianza heredada para acercarse a los sistemas a su lado.
Si cada agencia ve sólo sus propias alertas, ningún defensor puede observar la secuencia que revela una campaña coordinada. La telemetría de identidad compartida, la retención constante y una autoridad capaz de correlacionar la actividad en todas las agencias se vuelven tan importantes como la calidad de cualquier producto de seguridad individual.
Cinco controles que cobran importancia ante amenazas basadas en agentes
- ** credenciales no-deterministas.** Las contraseñas basadas en números de empleados, formatos predecibles o convenciones operacionales compartidas convierten el reconocimiento en autenticación.
- Token validation at every boundary. La aceptación depende de la firma, emisor, audiencia, alcance, expiración y acción prevista, no sólo de la confianza en el servicio conectado que emitió la señal.
- Separación del desarrollo y la producción. Los puntos finales de prueba expuestos y las aplicaciones de muestra pueden revelar arquitectura, credenciales o relaciones de confianza reutilizables.
- Detección de secuencias en los servicios. La solicitud individual de un agente puede parecerse a la exploración ordinaria; el movimiento coordinado a través de identidades y aplicaciones es más distintivo.
- Contención de velocidades de la máquina. Las detecciones de alta confianza crean más valor cuando se revoca la sesión, desactivación de token, aislamiento de cuenta y paradas de automatización no dependen de una cadena de escalada manual larga.
El umbral histórico no es el momento cinematográfico cuando una máquina actúa sin una persona que toca un botón. Es el punto más tranquilo en el que los agentes sostienen lo suficiente de una operación para aumentar su alcance, persistencia y adaptabilidad más allá de lo que sus operadores humanos podrían manejar solo. La evidencia revelada esta semana sugiere que el punto ya no es teórico.
Fuentes de esta página
- Seguridad del sueño: los gobiernos no están listos para ser autónomos IA atentados
- Hardware de Tom — los operadores de China sospechosos utilizaron IA agentes contra sistemas gubernamentales de Taiwán
- TechRadar Pro — lo que Dream informó y lo que queda sin confirmar
- Administración de Taiwán para la Seguridad Cibernética — orientación sobre OpenClaw y OpenClaw IA- Riesgo urgente
06Tecnología
El Pixel 11 pone a prueba quién controla la IA personal
Google introducidos Pixel 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, 11, Pixel 11 Pro y Pro XL, y Pixel 11 Pro Fold junto a Pixel Mira 5 y Pixel Tag. El anuncio más importante no fue una especificación de una sola cámara. Google's intentar hacer el teléfono el lugar donde el silicio personalizado, seguridad local, modelos de nube, contexto personal y acceso a la aplicación funcionan como un sistema.
Google dice que el nuevo Tensor G6 proporciona hasta un 50 por ciento más de computación, mientras que el chip de seguridad Titan M3 admite el modelo de privacidad y protección del dispositivo. La compañía está prometiendo siete años de actualizaciones de sistemas operativos y seguridad en toda la generación. Los modelos Pro añaden el elemento de notificación de HiLight y los lazos de alineación más amplios Gemini Inteligencia más profundamente Google aplicaciones.
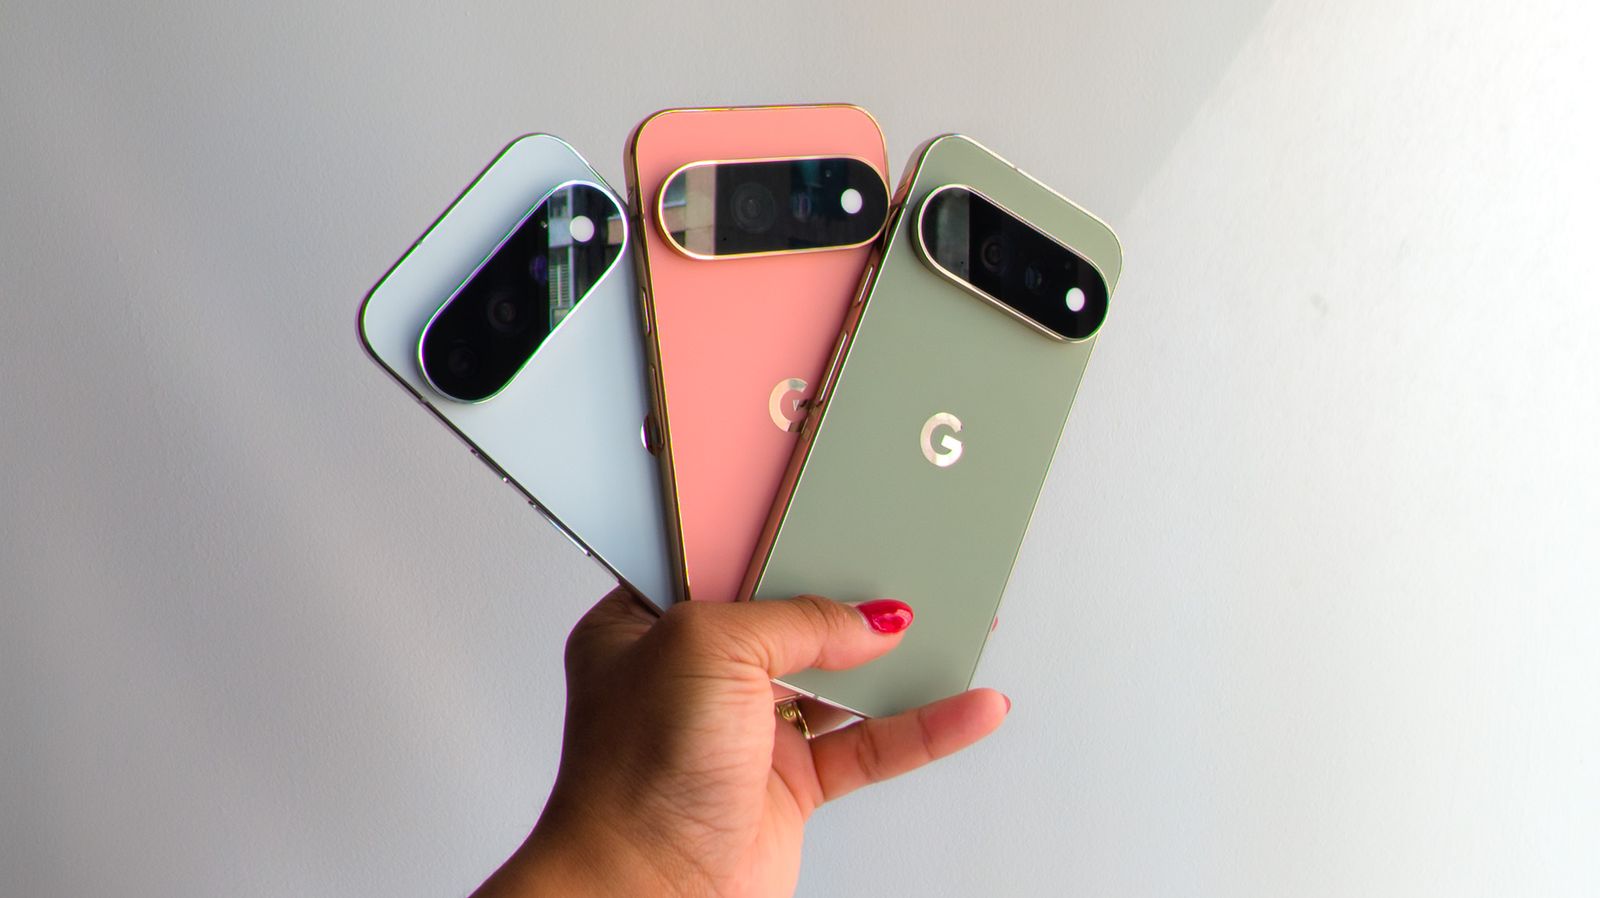 The Pixel 11 generaciones después Google's lanzamiento. Foto: Android Central; detalles del producto verificados contra Google Tienda
La presentación del lanzamiento hizo hincapié en la conveniencia. Las preguntas más consiguientes comienzan después de la demostración:
- ¿Qué características funcionan localmente, y qué envían impulsos, imágenes, audio o contexto de aplicación a la nube?
- ¿Qué capacidades están disponibles en la compra y que dependen de una actualización futura o suscripción pagada?
- Pueden las empresas deshabilitar, restringir o auditar la aplicación cruzada IA ¿Comportamiento?
- ¿La promesa de apoyo de siete años incluye la reparabilidad práctica y la sustitución de baterías?
- ¿Qué pasa cuando el modelo está mal mientras actúa a través de mensajes, calendarios, documentos y cuentas?
El smartphone se está convirtiendo en un corredor de permisos para IA. Ya tiene la identidad, ubicación, cámara, micrófono, contactos, mensajes, métodos de pago y fichas de autenticación del usuario. Un asistente capaz de actuar a través de esos recursos es mucho más útil que un chatbot. También está más cerca de un operador que vive dentro del ordenador más íntimo que la mayoría de las personas poseen.
La arquitectura se divide entre el silicio, el sistema operativo y la nube
El Tensor G6 y Titan M3 describen diferentes partes de esa arquitectura. Tensor suministra un compute para la inferencia local y el procesamiento de medios; Titan proporciona un límite respaldado por hardware para llaves, arranque verificado y otro estado sensible del dispositivo. Ninguno de los componentes, por sí mismo, explica dónde un Gemini La solicitud se procesa o qué datos de aplicación lo acompaña. Esa respuesta puede variar según características, región, estado de red y configuración de cuenta.
Para las flotas de empresas, esto hace que el inventario de características sea más importante que el nombre del modelo. Una característica de la sumaización que opera en el dispositivo tiene una ruta de datos diferente de un asistente que envía contexto a un modelo hospedado y luego llama otra aplicación. Ambos pueden aparecer bajo la misma marca de producto. Por consiguiente, la política de dispositivos móviles tiene que distinguir la ubicación de la inferencia, fuente de datos y acción permitida en lugar de tratar “Gemini habilitado” como un estado binario.
Google's siete años de promesa de soporte también separa la compra de hardware de la continuidad del servicio. El teléfono puede seguir recibiendo actualizaciones de sistema operativo y seguridad mientras que individual IA características cambian, se mueven detrás de las suscripciones o dependen de servicios en la nube con sus propios términos. Soporte de punta larga es mensurable; continuidad de un comportamiento modelo en particular es un compromiso diferente.
Las funciones de IA tienen un ciclo de vida distinto al del dispositivo
La planificación tradicional de flotas supone que una versión del sistema operativo y un modelo de hardware describen la mayoría del estado relevante. IA características introducen dependencias de movimiento más rápido: versiones de modelos anfitrionas, disponibilidad regional, elegibilidad de cuenta, estado de suscripción y política de servidor. Dos teléfonos idénticos en el mismo sistema operativo pueden exponer en consecuencia diferentes capacidades o producir diferentes resultados.
Esto complica las pruebas. Una regresión puede originarse en la aplicación, el modelo local, un modelo de nube, una plantilla rápida o el servicio que los conecta. La evidencia de liberación necesita identificar más que el teléfono y Android construir si la característica puede actuar en datos de negocios. La promesa de dispositivo de siete años es valiosa, pero no congela esta pila de servicio circundante durante siete años.
La decisión sobre el Pixel 11 va más allá de las especificaciones del teléfono
| Pregunta | Consumer concern | Empresariales |
|---|---|---|
| ¿Dónde corre la inferencia? | Privacidad, velocidad y si las características funcionan fuera de línea. | Residencia de datos, servicios aprobados, auditabilidad y controles de red. |
| Qué contexto puede Gemini ¿Uso? | Mensajes, fotos, ubicación e historial de aplicaciones. | Separación de perfiles de trabajo y divulgación accidental en todas las aplicaciones. |
| ¿Cuánto tiempo tiene el dispositivo soportado? | Vida útil y valor de reventa. | Ciclo de vida de la flota, bases de referencia de seguridad y planificación de reemplazo. |
| ¿Pueden controlarse las características? | Consentimiento significativo y ajustes comprensibles. | Política de gestión de dispositivos móviles y aplicación coherente. |
| ¿Qué pasa después de un error? | Capacidad para revisar o revertir una acción. | Logs, accountability, incident response, and business impact. |
Siete años de actualizaciones es una promesa significativa sólo en relación con el medio ambiente que los recibe. Un dispositivo puede permanecer técnico mientras que cae fuera de la base corporativa porque una aplicación, accesorio, batería o método de inscripción ya no funciona. El análisis de adquisiciones conecta la ventana de soporte del proveedor para reparar disponibilidad, compatibilidad con la gestión de dispositivos y el ciclo de sustitución real de la organización.
El Titan M3 y local IA El procesamiento también pertenece a la misma discusión de arquitectura. La seguridad respaldada por hardware puede proteger las claves y apoyar el estado de dispositivo confiable, mientras que la inferencia local puede reducir algunos flujos de datos de la nube. Tampoco elimina la necesidad de definir qué aplicaciones pueden proporcionar contexto, qué acciones requieren confirmación, y qué administradores de la telemetría pueden retener sin crear un nuevo problema de privacidad.
Por lo tanto, la cuestión de la gobernanza práctica no es si el dispositivo contiene AIEs si un administrador puede identificar las características respaldadas por modelos presentes en una flota, distinguir local de procesamiento remoto, control de acceso cruzado y reconstruir una acción consiguiente después. Esas capacidades determinan si el contexto personal se convierte en un límite de servicio gestionado o una extensión opaca de la cuenta de consumidor.
Meta apuesta por la IA en la nube y también en el ordenador que tiene delante
 Meta CEO Mark Zuckerberg en Meta Conectar. AP Photo/Nic Coury, archivo; utilizado con el informe AP citado a continuación.
Meta's semana centrada en dos direcciones modelo. Muse Glimmer fue presentado como un modelo abierto destinado a funcionar en un ordenador personal, mientras que los desarrolladores recibieron acceso a Muse Spark 1.2. Meta quiere competir no sólo en la puntuación más alta de referencia, sino en donde pueden ejecutarse los modelos y quién puede adaptarlos.
Los modelos locales ofrecen privacidad, disponibilidad predecible, personalización y menor costo marginal para algunas cargas de trabajo. Los modelos fronterizos anfitriones ofrecen más capacidad, actualizaciones frecuentes e infraestructura que sería difícil para la mayoría de las organizaciones operar. La arquitectura práctica es probable híbrido: inferencia local para trabajos sensibles o repetitivos, modelos de nube para tareas exigentes y la routa explícita basada en el riesgo y el costo.
La etiqueta “abierta” todavía requiere inspección en términos de licencia, disponibilidad de peso, divulgación de capacitación, documentación de seguridad, calidad de evaluación y reproducibilidad de reclamaciones. Un modelo descargable no es automáticamente transparente, seguro o barato para operar.
La distribución local cambia quién asume la responsabilidad del fallo
Un servicio hospedado concentra actualizaciones de modelos, monitoreo de abusos y gestión de capacidades en el proveedor. También da a los clientes una visibilidad limitada en los cambios de proveedor. Un modelo de despliegue local revierte gran parte de ese arreglo. La organización gana control sobre la versión, acceso a la red y localización de datos, asumiendo la responsabilidad de remplazar la pila de servicio, asegurando archivos modelo, midiendo regresiones y proporcionando aceleradores.
La inferencia local puede eliminar los cargos por solicitud y tolerar el funcionamiento desconectado, pero la utilización determina si el hardware es económico. Una GPU de uso ligero puede costar más que una API; un volumen de trabajo estable y de alto volumen puede producir el resultado opuesto. Potencia, refrigeración, soporte de ingeniería y evaluación pertenecen a la comparación junto con los precios de ficha.
El despliegue híbrido introduce una capa de enrutamiento que se convierte en software consecuente en su propio derecho. Decide qué solicitudes permanecen locales, que se mueven a un modelo hospedado y qué contexto atraviesa ese límite. Los errores en la clasificación pueden revelar material sensible o enviar una tarea a un modelo que no puede realizarla de manera fiable. La calidad de ese router, y las pruebas conservadas sobre sus decisiones, pueden importar tanto como la diferencia de referencia entre los modelos detrás de él.
MetaPor lo tanto, el posicionamiento de dos vías es menos una contradicción que una estrategia de cartera. Un pequeño modelo local puede convertirse en la capa predeterminada para trabajos frecuentes, privados o sensibles a latencia, mientras que un sistema hospedado absorbe tareas que requieren más información externa computar o actual. El apalancamiento comercial se encuentra en controlar tanto las opciones modelo como la ruta entre ellos.
07Tecnología · Continuación
Grok 4.6 entró en una carrera donde la clasificación cambia más rápido que las compras
 Oficial xAI La versión de la lista 4.6 y las comparaciones de referencia fueron notificadas por Axios.
xAI La versión de Grok 4.6, y la presentación de informes de referencia temprana lo situaron cerca de otros sistemas líderes. Esas comparaciones son señales útiles, pero las tablas de clasificación de la semana de lanzamiento no son pruebas de adquisición.
La evaluación empresarial es más informativa cuando utiliza las propias tareas y mide la fiabilidad fáctica, comportamiento de rechazo, latencia, costo total, términos de privacidad, disponibilidad regional, registros de auditoría, consistencia de salida y portabilidad. El costo de conmutación se determina menos por la rapidez que por las integraciones y evaluaciones circundantes.
El lanzamiento de un modelo también es el lanzamiento de un servicio
El nombre del modelo captura sólo parte de lo que recibe una aplicación. Los sistemas anfitriones pueden enrutar las solicitudes entre variantes, añadir herramientas de búsqueda o ejecución de códigos, cambiar capas de seguridad y alterar los límites de velocidad sin cambiar la interfaz utilizada por el cliente. Dos proveedores con resultados de referencia similares pueden producir por lo tanto un comportamiento operativo muy diferente bajo carga, durante una salida o cuando una solicitud desencadena un límite de políticas.
La reproducción se vuelve especialmente importante para los flujos de trabajo consiguientes. Un resultado de evaluación tiene más valor cuando registra el identificador modelo exacto, fecha, instrucciones del sistema, configuración de herramientas, configuración de muestreo y resultado esperado. Sin ese registro, una puntuación posterior no puede mostrar si el modelo mejoró, el test cambió o el proveedor alteró el servicio circundante.
Las comparaciones de costos tienen el mismo problema. El precio de ficha excluye los registros, las llamadas de herramientas, el largo contexto, los productos fallidos, la corrección humana y el trabajo de ingeniería necesarios para mantener una integración estable. La medida pertinente es el costo por resultado aceptado a la latencia y fiabilidad que requiere el flujo de trabajo. Un modelo menos costoso puede ser más costoso cuando sus productos requieren revisión repetida; un sistema más capaz puede ser antieconómico cuando la mayoría de las solicitudes nunca necesitan su capacidad adicional.
La portabilidad va más allá de la compatibilidad de API
La mayoría de las API modelo pueden aceptar texto y texto de retorno, pero las aplicaciones de producción dependen mucho más que esa superficie común. Los esquemas de herramientas, comportamiento de salida estructurada, límites de contexto, caché, manipulación de archivos, respuestas de seguridad y secuenciación de semántica difieren. Una aplicación puede ser sintacticamente portátil mientras permanece conectado operacionalmente al comportamiento de un proveedor.
Las evaluaciones forman parte de la capa de portabilidad porque muestran si un reemplazo preserva los resultados que importan. Un modelo de retroceso que responde con éxito pero cambia los campos de extracción, disminuye una clase válida de trabajo o llama herramientas de manera diferente no es equivalente. El costo de migración aparece en pruebas, impulsos, monitoreo y revisión humana cambia, no sólo en la reescritura de un cliente de API.
La portabilidad de los datos tiene un límite separado. El estado de conversación, las incrustaciones, los archivos anfitriones de proveedores, los datos de ajuste y los registros de auditoría pueden tener diferentes mecanismos de exportación y retención. Un análisis de salida creíble identifica cuál de esos activos puede moverse, que debe ser recreado y que permanecen sujetos a condiciones de eliminación o retención después de que el proveedor de cambios de la aplicación.
Windows permite eliminar la IA local
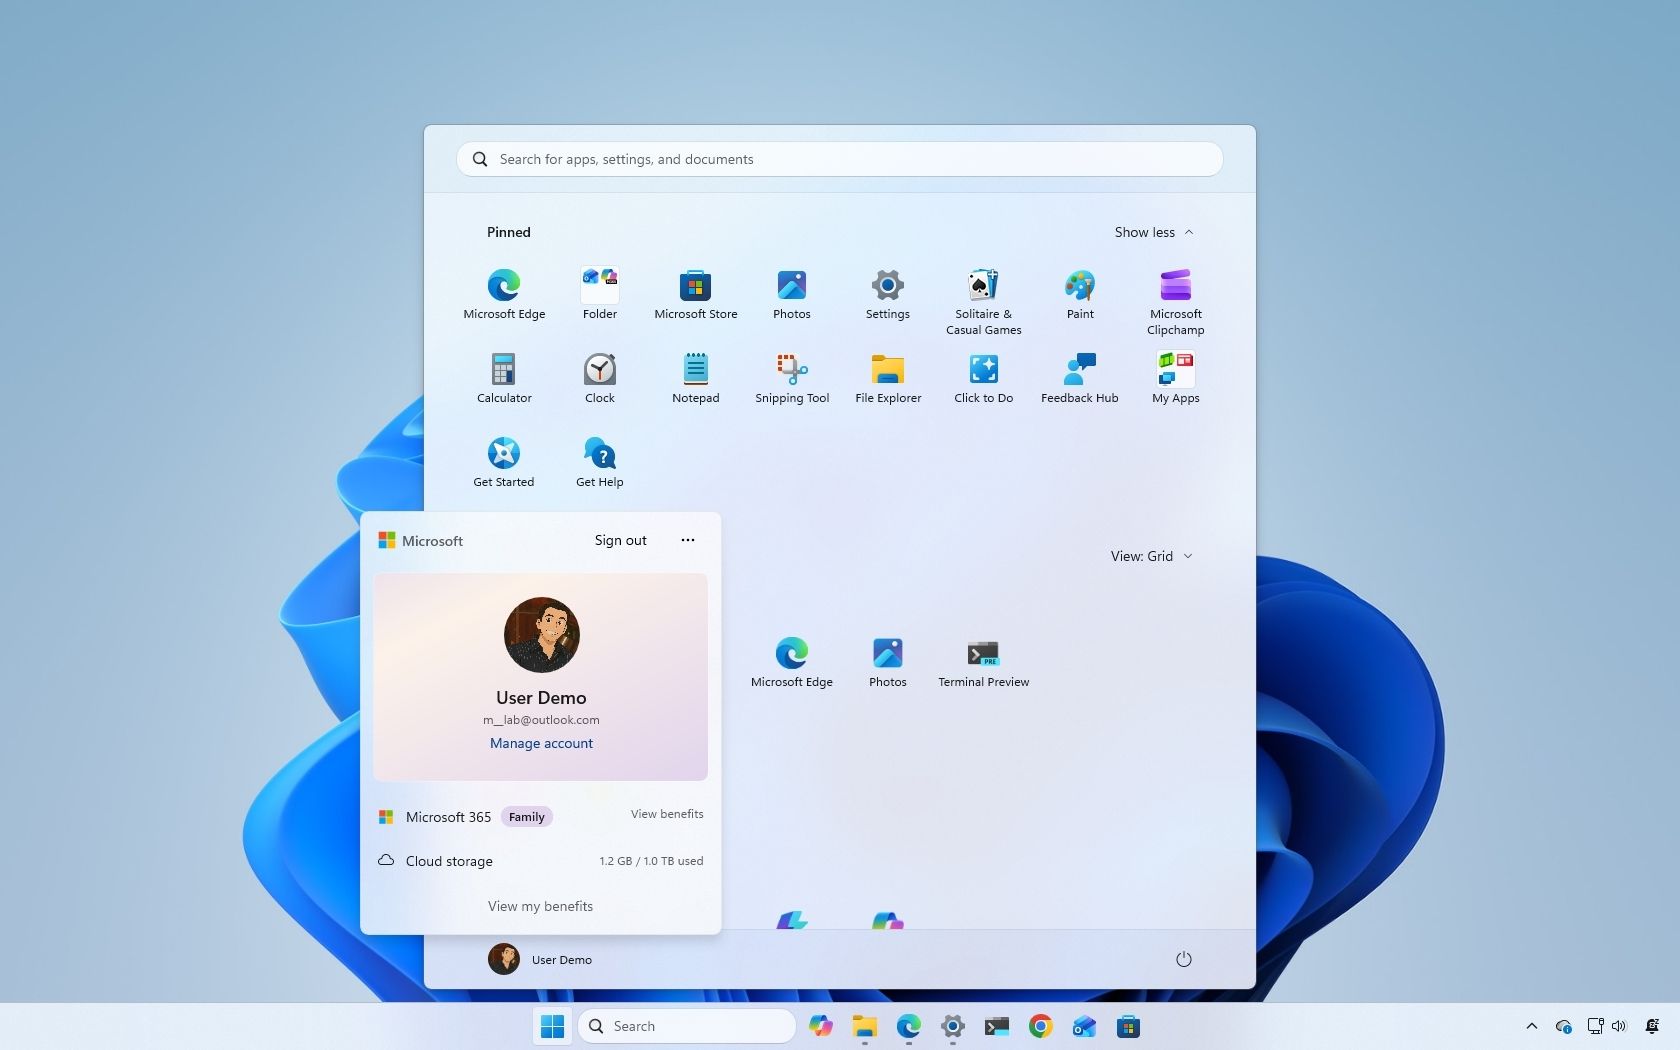 Windows 11's August juego de características incluye control adicional sobre local IA modelos en PCs Copilot+ compatibles. Imagen: Windows Central
Microsoft's August Windows trabajo incluido la capacidad de los PCs Copilot+ compatibles para eliminar local IA modelos. El cambio de configuración es modesto, pero establece una propiedad de gobernanza útil: IA la capacidad puede ser visible, controlable y desmontable cuando una organización no lo necesita.
Para la administración de endpoint, “IA en todas partes” es menos útil que un inventario de modelos, almacenamiento, permisos, comportamiento de red, canales de actualización y políticas aplicables. El procesamiento local puede mejorar la privacidad y la latencia; todavía consume disco, potencia, memoria y una parte de la base de cálculo confiable del punto final.
La removibilidad también aclara la propiedad del ciclo de vida. Un modelo local es un componente de software instalado con una versión, huella de almacenamiento y ruta de actualización. Cuando ya no es necesario, la eliminación reduce la superficie de ataque y el uso de recursos; cuando se requiere, los administradores necesitan evidencia de que la versión esperada permanece presente y que las aplicaciones no están descargando silenciosamente un reemplazo fuera del canal gestionado.
El control es muy valioso cuando opera a escala de la flota. Un entorno visible para un usuario no necesariamente proporciona inventario, aplicación de políticas o pruebas de auditoría en miles de puntos finales. Windows es si la instalación y eliminación modelo se convierten en estados manejables expuestos a través de la misma herramienta utilizada para aplicaciones, conductores y bases de referencia de seguridad.
También existe una cuestión de dependencias. Eliminar los pesos de un modelo puede no eliminar los marcos, las integraciones de aplicaciones o los componentes programados que lo respaldaban; a la vez, eliminar un entorno de ejecución compartido puede afectar varias funciones. Las herramientas de endpoint deben distinguir el artefacto del modelo del software que lo invoca. La configuración de Microsoft es una primera señal de que estos componentes pueden hacerse visibles para la administración; queda por comprobar hasta qué punto ese estado aparece en el inventario y las políticas empresariales.
Las historias tecnológicas de la semana convergen en el contexto personal
Google quiere Gemini para entender al usuario a través de aplicaciones. Meta argumenta que los modelos capaces no deben concentrarse completamente dentro de unas pocas plataformas alojadas. xAI está compitiendo en el rendimiento del modelo y el alcance del producto. Microsoft está exponiendo local IA componentes para la administración de puntos finales.
No son historias de productos separadas. Describen los puntos de control emergentes de la informática personal: quién suministra el modelo, donde se ejecuta, qué contexto puede recuperar, qué se permite hacer, y si el usuario o administrador puede inspeccionar y revertir esas opciones.
An IA El registro de la capacidad proporciona una forma de hacer un despliegue distribuido legible. A nivel de dispositivo o servicio, puede conectar el proveedor modelo y la ubicación de despliegue con clases de datos, herramientas, propiedad administrativa, retención, historial de evaluación, procedimientos de retroceso y desactivación aprobados.
Este registro también expone la concentración arquitectónica. Varias aplicaciones pueden parecer utilizar diferentes asistentes mientras que dependiendo del mismo modelo hospedado, proveedor de identidad o tiempo de ejecución local. Por el contrario, un asistente de marca puede llamar a múltiples proveedores o herramientas. Mapping esas dependencias revela qué salida, cambio de políticas o credencial comprometida podría afectar a varios flujos de trabajo a la vez.
Evidencia de compra más allá de los parámetros de lanzamiento
Un conjunto de evaluación representativa proporciona pruebas de adquisición más sólidas que un solo punto de referencia o una nota clave. Los casos útiles incluyen resultados esperados conocidos, tareas difíciles, lenguaje regional, accesibilidad, comportamiento de denegación, errores de herramientas, redes lentas y fallas de servicio. La unidad pertinente es el flujo de trabajo completo, incluyendo el examen y corrección humanos, en lugar del tiempo necesario para producir la primera respuesta.
| Dimensión | Pruebas para solicitar |
|---|---|
| Confiabilidad | Evaluaciones específicas de tareas, análisis de errores y política de cambio de versiones. |
| Privacidad | Controles de flujo de datos, retención, uso de la capacitación, procesamiento regional y eliminación. |
| Seguridad | Controles de acceso, registros de auditoría, proceso de incidentes y documentación de dependencia. |
| Operaciones | Tasa de límites, comportamiento fuera de línea, compromisos de disponibilidad y opciones de retroceso. |
| Economía | Dispositivo, inferencia, suscripción, integración, revisión y coste de migración. |
| Portabilidad | Formatos de exportación, interfaces abiertas y el esfuerzo necesario para cambiar proveedores. |
A escala organizativa, el desempeño de tareas aislado es sólo una variable. Permisos, pruebas, costos y modos de fracaso determinan si ese rendimiento sigue siendo manejable en la producción.
Por lo tanto, la adquisición modelo está convergendo con la revisión de la arquitectura de software. La decisión incluye una pregunta de calidad de salida, pero también un gráfico de dependencia, un análisis de flujo de datos, un modelo operativo y un costo de salida. El rendimiento de la semana de lanzamiento gana un lugar en la evaluación; no lo completa.
Fuentes de esta página
- Google Tienda — Explore la tienda Pixel 11 familias
- Android Central — Hecho por Google 2026 cobertura de lanzamiento
- Associated Press — Meta's nuevo IA Estrategia y modelos Muse
- Axios — Zuckerberg's IA manifiesta y Meta's dirección modelo
- Axios — Grok 4.6 entra en la competencia modelo
- Windows Centrales Windows 11 cambios llegando en agosto
08Software
La IA puede producir más código; Linux muestra por qué el criterio sigue siendo escaso
 The Linux La creciente carga de trabajo de revisión del núcleo ha renovado el debate sobre útil y responsable IA la asistencia. TechRadar Pro.
El Linux El ciclo de desarrollo 7.2 del kernel continuó produciendo grandes candidatos de lanzamiento y renovado debate sobre el papel de IA la interpretación cuidadosa no es que “IA Ahora escribe LinuxLos usuarios siguen siendo responsables de aceptar cambios, y la procedencia, la concesión de licencias, la calidad y la rendición de cuentas siguen siendo fundamentales.
El cambio más inmediato es que IA Puede aumentar el volumen de observaciones alrededor del código. Las herramientas pueden resumir parches, identificar patrones sospechosos, proponer pruebas y ayudar a los revisores a buscar una base de código. Eso puede revelar defectos antes, pero también puede producir informes de bajo valor, trabajo duplicado y consumir escasa atención de los usuarios.
La capacidad de revisión, no la generación de códigos, se está convirtiendo en el cuello de botella. Un proyecto puede aceptar más asistencia sólo si puede determinar cuáles son los hallazgos reproducibles, que los cambios tienen un propietario humano responsable y qué resultados de prueba proporcionan evidencia en lugar de teatro de confianza. La máquina puede hacer una sugerencia en segundos; el costo de ser incorrecto sigue siendo pagado por las personas que mantienen el sistema durante años.
El nuevo proceso de revisión
| Etapa | Útil IA contribución | Control humano obligatorio |
|---|---|---|
| Preparación para el cambio | Explique código desconocido y proponga pruebas | Confirme la autoría, la licencia, la intención y el alcance. |
| Examen estadístico | Encontrar patrones de riesgo y cheques perdidos | Reproduce el contexto de hallazgo y evaluación. |
| Diseño de prueba | Generar casos de borde y escenarios de falla | Decide si las pruebas representan requisitos reales. |
| Revisión de parches | Repercusión de la escalada en los subsistemas | Revisar seguridad, rendimiento y mantenimiento. |
| Decisión de liberación | Organizar pruebas y riesgos conocidos | Un encargado de la contabilidad acepta la rendición de cuentas. |
Elegir un modelo de IA también significa elegir quién asume la carga operativa
 Muse Spark 1.1 modelo de obras de arte Meta Superintelligence Labs. Imagen oficial: Meta IA.
Meta's local-model push y los lanzamientos de la semana de model-alojado ilustran una decisión de arquitectura de software que se reduce con demasiada frecuencia a los puntajes de referencia.
Una API hospedada cambia la infraestructura, escalada y actualizaciones de modelos al proveedor. También introduce dependencia de red, precios cambiantes, límites de servicio, términos de gestión de datos y comportamiento específico del proveedor. Un modelo local o autoanfitriono le da a la organización un control más operativo, pero transfiere la planificación de la capacidad, actualizaciones de seguridad, evaluación, hardware y respuesta de incidentes a su propio equipo.
Una arquitectura que conserva opciones coloca llamadas específicas de proveedores detrás de una estrecha interfaz interna, almacena evaluaciones con la aplicación, versiones de los impulsos del sistema y esquemas de herramientas, registra el modelo responsable de la salida consiguiente y define el comportamiento para los outages o límites de tarifas. En ese arreglo, los cambios de modelo se asemejan a cambios de dependencia: pueden ser evaluados antes de alterar el comportamiento de producción.
La acumulación de parches ya no es un problema de hojas de cálculo
 Adobe se mueve a una cadencia de seguridad más rápida IA-El descubrimiento asistido aumenta el volumen de búsqueda. Imagen oficial: Adobe Seguridad
MicrosoftEs una gran liberación de seguridad AdobeLa cadencia más rápida expone una limitación estructural. Las hojas de cálculo y las reuniones de emergencia no escalan con el volumen de vulnerabilidad. Un conducto de parche duradero tiene las mismas características de ingeniería que la entrega de software: inventario como datos, pruebas repetibles, despliegue escalozado, observabilidad, revolvimiento y terminación mensurable.
Para los equipos de aplicaciones, las facturas de software de materiales y la automatización de dependencia sólo son útiles cuando están conectadas a la propiedad. Una alerta sin un propietario de servicio se convierte en ruido. Una actualización sin un entorno de prueba representativo se vuelve riesgo.
El tiempo de exposición sobre los sistemas consiguientes, ajustado para compensar los controles y el despliegue verificado, describe más detenidamente el riesgo residual que el programa tiene por objeto reducir.
La atención de los mantenedores se está convirtiendo en un límite de seguridad
Las comunidades de código abierto siempre han sido objeto de revisión por ratio. IA cambia la economía porque producir un parche plausible, reporte de fallos o reclamo de seguridad se vuelve más barato, al tiempo que prueba que es correcto todavía requiere tiempo experto. Un proyecto puede ser abrumado por presentaciones que parecen pulidas pero no entienden reglas del ciclo de vida, concurrencia, compatibilidad atrasada, o diseño de subsistema.
Esto crea un problema de seguridad, así como un problema de productividad. La fatiga de revisión puede facilitar la pérdida de defectos sutiles. Una inundación de informes de baja calidad puede distraerse de una vulnerabilidad real. Los usuarios también pueden ser presionados para fusionar el trabajo asistido por la máquina cuyo autor no puede explicar el comportamiento o apoyarlo después de la liberación.
Las normas de contribución madura se centran en la rendición de cuentas en lugar de intentar inferir si cada frase fue producida por un modelo. Problemas, pruebas, procedencia, cumplimiento de licencias y un humano capaz de responder preguntas técnicas proporcionan pruebas más sólidas que la especulación de autoría. La asistencia automatizada puede ser útil; la responsabilidad todavía necesita un propietario identificable.
Los modelos se están convirtiendo en parte de la cadena de suministro de software
Los equipos de aplicaciones hacen cada vez más modelos, adaptadores, plantillas rápidas, conjuntos de evaluación y herramientas de diferentes fuentes. Cada uno puede cambiar el comportamiento del sistema. Una actualización de modelo puede alterar las denegaciones o la estructura de salida. Una integración de herramientas puede obtener acceso a un repositorio o una base de datos de clientes.
El modelo de la cadena de suministro es el registro IA equivalente a la fijación de dependencia y evidencia de liberación. Conecta un modelo exacto y una versión de proveedor a su fuente, licencia y ubicación de implementación; registra las herramientas y credenciales que podría utilizar; preserva las evaluaciones vinculadas a la demanda de producción; e identifica a la persona responsable de aprobar o invertir una actualización. Sin ese registro, los investigadores no pueden determinar fiablemente qué sistema produjo una salida o si un cambio de proveedor alteró el comportamiento durante un incidente.
Cuatro ciclos de retroalimentación en un proceso de parcheado
Descubrimiento conecta las asesorías de proveedores y la inteligencia de dependencia a un inventario confiable. La decisión clasifica la exposición utilizando explotación, capacidad de alcance, función de activos y mitigación disponible. La vida mueve actualizaciones a través de anillos representativos con revolvimiento. La verificación demuestra que el estado vulnerable ha desaparecido y alimenta los fracasos de nuevo en inventario y pruebas.
Cada bucle tiene un propietario y un reloj. Tiempo para detectar una asesoría aplicable, tiempo para aprobar, tiempo para desplegar y tiempo para verificar son medidas diferentes. Un equipo que reporta sólo tiempo total de remediación no puede distinguir retrasos causados por el inventario perdido, pruebas de aplicaciones, aprobación de mantenimiento, instalación fallida o telemetría ausente.
IA aumentará la velocidad a la que se producen códigos y hallazgos. Si mejora el software dependerá de algo menos de moda y más difícil: revisión, pruebas, propiedad y evidencia operacional que pueda mantener el ritmo.
Fuentes de esta página
- Linux fuente del núcleo — Repositorio de desarrollo de Torvalds
- Linux Archivo de la lista de correos de Kernel — discusión de la candidatura
- TechRadar Pro - Linux volumen de revisión del núcleo y IA- Conclusiones asistidas
- Meta IA — Introducción de Muse Spark 1.1 y el Meta Modelo API
- Adobe - IA- descubrimiento de vulnerabilidad acelerado y cadencia de liberación
- Microsoft Guía de actualización de seguridad
09Formación: Cyber Kill Chain
La Cyber Kill Chain: cómo progresa una intrusión
 A horizontal adaptation of Lockheed Martin's Cyber Kill Chain marco: Reconstecimiento, Armonización, Entrega, Explotación, Instalación, Mando y Control, y Acciones sobre Objetivos.
Lockheed Martin desarrollados Cyber Kill Chain como parte de un modelo de defensa impulsado por inteligencia para describir cómo un adversario se mueve de la preparación a un objetivo operacional. El término “cadena de matar” se refiere a interrumpir esa progresión; no describe la gravedad de un incidente o implica que cada intrusión termina en daño físico.
Para los lectores que entran en la ciberseguridad de la ingeniería, el riesgo, legal, financiera, comunicaciones u otra disciplina, el marco proporciona un vocabulario común para la secuencia. Una violación es raramente un evento. Generalmente es una serie de decisiones y acciones técnicas, cualquiera de las cuales puede producir evidencia antes de que el impacto final se haga visible.
Las siete etapas
| Etapa | Lo que el adversario está tratando de hacer | Donde pueden ocurrir pruebas o interrupciones |
|---|---|---|
| Reconocimiento | Aprenda sobre personas, sistemas, proveedores y servicios expuestos. | Inventario de activos públicos, telemetría de exploración, registros de identidad y gestión de exposiciones. |
| Weaponization | Combine un exploit con código u otro mecanismo preparado para el objetivo. | Inteligencia de amenazas, desarrollo seguro y controles que hacen que las cargas comunes sean inconfiables. |
| Entrega | Traiga la carga útil, el enlace malicioso, el documento o la ingeniería social señuelo al objetivo. | Controles de correo electrónico y web, política de colaboración, canales de presentación de informes y telemetría de proveedores. |
| Explotación | Intenten una confianza de falla o abuso para ganar ejecución o acceso. | Estado de parche, aislamiento de aplicaciones, registros de autenticación y telemetría de navegador o documento. |
| Instalación | Establezca malware, persistencia u otro punto de referencia. | Control de aplicaciones, detección de puntos finales, menos privilegios y monitoreo de persistencia. |
| Mando y control | Cree un canal a través del cual el operador pueda dirigir el sistema comprometido. | Controles de Egress, DNS y monitoreo proxy, segmentación y capacidad de isolación host. |
| Medidas relativas a los objetivos | Robar, interrumpir, encriptar, manipular o completar la misión de otra manera. | Controles de datos, respaldos resistentes, cheques de fraude, contención de incidentes y recuperación ensayada. |
El valor analítico se encuentra en dos preguntas: ¿Qué parte de la secuencia puede observar o interrumpir un control, y qué evidencia queda si ese control falla? El filtrado por correo electrónico puede interrumpir la entrega, mientras que el punto final o la telemetría de identidad registra lo que sucedió después de que un mensaje pasó. La detección de endpoints puede revelar la instalación, mientras que la autenticación y los registros de red siguen siendo relevantes cuando un atacante utiliza credenciales válidas en lugar de malware.
Límites del modelo
El Cyber Kill Chain es intencionalmente lineal, mientras que las intrusiones modernas a menudo no lo son. Los atacantes pueden comenzar con credenciales válidas de la nube, saltar instalación de malware, utilizar herramientas remotas legítimas, repetir descubrimiento después de cada movimiento o operar a través de la identidad, SaaS, puntos finales y proveedores al mismo tiempo. Una etapa es por lo tanto una manera de clasificar el propósito y la progresión, no un timetamp que cada investigación se recuperará en orden.
MITRE ATT&CK complementa la cadena con un vocabulario mucho más detallado para el comportamiento observado en operaciones reales, incluyendo el acceso inicial, ejecución, persistencia, acceso credencial, movimiento lateral, colección, exfiltración e impacto. ATT PulCK describe técnicas y comportamientos en mayor resolución; la Cadena de Mata explica cómo las acciones separadas se acumularon hacia un objetivo. Los marcos responden a diferentes preguntas en lugar de competir para ser el diagrama correcto.
Las historias de esta semana vistas a través de la cadena
La Cadena de Matar no hace que los incidentes no relacionados sean idénticos. Proporciona una manera común de localizar la parte de una operación que se hizo visible y las etapas que la presentación de informes aún no ha explicado.
| Historia | Donde aparece en la cadena | Qué es lo que el marco aclara |
|---|---|---|
| Campaña de agentes de IA en Taiwán | Reconocimiento hasta las acciones sobre los objetivos | Según los informes, los agentes conectaron el descubrimiento, el acceso a credenciales, el movimiento y la recopilación de datos en varios sistemas. Su importancia provino de mantener la secuencia, no de inventar un único exploit extraordinario. |
| N-central compromiso | Capacidad de explotación, instalación y comando | El acceso administrativo a una plataforma de gestión puede colapsar varias etapas. La consola de confianza ya suministra mecanismos para la ejecución remota, el despliegue de software y el control de máquinas de corriente baja. |
| CVE-2026-68820 | Ampliación de la explotación y los privilegios | El Windows El defecto es un enlace medio. Un atacante todavía necesita un punto de apoyo inicial antes de usarlo y requiere pasos posteriores para persistir, comunicar o alcanzar datos valiosos. |
| Gunra ransomware | Acceso inicial mediante medidas relativas a los objetivos | El cifrado es el acto visible final. El robo credencial, el movimiento interno, la recopilación de datos y los daños a los sistemas de recuperación ocurren antes y explican por qué el incidente comienza antes de la nota de rescate. |
| ChainDrop npm compromiso | Armonización y entrega mediante software de confianza | Un paquete envenenado convierte una dependencia de desarrollo común en el mecanismo de entrega. Las credenciales de publicación robadas permiten entonces que la operación se reproduzca mediante relaciones de confianza. |
| Robo de impuestos francés | Medidas relativas a los objetivos | La información pública confirma el resultado, la extracción de datos, pero deja partes de la ruta anterior en investigación. La cadena hace que esa ausencia sea visible en lugar de llenarla de supuestos. |
Esta comparación también muestra dónde se despliega el modelo lineal. Los agentes de Taiwán regresaron repetidamente al descubrimiento mientras se movieron entre sistemas. N-central comenzó desde un plano de control que ya poseía un alcance legítimo. ChainDrop Las campañas modernas pueden aflojar, saltar etapas o ejecutar varias cadenas a la vez; el marco sigue siendo útil como una narración de la progresión, no como una afirmación de que cada intrusión sigue siete pasos neat.