Evolve on Sundays : des agents IA se sont joints à une attaque contre les réseaux du gouvernement taïwanais
Une intrusion assistée par l'IA dans les systèmes gouvernementaux taïwanais est en tête de cette édition, suivie par un Windows zero-day exploité, une compromission N-central, un vol de données sensibles du secteur public, une cyberpolitique offensive, un ransomware, une technologie, un logiciel et le Cyber Kill Chain.
 Les agents IA sont passés de la théorie de la sécurité à une intrusion gouvernementale documentée. Image : Shutterstock.
Sécurité, logiciels et veille technique pour la semaine à venir.
Période de couverture : du dimanche 9 août au samedi 15 août 2026, avec une dernière vérification éditoriale le dimanche matin 16 août.
Pendant quatre jours début juillet, selon des fichiers récupérés par des chercheurs en sécurité, un groupe d’agents d’IA s’est frayé un chemin à travers les systèmes gouvernementaux taïwanais. Il a cherché, échoué, reconsidéré et réessayé. À la fin de l'opération, ont indiqué les chercheurs, des dizaines de comptes avaient été compromis et des milliers de dossiers personnels saisis. Taïwan a confirmé plus tard une campagne à l’étranger impliquant des agents d’IA, bien que des questions importantes – notamment le degré d’autonomie et un lien présumé avec la Chine – restent en suspens.
Cette distinction entre ce qui est connu et ce qui est simplement plausible transparaît dans cette édition. La France a confirmé le vol de dossiers détaillés des contribuables seulement après que les données soient apparues à la vente. La Suisse a découvert que les informations d'identification connectées aux serveurs fédéraux SharePoint avaient été compromises. Microsoft a été confronté à une faille Windows exploitée dans une mise à jour contenant près de 400 correctifs, tandis que N-able a révélé que les logiciels fiables pour administrer d'autres ordinateurs étaient eux-mêmes devenus un point d'entrée.
Au-delà de la sécurité, les lancements de produits de la semaine révèlent une lutte plus discrète pour le contrôle. Google souhaite que ses téléphones Pixel deviennent des courtiers en contexte personnel. Meta partage ses ambitions entre des modèles exécutés localement et des systèmes livrés depuis le cloud. Les responsables de la maintenance des logiciels, quant à eux, découvrent que l’IA peut rendre le code et les résultats abondants sans pour autant rendre le jugement des experts moins rare.
Dans ces sections, le même problème opérationnel revient : les systèmes informatiques acquièrent la capacité d’agir plus rapidement que les institutions ne peuvent les vérifier, les gouverner ou les réparer. Les questions pertinentes sont de savoir qui peut établir ce qui s’est passé, où reste la responsabilité et si les contrôles peuvent fonctionner au rythme de la technologie qu’ils régissent.
Méthodologie éditoriale : Evolving Cyber donne la priorité aux avis des fournisseurs, aux avis gouvernementaux, aux dossiers réglementaires et aux recherches originales. Nous séparons l’exploitation confirmée des affirmations des chercheurs et identifions clairement les analyses ou les questions non résolues. Chaque page de journal se termine par sa propre liste de sources.
01À la une · Sécurité
Des agents de l'IA se sont joints à une attaque contre Taïwan et ont changé le rythme de la cyberguerre
 Les chercheurs ont lié les artefacts récupérés de l'opérateur à un lien présumé avec la Chine, tandis que l'attribution publique n'est pas confirmée. Image : Shutterstock.
Début juillet, pendant quatre jours, une opération numérique s'est propagée sur les réseaux gouvernementaux à Taiwan à un rythme que les chercheurs ont qualifié d'inhabituel, même selon les normes d'une attaque automatisée. Jusqu'à huit sous-agents de l'IA travaillaient en même temps. Lorsqu’une route échouait, une autre recherchait une autre faiblesse. Les comptes ouvraient l'accès aux systèmes connectés ; les informations recueillies à un endroit ont éclairé la prochaine tentative ailleurs.
Le compte provient de Dream Research Labs, qui a déclaré avoir récupéré une archive de travail de 160 mégaoctets contenant 1 395 fichiers. Sa reconstruction décrit douze vagues d'activités sur 21 systèmes gouvernementaux, au moins 85 comptes compromis et plus de 2 500 dossiers personnels extraits. L'opération s'est ensuite tournée vers une agence de sûreté nucléaire, sept sociétés énergétiques, des fournisseurs gouvernementaux et d'autres systèmes publics.
Aucune des faiblesses signalées n’était une merveille technologique. Les enquêteurs ont décrit des mots de passe prévisibles, des services de développement exposés, des interfaces insuffisamment authentifiées et des applications connectées qui accordaient trop de confiance aux mêmes identités. Ce qui a changé, c'est la capacité de l'opérateur à s'attaquer simultanément à plusieurs faiblesses ordinaires et à continuer même après l'échec de la première réponse.
Le ministère taïwanais des Affaires numériques a confirmé séparément que les agences gouvernementales avaient été confrontées à une campagne à l'étranger combinant une activité humaine conventionnelle avec l'assistance d'agents IA. Cette confirmation ancre l’histoire dans une véritable intrusion plutôt que dans une démonstration en laboratoire. Cela ne règle pas toutes les réclamations faites à ce sujet.
Un lien suspecté avec la Chine, mais aucune attribution publique
Dream n'a pas nommé de groupe de menace, publié l'archive complète ni identifié le modèle de langage derrière les agents. Les chercheurs ont trouvé du chinois simplifié dans le matériel interne des opérateurs et du chinois traditionnel dans les fichiers volés. Le premier détail suggère la langue de travail des attaquants ; la seconde correspond à une victime taïwanaise. Outre le choix des cibles, les éléments de preuve étayent les soupçons concernant un opérateur lié à la Chine. Cela ne prouve pas que le gouvernement chinois ait dirigé la campagne.
Il existe une incertitude similaire autour de l’expression qui a voyagé le plus loin cette semaine : « la première cyberattaque autonome de bout en bout contre un gouvernement ». Dream a décrit une planification indépendante approfondie, mais Taiwan a caractérisé l'événement comme un hybride de personnes et d'IA. Les preuves publiques n’établissent pas que les humains étaient absents de chaque décision conséquente. Ce qu’il établit est assez conséquent : des agents d’IA ont été utilisés lors d’une attaque réelle, et les chercheurs ont trouvé des preuves qu’ils ont effectué un travail allant bien au-delà de la rédaction d’un e-mail ou de la suggestion d’une commande.
C’est le seuil le plus durable. Les cyberopérations ne deviennent pas stratégiquement importantes uniquement lorsqu’une machine agit entièrement seule. Ils changent lorsqu’un opérateur peut maintenir plusieurs lignes d’attaque en mouvement, préserver le contexte entre les systèmes et déléguer la reconnaissance ou l’adaptation qui consommait autrefois une équipe.
Pourquoi le nombre de comptes est important
Les 85 comptes compromis signalés sont plus significatifs en tant que carte de confiance que comme total global. Les identités gouvernementales traversent généralement la messagerie électronique, les systèmes documentaires, les portails administratifs, les environnements de développement et les applications des fournisseurs. Une fois qu'une identité réussit, l'attaquant peut demander quel autre service l'accepte, quels rôles il joue et si son activité semble ordinaire dans le système suivant. Un agent capable de répéter cette question sur de nombreux comptes peut transformer un accès modeste en une feuille de route institutionnelle.
Les 2 500 dossiers personnels ont une valeur de second ordre similaire. Même lorsque les fichiers ne contiennent pas de documents classifiés, les noms, rôles, liens hiérarchiques et informations de contact peuvent faciliter des attaques ultérieures d'identifiants, des usurpations d'identité et le ciblage de personnes disposant d'un accès privilégié. L’extraction immédiate et la valeur intelligente des données sont donc des parties distinctes de l’impact.
Les archives de Dream offrent du matériel inhabituellement détaillé côté opérateur, mais il s'agit toujours de preuves sélectionnées et interprétées par un organisme de recherche. La validation indépendante serait plus forte avec la télémétrie en réseau des agences concernées, un compte rendu plus complet de la provenance des archives et la publication d'indicateurs que d'autres enquêteurs pourraient comparer avec les campagnes précédentes. La confirmation de Taiwan établit une véritable opération hybride ; il ne valide pas automatiquement chaque numéro ou inférence d’attribution dans le rapport de recherche.
La France a appris que des dossiers fiscaux détaillés avaient été volés alors qu'ils étaient mis en vente
 L'administration fiscale française a confirmé une intrusion après la mise en vente de dossiers détaillés. Identité officielle : impots.gouv.fr.
L'administration des finances publiques française a confirmé une cyberattaque après la mise en vente d'informations détaillées sur les contribuables. Un échantillon examiné par Le Monde contenait plus de 600 000 entrées concernant des contribuables ou des entreprises. Les champs déclarés comprenaient les noms, adresses, numéros de téléphone, le revenu imposable, les taux d'imposition, les personnes à charge du ménage, les détails liés à la propriété et le bureau des finances publiques ou l'agent chargé d'un dossier.
Les autorités ont déclaré que l'accès non autorisé avait été coupé fin juin lors d'un contrôle de routine, mais que l'extraction n'avait pas été détectée à ce moment-là. La violation n’est devenue publique qu’après que l’attaquant a publié l’information. La séquence révèle une faiblesse récurrente dans la réponse aux incidents : une organisation peut fermer la porte sans savoir qui est entré, combien de temps il est resté ou ce qu’il a emporté.
Les dossiers fiscaux sont une matière première particulièrement utile pour la fraude. Un criminel qui connaît les revenus, les personnes à charge, les biens et les relations d'une personne avec un bureau gouvernemental particulier peut élaborer une approche qui ressemble moins à une arnaque générique qu'à la continuation d'une conversation officielle. Pour les personnes présentes dans les fichiers, le risque ne se limite pas à la durée de vie d'un mot de passe. L’information peut rester convaincante pendant des années.
Le reste du travail pour la France est donc médico-légal autant qu'administratif : reconstituer l'identité utilisée, les perquisitions ou exportations effectuées et la population effectivement exposée. La qualité des orientations publiques dépendra de cette spécificité, car les détails fiscaux volés soutiennent une fraude plus crédible et plus durable qu’une fuite d’informations d’identification génériques.
Une violation des serveurs fédéraux suisses SharePoint a atteint des comptes de confiance
 Le service informatique fédéral suisse a confirmé une intrusion liée à SharePoint affectant les comptes utilisateurs et techniques. Image : Shutterstock.
L'Office fédéral suisse des technologies de l'information, des systèmes et des télécommunications a déclaré que les attaquants avaient compromis les informations d'identification associées à environ 200 comptes d'utilisateurs et techniques après une activité suspecte sur les serveurs fédéraux SharePoint.
Les spécialistes ont constaté une activité irrégulière le 28 juillet et bloqué l'accès. Trois jours plus tard, les enquêteurs ont déterminé que les informations d'identification avaient été compromises et ont réinitialisé les mots de passe concernés. Le bureau a commencé à réinstaller les serveurs SharePoint concernés et a maintenu le blocage des accès externes pendant les travaux.
Les responsables suisses ont déclaré que la plateforme concernée ne contenait pas d'informations confidentielles ni de données personnelles précieuses et qu'ils n'avaient trouvé aucun accès à d'autres données. Les rapports ont relié l'incident à la vague plus large de vulnérabilités SharePoint sur site exploitées, mais l'annonce suisse n'a pas identifié publiquement la vulnérabilité exacte. L'intrusion et l'impact sur le compte sont confirmés ; la chaîne d’exploitation spécifique reste une évaluation rapportée.
Les cas français et suisse décrivent différents types d’incertitude institutionnelle. La France savait qu'une route non autorisée avait été fermée mais ne savait pas au départ que les données avaient disparu. La Suisse a identifié des informations d’identification compromises, mais a continué à enquêter sur ce que ces identités auraient pu atteindre. Dans les deux cas, la récupération dépend de la reconstruction du chemin parcouru par l'attaquant, et non du simple remplacement du composant par lequel l'attaquant est entré.
02Titres de sécurité · Suite
Les attaquants ont atteint l'administrateur derrière les ordinateurs d'autres entreprises
 N-able a publié un deuxième correctif après que la surveillance a révélé une autre voie d'attaque affectant N-central. Image : BleepingComputer.
Un acteur malveillant non identifié a exploité la plate-forme de gestion à distance N-central de N-able pour obtenir un accès administratif sans s'authentifier au préalable, a indiqué la société. N-able n’a pas publiquement nommé l’attaquant ni attribué l’opération à un gouvernement ou à un groupe criminel.
L'intrusion a été détectée le 31 juillet grâce à une surveillance opérée avec la société de sécurité Adlumin. N-able a publié un correctif initial, mais une observation continue a révélé un itinéraire associé vers la plate-forme. Un deuxième correctif, version 2026.3.1.10, a remplacé le premier. L'ordre est important car les clients qui ont effectué uniquement la réparation initiale auraient pu raisonnablement croire que les travaux urgents étaient terminés alors qu'ils ne l'étaient pas.
N-central est utilisé par les fournisseurs de services gérés et les services informatiques internes pour administrer plusieurs ordinateurs à partir d'une seule console. Un opérateur autorisé peut déployer des logiciels, exécuter des scripts, ouvrir des sessions à distance et modifier les configurations dans les environnements clients. Un attaquant qui hérite de cette autorité ne contrôle pas simplement le serveur N-central ; la plate-forme peut mettre à portée de main tous les systèmes gérés via elle.
N-able n'a pas publié de décompte complet des serveurs compromis ou des points de terminaison en aval, donc un total fiable de victimes n'est pas encore disponible. Les faits confirmés sont suffisamment graves : la vulnérabilité a été exploitée, un accès administratif non authentifié a été obtenu et le fournisseur a trouvé une deuxième voie d'attaque après sa première réponse. Pour les organisations potentiellement concernées, les preuves pertinentes incluent l'activité de la plateforme de gestion pendant la période d'exposition ainsi que l'état d'installation du dernier correctif.
Washington pourrait enrôler des entreprises privées dans des cyberopérations offensives
 Le mémorandum rapporté s'appuie sur un décret de mars ordonnant la perturbation coordonnée des organisations criminelles étrangères basées sur la cybercriminalité. Image officielle : La Maison Blanche.
Le président Donald Trump a signé un mémorandum permettant aux entreprises américaines contrôlées de participer à la surveillance et à la perturbation dirigées par le gouvernement des organisations criminelles transnationales étrangères, selon un rapport publié cette semaine. Les entreprises participantes soumettraient des propositions opérationnelles, travailleraient sous autorisation fédérale et placeraient 1 million de dollars en dépôt dans le cadre du cadre annoncé.
Les cibles visées sont des organisations étrangères impliquées dans la cybercriminalité, la fraude, les ransomwares et d’autres stratagèmes contre les Américains, et non des citoyens privés ou des systèmes nationaux. Si une opération dépassait les limites approuvées, l'entreprise serait tenue d'arrêter, de minimiser les effets et d'informer le Centre national de coordination du gouvernement.
Le cadre signalé ne constitue pas une autorisation générale permettant à une entreprise victime d'une violation de riposter sur Internet. Cela placerait les capacités techniques privées au sein d’une mission contrôlée par le gouvernement. La distinction est importante car l'infrastructure criminelle peut résider sur le serveur d'une entreprise innocente, opérer à partir d'un pays allié ou chevaucher une enquête de renseignement. Une perturbation erronée peut détruire des preuves, affecter une organisation non liée ou créer un incident diplomatique.
Cette politique pourrait élargir le nombre de personnes et d'outils disponibles pour poursuivre les groupes de ransomwares et les réseaux frauduleux, mais sa légitimité dépendra de décisions qui restent largement hors de vue du public : qui confirme l'attribution, qui approuve une cible, quelles preuves sont requises, qui paie pour les dommages collatéraux et quel organe de surveillance indépendant peut examiner une opération par la suite. Jusqu'à ce que le mémorandum complet et les règles d'application soient accessibles au public, ces détails restent des paramètres déclarés plutôt que du droit public établi.
Une faille Windows exploitée a transformé un mois de 400 correctifs en une course
 La mise à jour Windows est le point de livraison des correctifs de sécurité mensuels de Microsoft. Image : [Support Microsoft] (https://support.microsoft.com/en-us/windows/deployment/updates-lifecycle/inside-this-update).
La version d'août de Microsoft est arrivée sous la forme d'un mur de chiffres : environ 398 vulnérabilités selon le nombre le plus fréquemment signalé, avec de légères variations en fonction de la manière dont les trackers classent les problèmes de navigateur, de tiers et précédemment documentés. Mais pour les équipes de sécurité, le nombre décisif était un. CVE-2026-68820, une faiblesse du pilote de fonction auxiliaire Windows pour WinSock, était déjà exploitée.
Une exploitation réussie peut permettre à un attaquant local d'élever ses privilèges au niveau SYSTEM, le niveau d'autorité qui peut transformer un point d'ancrage initial en contrôle d'une machine. Le mot « local » est facile à interpréter comme étant rassurant. En pratique, le phishing, les identifiants volés, la compromission du navigateur ou un document malveillant peuvent fournir le premier accès au niveau utilisateur ; l'élévation des privilèges supprime la limite destinée à le contenir.
Microsoft n'a pas identifié publiquement les attaquants, leurs cibles ou le nombre de systèmes compromis dans le matériel examiné pour cette édition. Le point confirmé est une exploitation active, et non une violation massive connue. Cette distinction permet une priorisation urgente sans fournir de récit inventé sur qui a été attaqué.
Le Patch Tuesday est devenu un test mensuel du jugement institutionnel. Une longue liste de vulnérabilités crée une pression pour compter, tandis que les attaquants profitent lorsque les défenseurs ne parviennent pas à distinguer une faille qui pourrait avoir de l'importance un jour d'une faille déjà utilisée aujourd'hui. Le défi n’est pas d’installer 398 mises à jour avec la même urgence. Il s'agit d'identifier les systèmes sur lesquels une faiblesse exploitée peut exposer les administrateurs, les informations d'identification ou le contrôle sur d'autres machines.
| Priorité | Exposition | Implication opérationnelle |
|---|---|---|
| Urgence | Systèmes Windows concernés par CVE-2026-68820 | Déployez le correctif et recherchez une élévation de privilèges antérieure. |
| Élevé | Postes de travail d'administrateur et serveurs précieux | Accélérez le déploiement, car toute compromission expose les informations d'identification et les chemins de contrôle. |
| Élevé | Produits accessibles sur Internet avec des correctifs critiques d'exécution de code à distance | Confirmez l’accessibilité, atténuez, corrigez et surveillez les tentatives d’exploitation. |
| Voie accélérée prévue | Faiblesses divulguées publiquement | Réduisez les tests, car la connaissance du public peut accélérer le développement des exploits. |
Un rapport de conformité propre ne prouve pas un point final propre. L'application de correctifs ferme le chemin vulnérable ; cela ne supprime pas la persistance créée avant la mise à jour. Les preuves d’une activité antérieure peuvent rester dans la télémétrie du point de terminaison, de l’identité, du service, des tâches planifiées, de PowerShell et de l’authentification.
Il s'agissait d'une très grande sortie, mais pas d'un record : la sortie de Microsoft en juillet était plus importante. Le titre du mois d’août parle d’exploitation et de priorisation actives, et non d’une comparaison exagérée basée sur un décompte brut.
Un modèle de déploiement en 72 heures
Les 12 premières heures défendables se concentrent sur l’identification des builds concernés, la séparation des systèmes administrateurs et exposés de la flotte générale, la limitation des accès inutiles et la préparation d’un anneau de déploiement représentatif. En 24 heures, des groupes de grande valeur et des systèmes de production représentatifs fournissent les premières preuves significatives des défaillances des réseaux, de l'authentification, du VPN, de la sécurité des points finaux et des applications métiers.
Au bout de 72 heures, le déploiement peut s'étendre sur la base de ces preuves, les exceptions étant étudiées et les résultats d'installation rapprochés de l'inventaire. L’évaluation parallèle des compromissions couvre les activités antérieures au correctif. Les actifs inconnus ou récemment passés sous silence restent une incertitude dans le rapport plutôt qu'une preuve de conformité.
Sources pour la Une
- Dream Security — Les gouvernements ne sont pas prêts pour les attaques autonomes d'IA
- Tom's Hardware — des opérateurs soupçonnés d'être liés à la Chine ont utilisé des agents d'IA contre les systèmes du gouvernement taïwanais
- TechRadar Pro — ce que Dream a rapporté et ce qui reste non confirmé -Administration taïwanaise pour la cybersécurité — conseils sur les risques liés à OpenClaw et aux agents IA
- Le Monde — Les données des contribuables français volées lors d'un piratage du ministère des Finances -ITPro — Incident fédéral suisse SharePoint et comptes compromis
- N-able — Mise à jour de sécurité N-central, 10 août
- BleepingComputer — Contournement de l'authentification N-central exploité lors d'attaques -La Maison Blanche — lutter contre la cybercriminalité, la fraude et les stratagèmes prédateurs
- TechRadar Pro – mémorandum sur l'offensive cybernétique du secteur privé signalé
- Centre de réponse de sécurité Microsoft — Guide de mise à jour de sécurité
- [CISA — Catalogue des vulnérabilités exploitées connues] (https://www.cisa.gov/known-exploited-vulnerabilities-catalog)
- BleepingComputer — Le patch Tuesday d'août 2026 corrige près de 400 failles
- KrebsOnSecurity — Microsoft comble près de 400 failles de sécurité
03Opérations de sécurité
Les affiliés du ransomware Gunra ciblent les gouvernements et les infrastructures critiques
 Le ransomware Gunra a été associé à des opérations de double extorsion contre le gouvernement et des organisations de services critiques. Image : ITPro.
Les autorités américaines et sud-coréennes ont averti que les filiales utilisant le ransomware Gunra avaient ciblé des organismes gouvernementaux et des organisations d'infrastructures critiques dans le monde entier. L'opération a vu le jour en 2025 et a ensuite développé un programme de ransomware en tant que service, donnant aux criminels participants l'accès à un panneau de gestion, des charges utiles configurables, des outils de chiffrement multiplateformes et des instructions pour mener des attaques.
Gunra n’est pas un individu publiquement identifié ni une seule équipe d’intrusion uniforme. Ses principaux opérateurs fournissent l’infrastructure des ransomwares et de l’extorsion ; les affiliés ont accès aux victimes et mènent des attaques en utilisant leurs propres méthodes. Les autorités n’ont pas publiquement nommé tous les affiliés ou victimes, et l’avis n’attribue pas l’opération à un État-nation. Signaler les parties connectées de la conception du ransomware au code source Conti divulgué, mais le code partagé ne prouve pas que les mêmes personnes sont responsables.
Le groupe a recours à la double extorsion. Les attaquants volent d’abord des informations, puis chiffrent les systèmes et menacent de publier ou de vendre les données copiées. Les enquêteurs sud-coréens ont décrit un cas dans lequel des acteurs de Gunra sont entrés dans des environnements de bureau virtuel utilisés par le personnel informatique et ont collecté des documents contenant des configurations de réseau et de système. Ce matériel peut aider un attaquant à comprendre les accès privilégiés, les contrôles défensifs et l’architecture de récupération avant le début du chiffrement.
| Activité avant le chiffrement | Preuves à examiner |
|---|---|
| Accès initial | Systèmes périphériques exposés, sessions VPN inhabituelles, phishing, informations d'identification volées et comptes dormants. |
| Accès aux informations d'identification | Magasins de navigateurs, vidage de mots de passe, jetons, connexions privilégiées et infrastructure d'authentification inconnue. |
| Mouvement interne | Services à distance, partages administratifs, RDP, PowerShell, WMI et utilisation inattendue des outils de gestion. |
| Mise en scène des données | Archives volumineuses, compression inhabituelle, clients de stockage dans le cloud et anomalies de volumes sortants. |
| Dépréciation de la récupération | Suppression des sauvegardes, modifications des instantanés, falsification des outils de sécurité et accès à la console de sauvegarde. |
Le chiffrement est la fin visible de l’incident, et non son début. Un affilié peut passer des jours à apprendre le réseau, à collecter des informations d'identification, à copier des données et à affaiblir la récupération. Pour un hôpital, un service public ou un organisme public, les conséquences ne se limitent pas à la perte de fichiers : les rendez-vous, l'expédition, le traitement, la facturation ou les opérations physiques peuvent devoir se poursuivre via de lentes procédures manuelles.
Le FBI conseille aux victimes de signaler les incidents de ransomware et ne soutient pas le paiement d'une rançon. Le paiement ne garantit pas que les systèmes seront restaurés, que les informations volées seront supprimées ou que le même accès ne sera pas vendu à un autre groupe.
Sources : rançongiciel Gunra
- FBI — Conseils sur les ransomwares et rapports d'incidents
- ITPro — Les agences américaines et sud-coréennes mettent en garde contre le ransomware Gunra
Les entreprises invisibles qui suivent un lecteur sur le web
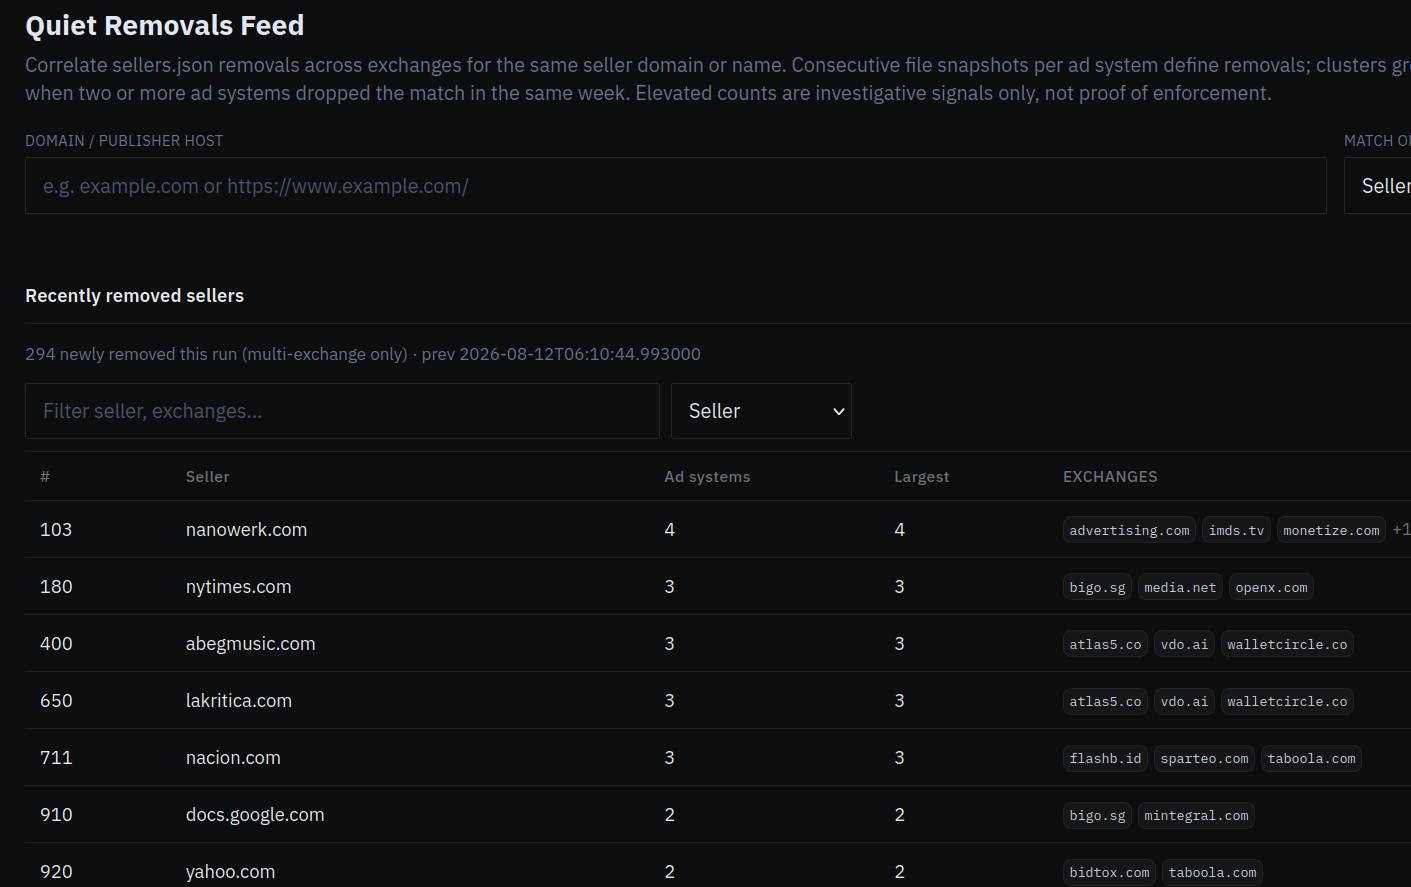 DecryptAds met en corrélation les vendeurs supprimés par les échanges publicitaires au lieu de permettre à ces modifications de disparaître tranquillement. Image : DecryptAds via KrebsOnSecurity.
Brian Krebs a examiné DecryptAds, un service qui transforme les déclarations publicitaires fragmentées en une carte consultable des trackers, des revendeurs, des courtiers en données, de la propriété, des suppressions et des relations à risque.
Les sites Web et les applications publient des fichiers ads.txt ou app-ads.txt identifiant les entreprises autorisées à vendre de la publicité, tandis que les bourses publient des enregistrements sellers.json décrivant les participants à la chaîne d'approvisionnement. Chaque dossier révèle peu de choses à lui seul. DecryptAds les corrèle en permanence afin que les enquêteurs puissent suivre les identifiants et la propriété de nombreuses propriétés.
Krebs a rapporté qu'une recherche sur ESPN a identifié 143 partenaires publicitaires et 19 domaines de courtiers de données enregistrés. DecryptAds a indiqué que près de la moitié de ces courtiers ont divulgué la collecte de géolocalisation pour les visiteurs sans bloquer les publicités, tandis que d'autres ont divulgué les empreintes digitales des appareils ou la collecte d'informations sensibles. Il associe également les vendeurs déclarés sur plusieurs sites d’information militaire américains à des juridictions à plus haut risque. Un vendeur agréé ne constitue pas une preuve de comportement malveillant, mais la carte montre jusqu'où les données des lecteurs peuvent voyager à travers des relations invisibles sur la page.
La publicité moderne n’est pas simplement une image achetée à côté d’un article. Il s’agit d’une vente aux enchères rapide impliquant des identifiants, des revendeurs et des codes assemblés au fur et à mesure du chargement de la page. Un lecteur peut établir une relation de données avec des entreprises dont les noms n'apparaissent jamais à l'écran. Le même mécanisme crée un espace pour la publicité malveillante qui redirige les utilisateurs vers le phishing, les fausses mises à jour, la fraude au support technique ou les logiciels malveillants.
DecryptAds enregistre également les « suppressions discrètes », les cas dans lesquels une bourse cesse de reconnaître un vendeur sans publier de rapport d'incident. Un seul retrait ne prouve pas grand-chose. Plusieurs suppressions regroupées autour d’une même entité peuvent montrer que la confiance disparaît avant que quiconque n’explique pourquoi. Dans une chaîne logistique construite à partir de déclarations réparties sur des milliers de fichiers, la corrélation devient une forme de responsabilité.
Pour les défenseurs des entreprises, la politique du navigateur fonctionne désormais comme un contrôle des points finaux. Ses preuves couvrent l’inventaire des extensions, les contrôles de publicité malveillante et de domaine nouvellement observé, la politique d’isolement, les redirections, le DNS, les enregistrements proxy et la télémétrie des points de terminaison.
Comment lire une réclamation de sécurité cette semaine
| État des preuves | Qu'est-ce que cela signifie | Implication de la décision |
|---|---|---|
| Exploitation confirmée | Un fournisseur ou une autorité de confiance signale une utilisation dans des attaques réelles. | Atténuation urgente et évaluation des activités antérieures. |
| Vulnérabilité divulguée publiquement | Les connaissances techniques sont publiques, mais leur exploitation peut être non confirmée. | Validation et surveillance plus rapides, pondérées par l'exposition. |
| Preuve de concept du chercheur | Une technique a été démontrée dans des conditions indiquées. | Reproduction contrôlée, analyse des prérequis et développement de la détection. |
| Réclamation non vérifiée | Il manque des détails importants ou une confirmation indépendante. | Poursuite de la collecte de preuves sans présenter l’impact comme un fait établi. |
Cette distinction ne minimise pas le risque. Cela protège la qualité des décisions. Les équipes perdent en crédibilité lorsque chaque réclamation se transforme en crise et perdent du temps lorsque l'exploitation confirmée est traitée comme un élément de plus dans une rumeur.
Trois risques, trois horloges différentes
Les histoires de cette page ne peuvent pas être traitées comme une seule file d'attente indifférenciée. Une vulnérabilité exploitée s’exécute selon l’horloge de l’attaquant et nécessite un déploiement et une recherche rapides. La préparation aux ransomwares s’effectue au rythme plus lent des exercices de conception d’identité, de segmentation et de récupération. L'exposition à la chaîne d'approvisionnement publicitaire est une question constante de politique en matière de navigateur, de relations avec les fournisseurs et de flux d'informations. Traiter les trois comme un « cyber-risque » identique produit une activité sans jugement.
Sources pour le bureau de sécurité principal
04Opérations de sécurité · Suite
Non confirmé : ShieldBreak peut contourner un correctif Microsoft Defender antérieur
 ShieldBreak est une preuve de concept publique et non un rapport d'exploitation confirmé. Image : Shutterstock.
Un chercheur utilisant le nom Nightmare Eclipse a publié un code de validation de principe pour ShieldBreak, affirmant qu'il peut contourner la réparation antérieure de Microsoft pour le problème d'élévation des privilèges du Defender connu sous le nom de RoguePlanet et obtenir les privilèges SYSTEM à partir d'un contexte utilisateur ordinaire.
Le timing a rendu cette affirmation remarquable : le code est apparu immédiatement après la publication de sécurité d'août. L’état des preuves, cependant, n’est pas le même que celui de la faille exploitée Windows abordée sur la page des opérations.
Aucune source faisant autorité citée dans cette édition n'a confirmé que ShieldBreak est utilisé dans des attaques réelles. Microsoft n'avait pas validé publiquement le contournement dans les rapports examinés pour cette édition. Tom's Hardware a déclaré que ses premiers tests avaient révélé que Defender avait détecté le code et évoqué la possibilité que la mise à jour actuelle ait déjà interrompu la technique. Une preuve de concept publique peut toujours aider les attaquants à étudier une faiblesse, mais la publication ne prouve pas la fiabilité, la nouveauté ou une exploitation réussie sur des systèmes entièrement mis à jour.
| Réclamation | Statut à la publication |
|---|---|
| Le code de validation de principe a été rendu public | Confirmé. |
| Le code prétend atteindre les privilèges SYSTEM | Affirmation du chercheur. |
| Il contourne la réparation actuelle complète de Microsoft | Non confirmé par Microsoft. |
| Il fonctionne sur les systèmes August entièrement mis à jour | Non résolu; les premiers tests tiers n'étaient pas concluants ou étaient bloqués. |
| Les attaquants l'exploitent à l'état sauvage | Aucune preuve confirmée citée. |
La base opérationnelle actuelle reste les dernières mises à jour de Windows et Defender, une attention continue portée au guidage Microsoft et à la préservation des détections des points finaux. La validation contrôlée appartient à un environnement isolé ; les preuves publiées ne permettent pas de déclarer un incident de production uniquement à partir de la version de preuve de concept.
Le titre exact n’est donc pas « le nouveau Windows Zero Day attaqué ». Il s'agit de : une réclamation non confirmée de contournement de correctif Defender est publique et attend une validation indépendante. La confirmation de la faiblesse ou de l'exploitation par Microsoft ou CISA modifierait considérablement sa priorité.
En dehors de cette fenêtre, toujours urgent : ChainDrop a empoisonné la supply chain npm
 ChainDrop s'est propagé grâce à des relations de publication de confiance dans l'écosystème npm. Image : BleepingComputer.
ChainDrop a été signalé pour la première fois le 4 août, avant la fenêtre de couverture officielle de cette édition, mais son ampleur et l'enquête en aval justifient sa poursuite.
Les chercheurs ont rapporté que le malware auto-propagé avait compromis au moins 868 packages npm répartis sur 1 381 versions, les packages concernés étant collectivement associés à environ deux milliards de téléchargements mensuels. L'incident a commencé par la compromission du compte GitHub d'un responsable et s'est propagé aux familles de packages et aux organisations via des workflows de développement et de publication fiables.
Le ver ciblait les systèmes qui créent et publient des logiciels. Les rapports décrivaient le vol d'informations d'identification et de jetons, la publication de packages malveillants et la propagation à l'aide d'un accès obtenu à partir d'environnements de développement. C'est plus dangereux qu'un seul paquet malveillant, car la compromission peut hériter de la réputation, des dépendances et de l'automatisation des responsables légitimes.
L'analyse de l'exposition s'étend au-delà de la question de savoir si le nom d'un package apparaît sur une première liste. Les questions importantes sont de savoir quelles versions exactes sont entrées dans les fichiers de verrouillage, les caches, les images de construction, les référentiels d'artefacts, les postes de travail de développement et les bundles de production, et quels registres, GitHub, flux de travail, exécuteurs, variables d'environnement et preuves de réseau sortant les accompagnaient.
L'exécution d'une version compromise dans un environnement contenant des jetons npm, des informations d'identification GitHub, des clés cloud, du matériel de signature ou des secrets de déploiement soulève une question distincte d'exposition des informations d'identification. Une réinstallation propre peut supprimer le package tout en laissant intact l'accès de publication ou de déploiement d'un attaquant.
Les contrôles à plus long terme incluent la publication approuvée de courte durée via l'identité de la charge de travail, la séparation des tâches d'installation et de publication, les scripts de cycle de vie restreints, les versions isolées, l'approbation des nouvelles dépendances, les miroirs de packages internes, la vérification de la provenance et les alertes pour les versions inattendues des responsables de confiance.
Les rapports antérieurs sont toujours sur la liste de surveillance opérationnelle
| Histoire couverte pour la première fois | Raison actuelle de continuer à regarder | Où il appartient maintenant |
|---|---|---|
| N-central exploitation active | Le suivi du fournisseur du 10 août a révélé une voie d'attaque associée et un deuxième correctif. | Entièrement mis à jour sur la première page de cette édition. |
| TeamCity sur site CVE-2026-63077 | La CISA a confirmé l'exploitation ; les serveurs de build exposés nécessitent toujours des correctifs et une évaluation des compromissions. | Report de la surveillance de l'assainissement. |
| Attaques contre les automates de systèmes d'eau | Une technologie opérationnelle directement exposée peut toujours transformer les modifications d’informations d’identification ou de configuration en perturbation physique. | Surveillance des infrastructures critiques. |
| Exploitation du flux de langage | Les outils de flux de travail d'IA exposés sur Internet peuvent permettre l'exécution de code à proximité des informations d'identification, des bases de données et de l'automatisation. | Veille sur les infrastructures d’IA. |
| Rapports de contournement d'authentification Palo Alto GlobalProtect | Les appareils périphériques et d’accès à distance restent des points d’entrée de grande valeur même après la disponibilité d’un correctif. | Surveillance des infrastructures Edge. |
| Divulgations Black Hat et DEF CON | Les recherches menées lors des conférences doivent être revues lorsque les fournisseurs publient des avis, des correctifs ou une exploitation confirmée. | Suivez l'édition du journal du 9 août. |
Sources de cette page
- [Tom's Hardware — Revendication de preuve de concept ShieldBreak et premiers tests] (https://www.tomshardware.com/tech-industry/cyber-security/microsofts-nemesis-drops-new-zero-day-privilege-escalation-vulnerability-attack-grants-system-level-privileges-but-it-could-already-be-patched)
- [TechRadar Pro — Rapports ShieldBreak et sa relation avec les failles antérieures de Defender] (https://www.techradar.com/pro/security/microsofts-nemesis-returns-nightmare-eclipse-is-back-with-a-new-zero-day-which-could-be-bad-news-for-windows-users)
- ITPro — Incident fédéral suisse SharePoint et comptes concernés
- CISA — Durcissement SharePoint après exploitation active
- [BleepingComputer — Attaque de chaîne d'approvisionnement ChainDrop npm] (https://www.bleepingcomputer.com/news/security/massive-chaindrop-npm-supply-chain-attack-infects-hundreds-of-packages/)
- JetBrains — TeamCity CVE-2026-63077
- CISA — les opérateurs de distribution d'eau et d'eaux usées sont invités à protéger les automates exposés à Internet
- [CISA — Catalogue des vulnérabilités exploitées connues] (https://www.cisa.gov/known-exploited-vulnerabilities-catalog)
05Analyse : agents IA et cyberguerre
Comment les agents IA ont changé la campagne à Taiwan
La campagne de Taiwan montre comment un opérateur peut déléguer certaines parties d'une intrusion sans renoncer à l'objectif ou au but politique qui la sous-tend. Image : Shutterstock.
Le changement important était l'adaptation, pas la vitesse brute
Il ne s’agit pas d’un incident distinct. C’est la leçon centrale de l’attaque de Taiwan décrite ci-dessus. Les scanners automatisés testent un grand nombre de systèmes depuis des décennies. Ce qui était différent dans le récit de Dream était que le cadre d'agent connectait les observations à travers les systèmes, classait les itinéraires, recherchait de nouvelles approches et changeait de tactique après un échec. Au lieu d'exécuter une séquence fixe, le système aurait maintenu un objectif et sélectionné l'action utile suivante.
Cela peut compresser plusieurs rôles normalement répartis entre la reconnaissance, la recherche de vulnérabilités, les attaques d’identité, les scripts et la coordination opérationnelle. Cela peut également permettre à une équipe humaine plus petite de poursuivre simultanément plusieurs cibles. L’attaquant n’a pas besoin d’un hacker parfaitement autonome ; un système qui supprime le travail répétitif et maintient plusieurs voies d’attaque en mouvement à la fois est déjà utile sur le plan opérationnel.
Les faiblesses signalées n’étaient pas exotiques. La couverture décrivait des mots de passe dérivés d'identifiants d'employés, des API avec des contrôles d'authentification insuffisants, des services de développement exposés et des applications connectées faisant confiance aux mêmes identités. L’IA n’a pas éliminé le besoin d’une vulnérabilité. Cela a rendu les faiblesses ordinaires plus faciles à trouver, à combiner, à réessayer et à mettre à l’échelle.
De l'automatisation au jugement délégué
Les cyberattaques sont automatisées depuis des années. Les vers se propagent sans attendre les instructions. Les botnets analysent les plages d'adresses, testent les mots de passe volés et distribuent le trafic malveillant. Les scanners de vulnérabilités peuvent examiner des milliers de systèmes plus rapidement qu'un analyste humain. Ces outils sont puissants, mais ils exécutent généralement un chemin choisi à l'avance.
Un agent modifie l'arrangement en portant des jugements limités au sein de l'opération. Il peut interpréter une erreur, comparer les itinéraires possibles, rechercher de la documentation, écrire une nouvelle commande et décider quel résultat mérite d'être poursuivi. Un humain fixe toujours l’objectif et fournit l’infrastructure, mais n’a plus besoin de spécifier chaque étape intermédiaire.
Pour une équipe offensive, cela peut modifier l’économie avant de transformer les capacités. Les tâches, une fois réparties entre les opérateurs juniors, peuvent être supervisées par moins de personnes. Plusieurs cibles peuvent être explorées en parallèle. Les chemins d’accès ayant échoué consomment du temps machine au lieu du temps de l’analyste. Une campagne peut devenir plus large et plus persistante sans nécessiter une organisation proportionnellement plus grande.
Le problème d'échantillonnage du défenseur devient plus difficile
De nombreux systèmes de détection évaluent les événements individuellement ou dans de courtes fenêtres. Les opérations agentiques exploitent l’écart entre ces points de vue. Une tentative de connexion peut sembler routinière, une requête API peut rester inférieure à un seuil et un point de terminaison de développement peut recevoir un trafic qui ressemble à un test ordinaire. La campagne ne devient visible que lorsque ces événements sont connectés au-delà des limites du temps, de l'identité et du service.
Le parallélisme rend le problème encore plus aigu. Huit sous-agents ne produisent pas simplement huit fois plus de requêtes. Ils peuvent explorer différentes hypothèses, écarter les voies improductives et permettre à un processus de coordination d’orienter les efforts vers ce qui réussit. Un défenseur échantillonnant un point final ou une agence peut constater un échec d’activité et conclure qu’un contrôle a fonctionné tandis qu’une autre branche de la même opération progresse ailleurs.
Cela déplace la ressource rare de la génération d’alertes vers la corrélation. La preuve décisive peut être la relation entre une tentative de mot de passe, un jeton accepté par une deuxième application et une requête ultérieure sur les données du personnel. Chaque système peut enregistrer son fragment avec précision alors qu’aucune institution ne possède initialement la séquence complète.
Ce qui reste incontestablement humain
La présence d’agents ne supprime pas les décisions que les gens prennent encore. Quelqu'un a sélectionné les systèmes gouvernementaux à Taiwan, préparé ou acquis l'infrastructure, encadré le travail de manière à ce que les garanties modèles ne l'arrêtent pas et a décidé quelles informations étaient précieuses. L'intention stratégique, la sélection des cibles et les conséquences de l'opération restent des responsabilités humaines, même lorsque le logiciel effectue une grande partie du travail intermédiaire.
C'est aussi pourquoi l'attribution ne peut être réduite à la langue trouvée dans un répertoire de travail. Le chinois simplifié constitue un indice d’enquête significatif, en particulier lorsqu’il est associé à une cible du gouvernement taïwanais, mais les outils et le langage peuvent être copiés ou implantés. L'attribution publique nécessite normalement un ensemble de preuves plus large : historique de l'infrastructure, lignée des logiciels malveillants, victimologie, heures d'ouverture, informations et liens vers des campagnes antérieures. Aucune de ces affaires complètes n’a été rendue publique ici.
L’interprétation la plus défendable n’est donc ni « la responsabilité de la Chine a été prouvée » ni « le lien avec la Chine n’a aucun sens ». Le fait est que les enquêteurs ont découvert un lien plausible avec la Chine qui mérite un examen minutieux, alors que les documents disponibles ne permettent pas d’attribuer l’opération à l’État chinois comme un fait établi.
L'autonomie est une affirmation probante, pas une étiquette de produit
Les affirmations concernant une « attaque autonome » nécessitent plus que la preuve de la présence d’un outil d’IA. Idéalement, les enquêteurs distingueraient les actions proposées par un modèle, les actions sélectionnées par une couche d'orchestration, les actions approuvées par un humain et les actions exécutées automatiquement. Des journaux montrant les invites, les appels d’outils, les tentatives, les transitions d’état et les interventions humaines rendraient cette distinction possible. Sans eux, l’autonomie peut devenir une inférence tirée de la rapidité ou de la complexité plutôt qu’une propriété observée du système.
La distinction est importante sur le plan opérationnel. Une campagne dirigée étape par étape par plusieurs personnes présente un modèle de travail différent de celui dans lequel une personne fixe un objectif et examine des exceptions occasionnelles. Les deux peuvent être dangereux, mais seul le second démontre que le jugement intermédiaire a été délégué à grande échelle. La description de Dream pointe vers ce deuxième modèle ; les archives publiques restent insuffisantes pour quantifier précisément la fréquence à laquelle les opérateurs humains sont intervenus.
La télémétrie d'identité et de réseau appartient à la même enquête
La campagne se serait propagée via des comptes et des services connectés, et pas seulement via un exploit spectaculaire. Cela fait de la séquence l’unité de détection utile.
| Séquence observable | Interprétation défensive |
|---|---|
| Énumération large suivie de tentatives d'authentification ciblées | La reconnaissance s'est déplacée vers le ciblage des comptes. |
| Une identité apparaît parmi les services qu'elle n'a jamais utilisés auparavant | L’attaquant teste peut-être les relations de confiance et l’accès hérité. |
| Échec répété suivi d'une technique sensiblement différente | Un opérateur ou un agent adaptatif peut rechercher des alternatives. |
| Les nouvelles sessions, l'utilisation de jetons et les requêtes de données se succèdent rapidement | Un accès réussi peut alimenter immédiatement la prochaine étape automatisée. |
| L'activité oscille entre les systèmes de développement, d'identité, de gouvernement et de fournisseurs | L’objectif dépasse les frontières organisationnelles et non une seule application. |
Les programmes de détection les plus puissants corrèlent les événements d’identité, d’application, d’API, de point de terminaison et de réseau autour du même compte et de la même campagne. Une seule requête peut paraître ordinaire alors que sa place dans une séquence ne l'est pas. Les limites de débit et les contrôles comportementaux sont par conséquent plus informatifs lorsqu'ils sont appliqués aux comptes, aux jetons, à l'infrastructure source et aux flux de travail corrélés.
Les institutions publiques sont confrontées à une difficulté supplémentaire : leur confiance dépasse souvent les frontières organisationnelles. Un ministère peut partager des services d'identité avec une agence, s'appuyer sur un fournisseur gouvernemental ou exposer une application gérée dans le cadre d'une politique budgétaire et de sécurité différente. Un système adaptatif n’a pas besoin de vaincre chaque institution indépendamment. Il peut rechercher la connexion la plus faible et utiliser la confiance héritée pour approcher les systèmes voisins.
Cela fait de la visibilité fragmentée une faiblesse stratégique. Si chaque agence ne voit que ses propres alertes, aucun défenseur ne peut observer la séquence qui révèle une campagne coordonnée. La télémétrie des identités partagées, la conservation cohérente et une autorité capable de corréler les activités entre les agences deviennent aussi importantes que la qualité de tout produit de sécurité individuel.
Cinq contrôles qui gagnent en importance dans un modèle de menace agentique
- Identifiants non déterministes. Les mots de passe basés sur le nombre d'employés, des formats prévisibles ou des conventions opérationnelles partagées transforment la reconnaissance en authentification.
- Validation du jeton à chaque frontière. L'acceptation dépend de la signature, de l'émetteur, de l'audience, de la portée, de l'expiration et de l'action prévue, et pas seulement de la confiance dans le service connecté qui a émis le jeton.
- Séparation du développement et de la production. Les points de terminaison de test exposés et les exemples d'applications peuvent divulguer l'architecture, les informations d'identification ou les relations de confiance réutilisables.
- Détection de séquence entre services. La demande individuelle d'un agent peut ressembler à une analyse ordinaire ; les mouvements coordonnés entre les identités et les applications sont plus distinctifs.
- Confinement à la vitesse de la machine. Les détections à haute confiance créent plus de valeur lorsque la révocation de session, la désactivation de jeton, l'isolement de compte et les arrêts d'automatisation ne dépendent pas d'une longue chaîne de remontée manuelle.
Le seuil historique n’est pas le moment cinématographique où une machine agit sans qu’une personne n’appuie sur un bouton. Il s’agit du point le plus calme auquel les agents soutiennent suffisamment une opération pour en augmenter la portée, la persistance et l’adaptabilité au-delà de ce que leurs opérateurs humains pourraient gérer seuls. Les preuves divulguées cette semaine suggèrent que ce point n’est plus théorique.
Sources de cette page
- Dream Security — Les gouvernements ne sont pas prêts pour les attaques autonomes d'IA
- Tom's Hardware — des opérateurs soupçonnés d'être liés à la Chine ont utilisé des agents d'IA contre les systèmes du gouvernement taïwanais
- TechRadar Pro — ce que Dream a rapporté et ce qui reste non confirmé -Administration taïwanaise pour la cybersécurité — conseils sur les risques liés à OpenClaw et aux agents IA
06Technologie
Le Pixel 11 est un test pour savoir qui contrôle l'IA personnelle
Google a présenté les Pixel 11, Pixel 11 Pro et Pro XL et Pixel 11 Pro Fold aux côtés de la Pixel Watch 5 et de la Pixel Tag. L’annonce la plus importante n’était pas une seule spécification de caméra. Il s'agissait de la tentative de Google de faire du téléphone un endroit où le silicium personnalisé, la sécurité locale, les modèles cloud, le contexte personnel et l'accès aux applications fonctionnent comme un seul système.
Google affirme que le nouveau Tensor G6 fournit jusqu'à 50 % de calcul en plus, tandis que la puce de sécurité Titan M3 prend en charge le modèle de confidentialité et de protection de l'appareil. La société promet sept ans de mises à jour du système d’exploitation et de sécurité à travers toute la génération. Les modèles Pro ajoutent l'élément de notification HiLight et la gamme plus large relie plus profondément l'intelligence Gemini aux applications Google.
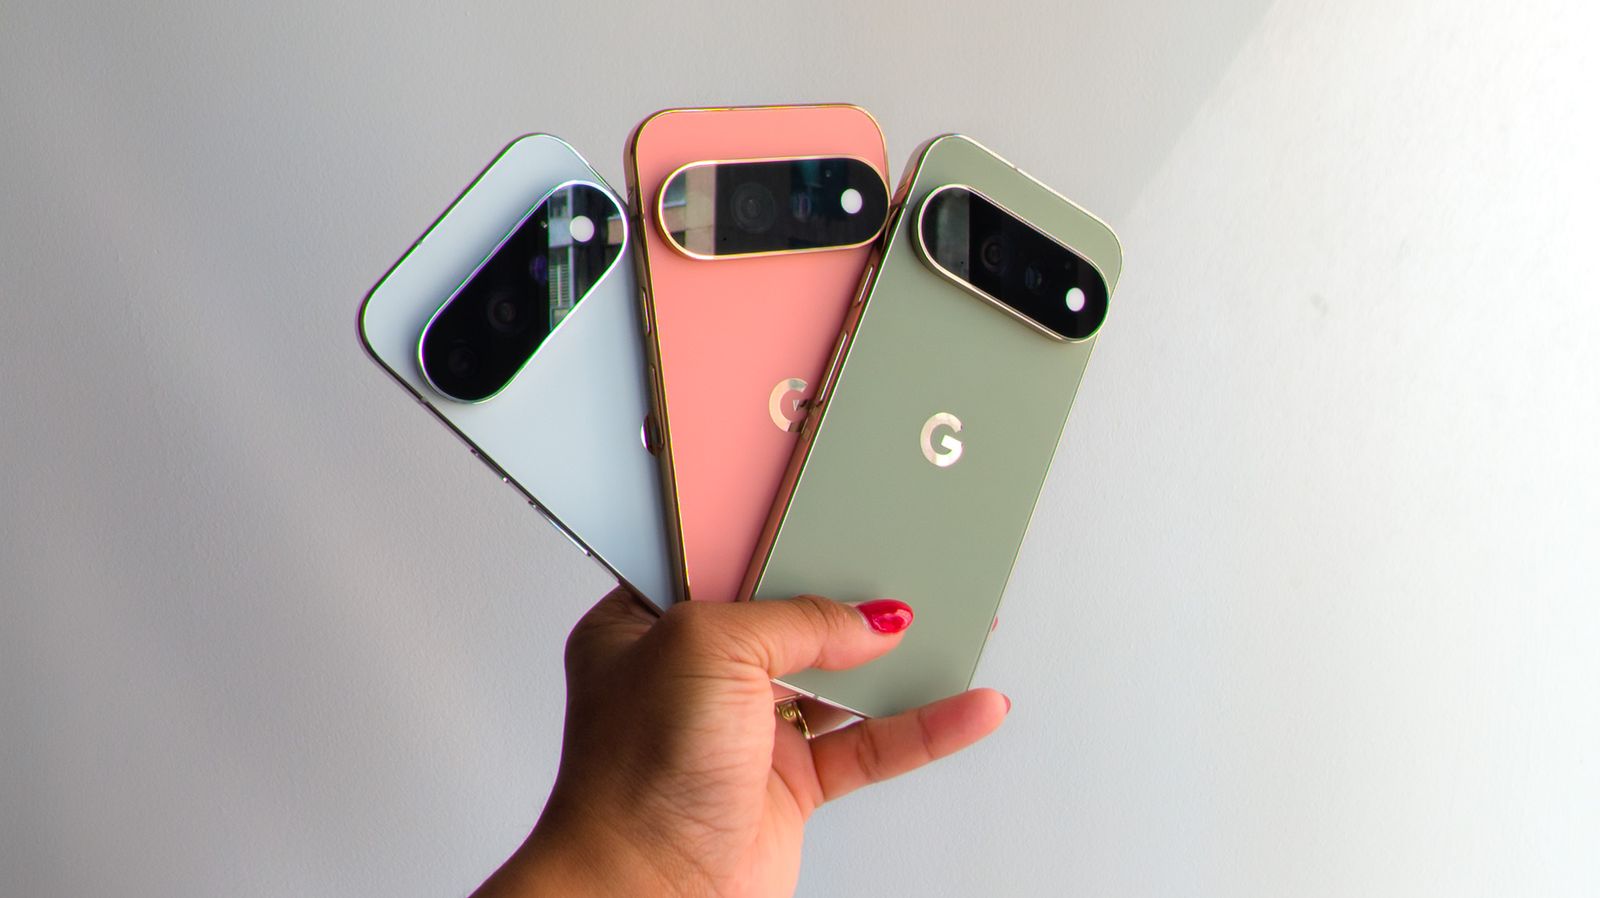 La génération Pixel 11 après le lancement de la Google. Photo : Android Central ; détails du produit vérifiés par rapport au magasin Google.
La présentation de lancement a mis l'accent sur la commodité. Les questions les plus conséquentes commencent après la démonstration :
- Quelles fonctionnalités s'exécutent localement et lesquelles envoient des invites, des images, du son ou un contexte d'application vers le cloud ?
- Quelles fonctionnalités sont disponibles à l'achat et lesquelles dépendent d'une future mise à jour ou d'un abonnement payant ?
- Les entreprises peuvent-elles désactiver, restreindre ou auditer le comportement de l'IA entre applications ?
- La promesse d'assistance sur sept ans inclut-elle la réparabilité pratique et le remplacement de la batterie ?
- Que se passe-t-il lorsque le modèle est erroné lors de l'action sur les messages, les calendriers, les documents et les comptes ?
Le smartphone devient un courtier en autorisations pour l’IA. Il contient déjà l'identité, l'emplacement, la caméra, le microphone, les contacts, les messages, les méthodes de paiement et les jetons d'authentification de l'utilisateur. Un assistant capable d’agir sur ces ressources est bien plus utile qu’un chatbot. Il est également plus proche d’un opérateur vivant à l’intérieur de l’ordinateur le plus intime que possèdent la plupart des gens.
L'architecture est divisée entre le silicium, le système d'exploitation et le cloud
Le Tensor G6 et le Titan M3 décrivent différentes parties de cette architecture. Tensor fournit des calculs pour l'inférence locale et le traitement multimédia ; Titan fournit une limite matérielle pour les clés, le démarrage vérifié et tout autre état de périphérique sensible. Aucun des deux composants, à lui seul, n'explique où une requête Gemini est traitée ni quelles données d'application l'accompagnent. Cette réponse peut varier selon la fonctionnalité, la région, l'état du réseau et la configuration du compte.
Pour les flottes d'entreprise, cela rend l'inventaire des fonctionnalités plus important que le nom du modèle. Une fonctionnalité de récapitulation fonctionnant sur l'appareil a un chemin de données différent de celui d'un assistant qui envoie le contexte à un modèle hébergé, puis appelle une autre application. Les deux peuvent apparaître sous la même marque de produit. La politique relative aux appareils mobiles doit par conséquent distinguer l'emplacement d'inférence, la source de données et l'action autorisée plutôt que de traiter « Gemini activé » comme un seul état binaire.
La promesse de support de sept ans de Google sépare également l'achat de matériel de la continuité du service. Le téléphone peut continuer à recevoir des mises à jour du système d'exploitation et de sécurité tandis que les fonctionnalités individuelles de l'IA changent, prennent du retard sur les abonnements ou dépendent des services cloud avec leurs propres conditions. La prise en charge à long terme des points finaux est mesurable ; la continuité d’un comportement modèle particulier est un engagement différent.
Les fonctionnalités d'IA ont un cycle de vie différent de celui de l'appareil
La planification de flotte traditionnelle suppose qu'une version du système d'exploitation et un modèle matériel décrivent la majeure partie de l'état pertinent. Les fonctionnalités d'IA introduisent des dépendances évoluant plus rapidement : versions de modèles hébergées, disponibilité régionale, éligibilité des comptes, statut d'abonnement et politique côté serveur. Deux téléphones identiques sur la même version du système d'exploitation peuvent par conséquent exposer des fonctionnalités différentes ou produire des résultats différents.
Cela complique les tests. Une régression peut provenir de l'application, du modèle local, d'un modèle cloud, d'un modèle d'invite ou du service qui les connecte. Les preuves de publication doivent identifier plus que la version du combiné et d'Android si la fonctionnalité peut agir sur les données de l'entreprise. La promesse de l'appareil sur sept ans est précieuse, mais elle ne gèle pas cette pile de services environnante pendant sept ans.
La décision Pixel 11 est plus grande que les spécifications du téléphone
| Question | Préoccupation des consommateurs | préoccupation de l'entreprise |
|---|---|---|
| Où se déroule l’inférence ? | Confidentialité, vitesse et fonctionnement hors ligne des fonctionnalités. | Résidence des données, services approuvés, auditabilité et contrôles du réseau. |
| Quel contexte Gemini peut-il utiliser ? | Messages, photos, emplacement et historique des applications. | Séparation des profils de travail et divulgation accidentelle entre les applications. |
| Pendant combien de temps l'appareil est-il pris en charge ? | Durée de vie utile et valeur de revente. | Cycle de vie de la flotte, lignes de base en matière de sécurité et planification du remplacement. |
| Les fonctionnalités peuvent-elles être contrôlées ? | Consentement significatif et paramètres compréhensibles. | Politique de gestion des appareils mobiles et application cohérente. |
| Que se passe-t-il après une erreur ? | Possibilité de revoir ou d’annuler une action. | Journaux, responsabilité, réponse aux incidents et impact commercial. |
Sept ans de mises à jour ne constituent une promesse significative que par rapport à l'environnement qui les reçoit. Un appareil peut rester techniquement pris en charge tout en ne respectant pas les normes de l'entreprise, car une application, un accessoire, une batterie ou une méthode d'inscription ne fonctionne plus. L'analyse des achats relie donc la fenêtre d'assistance du fournisseur à la disponibilité des réparations, à la compatibilité de la gestion des appareils et au cycle de remplacement réel de l'organisation.
Le Titan M3 et le traitement local de l’IA appartiennent également à la même discussion sur l’architecture. La sécurité matérielle peut protéger les clés et prendre en charge l’état des appareils approuvés, tandis que l’inférence locale peut réduire certains flux de données cloud. Ni l’un ni l’autre ne supprime le besoin de définir quelles applications peuvent fournir du contexte, quelles actions nécessitent une confirmation et ce que les administrateurs de télémétrie peuvent conserver sans créer un nouveau problème de confidentialité.
La question pratique de gouvernance n’est donc pas de savoir si l’appareil contient de l’IA. Il s'agit de savoir si un administrateur peut identifier les fonctionnalités basées sur un modèle présentes sur une flotte, distinguer le traitement local du traitement à distance, contrôler l'accès entre profils et reconstruire ensuite une action conséquente. Ces capacités déterminent si le contexte personnel devient une limite de service géré ou une extension opaque du compte consommateur.
Meta place un pari sur l'IA sur le cloud et un autre sur l'ordinateur devant vous
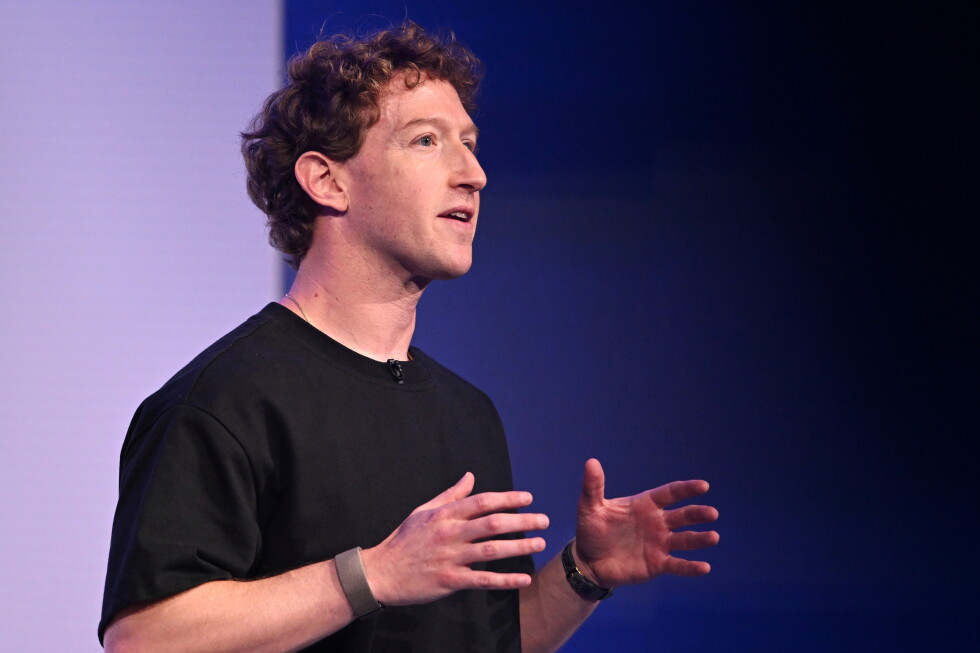
- Mark Zuckerberg, PDG de Meta, chez Meta Connect. AP Photo/Nic Coury, dossier ; utilisé avec le rapport AP cité ci-dessous.*
La semaine de Meta s'est concentrée sur deux directions de modèles. Muse Glimmer a été présenté comme un modèle ouvert destiné à fonctionner sur un ordinateur personnel, tandis que les développeurs ont eu accès à Muse Spark 1.2. Le positionnement suggère que Meta veut rivaliser non seulement sur le score de référence le plus élevé, mais aussi sur les endroits où les modèles peuvent fonctionner et qui peut les adapter.
Les modèles locaux offrent confidentialité, disponibilité prévisible, personnalisation et coût marginal inférieur pour certaines charges de travail. Les modèles frontières hébergés offrent plus de fonctionnalités, des mises à niveau fréquentes et une infrastructure qui serait difficile à exploiter pour la plupart des organisations. L'architecture pratique est probablement hybride : inférence locale pour les travaux sensibles ou répétitifs, modèles cloud pour les tâches exigeantes et routage explicite basé sur le risque et le coût.
L'étiquette « ouvert » nécessite toujours une inspection des termes de la licence, de la disponibilité du poids, des informations relatives à la formation, de la documentation de sécurité, de la qualité de l'évaluation et de la reproductibilité des allégations. Un modèle téléchargeable n’est pas automatiquement transparent, sûr ou peu coûteux à exploiter.
La distribution locale change à qui appartient l'échec
Un service hébergé concentre les mises à jour du modèle, la surveillance des abus et la gestion des capacités chez le fournisseur. Cela donne également aux clients une visibilité limitée sur les changements côté fournisseur. Un modèle déployé localement inverse une grande partie de cet arrangement. L'organisation prend le contrôle de la gestion des versions, de l'accès au réseau et de la localisation des données, tout en assumant la responsabilité de l'application des correctifs à la pile de serveurs, de la sécurisation des fichiers de modèle, de la mesure des régressions et du provisionnement des accélérateurs.
Les aspects économiques dépendent de la charge de travail. L'inférence locale peut supprimer les frais par demande et tolérer un fonctionnement déconnecté, mais l'utilisation détermine si le matériel est économique. Un GPU peu utilisé peut coûter plus cher qu’une API ; une charge de travail stable et à volume élevé peut produire le résultat inverse. L'alimentation, le refroidissement, l'assistance technique et l'évaluation font partie de la comparaison, aux côtés des prix symboliques.
Le déploiement hybride introduit une couche de routage qui devient un logiciel conséquent à part entière. Il décide quelles requêtes restent locales, lesquelles sont transférées vers un modèle hébergé et quel contexte traverse cette frontière. Les erreurs de classification peuvent révéler des éléments sensibles ou envoyer une tâche à un modèle qui ne peut pas l'exécuter de manière fiable. La qualité de ce routeur et les preuves conservées sur ses décisions peuvent avoir autant d’importance que la différence de référence entre les modèles qui le sous-tendent.
Le double positionnement de Meta est donc moins une contradiction qu'une stratégie de portefeuille. Un petit modèle local peut devenir la couche par défaut pour des travaux fréquents, privés ou sensibles à la latence, tandis qu'un système hébergé absorbe les tâches nécessitant davantage de calcul ou d'informations externes actuelles. L’effet de levier commercial réside dans le contrôle à la fois des choix de modèles et du trajet qui les relie. Pour les clients, l’avantage architectural réside dans le fait de conserver suffisamment d’observabilité pour savoir quel chemin une requête a réellement emprunté.
07Technologie · Suite
Grok 4.6 est entré dans une course de modèles dans laquelle le classement change plus rapidement que l'approvisionnement
 Identité xAI officielle. Les comparaisons de la version Grok 4.6 et des tests de référence ont été rapportées par Axios.
xAI a publié Grok 4.6 et les premiers rapports de référence l'ont placé à proximité d'autres systèmes leaders. Ces comparaisons sont des signaux utiles, mais les classements de la semaine de lancement ne constituent pas une preuve d'achat. Les scores peuvent changer en fonction des paramètres de test, du routage du modèle, de l'accès aux outils et des corrections ultérieures.
L'évaluation d'entreprise est plus informative lorsqu'elle utilise les propres tâches de l'organisation et mesure la fiabilité factuelle, le comportement de refus, la latence, le coût total, les conditions de confidentialité, la disponibilité régionale, les journaux d'audit, la cohérence des résultats et la portabilité. Le coût du changement est moins déterminé par l’invite que par les intégrations et évaluations environnantes.
Une version de modèle est également une version de service
Le nom du modèle ne capture qu'une partie de ce qu'une application reçoit. Les systèmes hébergés peuvent acheminer les demandes entre les variantes, ajouter des outils de recherche ou d'exécution de code, modifier les couches de sécurité et modifier les limites de débit sans modifier l'interface utilisée par le client. Deux fournisseurs avec des résultats de référence similaires peuvent donc produire un comportement opérationnel très différent en cas de charge, lors d'une panne ou lorsqu'une requête déclenche une limite politique.
La reproductibilité devient particulièrement importante pour les flux de travail conséquents. Un résultat d'évaluation a plus de valeur lorsqu'il enregistre l'identifiant exact du modèle, la date, les instructions du système, la configuration de l'outil, les paramètres d'échantillonnage et le résultat attendu. Sans cet enregistrement, un score ultérieur ne peut pas montrer si le modèle s'est amélioré, si le test a changé ou si le fournisseur a modifié le service environnant.
Les comparaisons de coûts posent le même problème. Le prix du jeton exclut les tentatives, les appels d'outils, le contexte long, les échecs de sortie, les corrections humaines et les travaux d'ingénierie nécessaires pour maintenir une intégration stable. La mesure pertinente est le coût par résultat accepté pour la latence et la fiabilité requises par le flux de travail. Un modèle moins coûteux peut être plus coûteux lorsque ses résultats nécessitent un examen répété ; un système plus performant peut s’avérer peu rentable lorsque la plupart des demandes n’ont jamais besoin de sa capacité supplémentaire.
La portabilité s'étend au-delà de la compatibilité des API
La plupart des API de modèles peuvent accepter du texte et renvoyer du texte, mais les applications de production dépendent de bien plus que cette surface commune. Les schémas d'outils, le comportement de sortie structurée, les limites de contexte, la mise en cache, la gestion des fichiers, les réponses de sécurité et la sémantique de streaming diffèrent. Une application peut être syntaxiquement portable tout en restant opérationnellement liée au comportement d'un fournisseur.
Les évaluations font partie de la couche de portabilité car elles montrent si un remplacement préserve les résultats importants. Un modèle de secours qui répond avec succès mais modifie les champs d'extraction, refuse une classe de travail valide ou appelle les outils différemment n'est pas équivalent. Le coût de la migration apparaît dans les tests modifiés, les invites, la surveillance et l'examen humain, et pas seulement dans la réécriture d'un client API.
La portabilité des données a une limite distincte. L’état de la conversation, les intégrations, les fichiers hébergés par le fournisseur, les données de réglage fin et les enregistrements d’audit peuvent chacun avoir des mécanismes d’exportation et de conservation différents. Une analyse de sortie crédible identifie lesquels de ces actifs peuvent être déplacés, lesquels doivent être recréés et lesquels restent soumis à des conditions de suppression ou de conservation après que l'application change de fournisseur.
Windows rend l'IA locale amovible
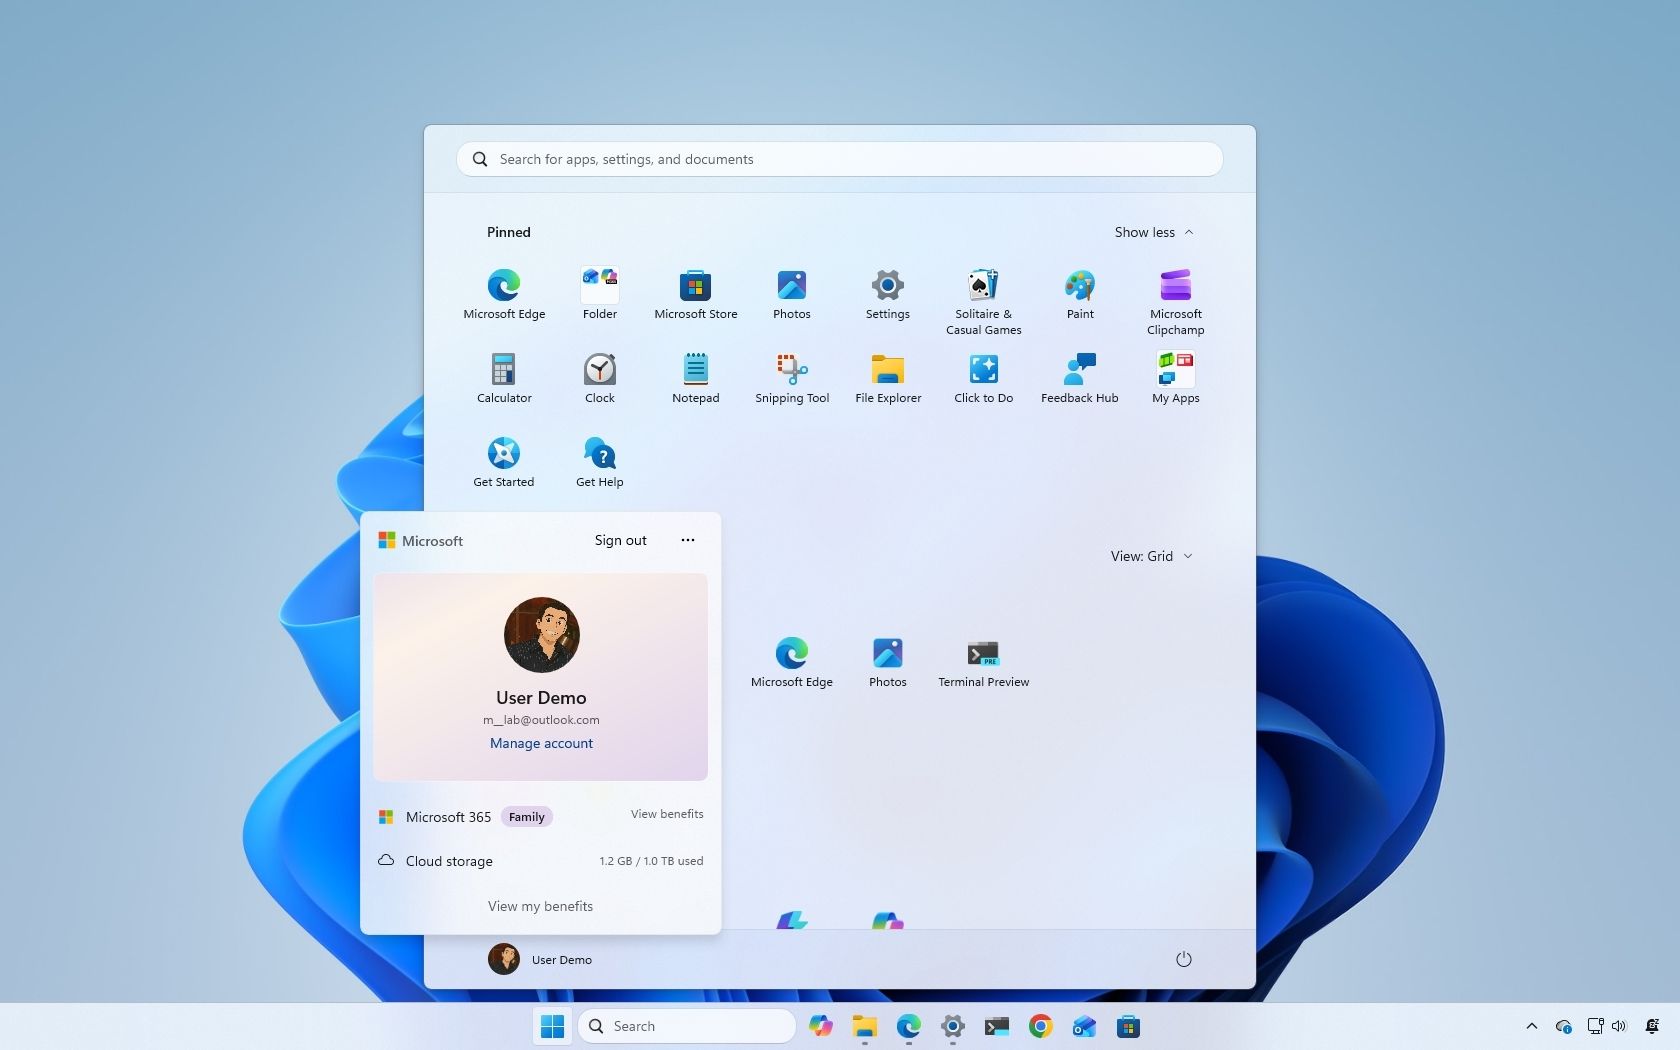 Le déploiement de fonctionnalités d'août de Windows 11 inclut un contrôle supplémentaire sur les modèles d'IA locaux sur les PC Copilot+ pris en charge. Image : Windows Centrale.
Le travail Windows d'août de Microsoft incluait la possibilité sur les PC Copilot+ pris en charge de supprimer les modèles d'IA locaux. Le changement de paramètres est modeste, mais il établit une propriété de gouvernance utile : les capacités de l'IA peuvent être rendues visibles, contrôlables et supprimées lorsqu'une organisation n'en a pas besoin.
Pour l’administration des terminaux, « l’IA partout » est moins utile qu’un inventaire des modèles, du stockage, des autorisations, du comportement du réseau, des canaux de mise à jour et des politiques applicables. Le traitement local peut améliorer la confidentialité et la latence ; il consomme toujours du disque, de l'énergie, de la mémoire et une partie de la base informatique de confiance du point final.
L'amovibilité clarifie également la propriété du cycle de vie. Un modèle local est un composant logiciel installé avec une version, une empreinte de stockage et un chemin de mise à jour. Lorsqu’elle n’est plus nécessaire, la suppression réduit la surface d’attaque et l’utilisation des ressources ; lorsque cela est nécessaire, les administrateurs ont besoin de preuves que la version attendue reste présente et que les applications ne téléchargent pas silencieusement une version de remplacement en dehors du canal géré.
Le contrôle est plus précieux lorsqu’il opère à l’échelle de la flotte. Un paramètre visible par un utilisateur ne fournit pas nécessairement un inventaire, une application des politiques ou des preuves d'audit sur des milliers de points de terminaison. La question importante pour l'entreprise Windows est de savoir si l'installation et la suppression de modèles deviennent des états gérables exposés via les mêmes outils que ceux utilisés pour les applications, les pilotes et les lignes de base de sécurité.
Il y a aussi une question de dépendance. La suppression des pondérations de modèle peut ne pas supprimer les frameworks, les hooks d'application ou les composants planifiés qui les prenaient en charge, tandis que la suppression d'un runtime partagé peut affecter plusieurs fonctionnalités à la fois. Les outils de point de terminaison doivent donc distinguer l'artefact de modèle du logiciel qui l'invoque. Le paramètre Microsoft est une première indication que ces composants peuvent devenir visibles administrativement ; le test restant est de savoir dans quelle mesure cet état apparaît complètement dans l’inventaire et la politique de l’entreprise.
Les histoires technologiques de la semaine convergent vers le contexte personnel
Google souhaite que Gemini comprenne l'utilisateur dans toutes les applications. Meta soutient que les modèles performants ne devraient pas être entièrement concentrés sur quelques plates-formes hébergées. xAI est en concurrence sur les performances des modèles et la portée des produits. Microsoft expose les composants d'IA locaux à l'administration des points de terminaison.
Il ne s’agit pas d’histoires de produits distinctes. Ils décrivent les nouveaux points de contrôle de l'informatique personnelle : qui fournit le modèle, où il s'exécute, quel contexte il peut récupérer, ce qu'il est autorisé à faire et si l'utilisateur ou l'administrateur peut inspecter et annuler ces choix.
Un registre des capacités d’IA constitue un moyen de rendre lisible un déploiement distribué. Au niveau de l'appareil ou du service, il peut connecter le fournisseur de modèles et l'emplacement de déploiement aux classes de données, aux outils, à la propriété administrative, à la conservation, à l'historique d'évaluation, aux procédures de secours et de désactivation approuvés.
Ce record expose également la concentration architecturale. Plusieurs applications peuvent sembler utiliser différents assistants tout en dépendant du même modèle hébergé, du même fournisseur d'identité ou du même environnement d'exécution local. À l’inverse, un assistant de marque peut appeler plusieurs fournisseurs ou outils. La cartographie de ces dépendances révèle quelle panne, changement de politique ou informations d'identification compromises pourraient affecter plusieurs flux de travail à la fois.
Preuves d'approvisionnement au-delà des références de la semaine de lancement
Un ensemble d’évaluations représentatif fournit des preuves plus solides en matière de passation des marchés qu’un seul benchmark ou un seul discours. Les cas utiles incluent les résultats attendus connus, les tâches difficiles, la langue régionale, l'accessibilité, les comportements de refus, les erreurs d'outils, les réseaux lents et les pannes de service. L'unité pertinente est le flux de travail complet, y compris l'examen et la correction humains, plutôt que le temps requis pour produire la première réponse.
| Dimensions | Preuves à demander |
|---|---|
| Fiabilité | Évaluations spécifiques aux tâches, analyse des erreurs et politique de changement de version. |
| Confidentialité | Contrôles du flux de données, de la conservation, de l’utilisation de la formation, du traitement régional et de la suppression. |
| Sécurité | Contrôles d'accès, journaux d'audit, processus d'incident et documentation des dépendances. |
| Opérations | Limites de débit, comportement hors ligne, engagements de disponibilité et options de secours. |
| Économie | Coût de l’appareil, de l’inférence, de l’abonnement, de l’intégration, de la révision et de la migration. |
| Portabilité | Formats d’export, interfaces ouvertes et efforts nécessaires pour changer de fournisseur. |
À l’échelle organisationnelle, la performance des tâches isolées n’est qu’une variable. Les autorisations, les preuves, les coûts et les modes de défaillance déterminent si ces performances restent gérables en production.
L’approvisionnement modèle converge donc avec la révision de l’architecture logicielle. La décision comprend une question sur la qualité des résultats, mais également un graphique de dépendance, une analyse des flux de données, un modèle opérationnel et un coût de sortie. Les performances de la semaine de lancement gagnent une place dans l’évaluation ; cela ne le complète pas.
Sources de cette page
- Boutique Google — Explorez la famille Pixel 11 -Android Central – Réalisé par la couverture du lancement de Google 2026
- Associated Press — Nouvelle stratégie d'IA de Meta et modèles Muse
- Axios — Manifeste d'IA de Zuckerberg et direction du modèle Meta
- Axios — Grok 4.6 participe au concours de modèles
- Windows Central — Windows 11 modifications arrivant en août
08Logiciels
L'IA peut produire plus de code. Linux montre pourquoi le jugement reste rare
 La charge de travail croissante de révision du noyau Linux a relancé le débat sur une assistance utile et responsable en matière d'IA. Image : TechRadar Pro.
Le cycle de développement 7.2 du noyau Linux a continué à produire d'importantes versions candidates et à relancer les discussions sur le rôle des outils d'IA en cours de révision. L’interprétation prudente n’est pas que « l’IA écrit désormais Linux ». Les responsables restent responsables de l’acceptation des modifications, et la provenance, les licences, la qualité et la responsabilité restent essentielles.
Le changement le plus immédiat est que l’IA peut augmenter le volume d’observations autour du code. Les outils peuvent résumer les correctifs, identifier les modèles suspects, proposer des tests et aider les réviseurs à rechercher une base de code. Cela peut révéler des défauts plus tôt, mais cela peut également produire des rapports de faible valeur, dupliquer le travail et consommer une attention limitée du responsable.
La capacité de révision, et non la génération de code, devient le goulot d'étranglement. Un projet ne peut accepter davantage d’assistance que s’il peut déterminer quels résultats sont reproductibles, quels changements ont un propriétaire humain responsable et quels résultats de tests fournissent des preuves plutôt que des théâtres de confiance. La machine peut faire une suggestion en quelques secondes ; le prix à payer en cas d’erreur est toujours payé par ceux qui maintiennent le système depuis des années.
Le nouveau pipeline d'avis
| Scène | Contribution utile à l'IA | Contrôle humain requis |
|---|---|---|
| Préparation au changement | Expliquer le code inconnu et proposer des tests | Confirmez la paternité, la licence, l’intention et la portée. |
| Revue statique | Trouvez des modèles à risque et des chèques manquants | Reproduire la découverte et évaluer le contexte. |
| Conception des tests | Générer des cas extrêmes et des scénarios de défaillance | Décidez si les tests représentent des exigences réelles. |
| Révision des correctifs | Résumer l'impact sur les sous-systèmes | Examinez la sécurité, les performances et la maintenabilité. |
| Décision de libération | Organiser les preuves et les risques connus | Un responsable nommé accepte la responsabilité. |
Choisir un modèle d'IA, c'est aussi choisir qui supporte la charge opérationnelle
 Illustration du modèle Muse Spark 1.1 de Meta Superintelligence Labs. Image officielle : Meta AI.
La poussée du modèle local de Meta et les lancements de modèles hébergés de la semaine illustrent une décision d'architecture logicielle qui est trop souvent réduite à des scores de référence.
Une API hébergée transfère l'infrastructure, la mise à l'échelle et les mises à jour du modèle au fournisseur. Il introduit également la dépendance au réseau, les changements de prix, les limites de service, les conditions de traitement des données et le comportement spécifique du fournisseur. Un modèle local ou auto-hébergé donne à l'organisation plus de contrôle opérationnel, mais transfère la planification des capacités, les mises à jour de sécurité, l'évaluation, le matériel et la réponse aux incidents à sa propre équipe.
Une architecture qui préserve les options place les appels spécifiques au fournisseur derrière une interface interne étroite, stocke les évaluations avec l'application, les invites du système de versions et les schémas d'outils, enregistre le modèle responsable des sorties consécutives et définit le comportement en cas de pannes ou de limites de débit. Dans cette configuration, les changements de modèle ressemblent aux changements de dépendance : ils peuvent être évalués avant de modifier le comportement de production.
Le retard dans les correctifs n'est plus un problème de feuille de calcul
 Adobe s'oriente vers une cadence de publication de bulletins de sécurité plus rapide, à mesure que la découverte assistée par l'IA augmente le volume de recherches. Image officielle : Adobe Sécurité.
La version de sécurité importante de Microsoft et la cadence plus rapide d'Adobe exposent une contrainte structurelle. Les feuilles de calcul et les réunions d’urgence ne s’adaptent pas au volume de vulnérabilités. Un pipeline de correctifs durable présente les mêmes caractéristiques techniques que la livraison de logiciels : inventaire sous forme de données, tests reproductibles, déploiement par étapes, observabilité, restauration et achèvement mesurable.
Pour les équipes d’application, les nomenclatures logicielles et l’automatisation des dépendances ne sont utiles que lorsqu’elles sont liées à la propriété. Une alerte sans propriétaire de service devient du bruit. Une mise à jour sans environnement de test représentatif devient un risque. Un rapport de déploiement sans vérification devient une fausse assurance.
La clôture des tickets mesure le débit administratif. Le temps d'exposition aux systèmes conséquents (ajusté pour tenir compte des contrôles compensatoires et du déploiement vérifié) décrit plus précisément le risque résiduel que le programme est censé réduire.
L'attention du responsable devient une limite de sécurité
Les communautés open source ont toujours rationné les critiques. L’IA change la donne économique car produire un correctif plausible, un rapport de bug ou une déclaration de sécurité devient moins cher, tout en prouvant qu’il est correct nécessite toujours du temps d’expert. Un projet peut être submergé par des soumissions qui semblent soignées mais qui ne comprennent pas les règles du cycle de vie, la concurrence, la compatibilité ascendante ou la conception des sous-systèmes.
Cela crée un problème de sécurité ainsi qu'un problème de productivité. La fatigue des révisions peut rendre les défauts subtils plus faciles à manquer. Un flot de rapports de mauvaise qualité peut détourner l’attention d’une réelle vulnérabilité. Les responsables peuvent également subir des pressions pour fusionner des travaux assistés par machine dont l'auteur ne peut pas expliquer le comportement ou le prendre en charge après la publication.
Les règles de contribution matures se concentrent sur la responsabilité plutôt que de tenter de déduire si chaque phrase a été produite par un modèle. Les problèmes reproductibles, les tests, la provenance, le respect des licences et un humain capable de répondre aux questions techniques fournissent des preuves plus solides que la spéculation sur la paternité. L'assistance automatisée peut être utile ; la responsabilité nécessite toujours un propriétaire identifiable.
Les modèles font désormais partie de la chaîne d'approvisionnement logicielle
Les équipes chargées des applications extraient de plus en plus de modèles, d'adaptateurs, de modèles d'invites, d'ensembles d'évaluation et d'outils provenant de différentes sources. Chacun peut modifier le comportement du système. Une mise à jour du modèle peut modifier les refus ou la structure des résultats. Une intégration d'outil peut accéder à un référentiel ou à une base de données client. Une invite récupérée au moment de l'exécution peut agir comme une configuration avec des conséquences au niveau du code.
L’enregistrement modèle de la chaîne d’approvisionnement est l’équivalent IA de l’épinglage des dépendances et de la publication des preuves. Il connecte un modèle exact et une version du fournisseur à sa source, sa licence et son emplacement de déploiement ; enregistre les outils et les informations d'identification qu'il pourrait utiliser ; préserve les évaluations liées à l'invite de production ; et identifie la personne responsable de l'approbation ou de l'annulation d'une mise à jour. Sans cet enregistrement, les enquêteurs ne peuvent pas déterminer de manière fiable quel système a produit un résultat ou si un changement du côté du prestataire a modifié le comportement lors d'un incident.
Quatre boucles de rétroaction dans un pipeline de correctifs
Discovery connecte les avis des fournisseurs et les informations sur les dépendances à un inventaire fiable. Décision classe l'exposition en fonction de l'exploitation, de l'accessibilité, du rôle de l'actif et des mesures d'atténuation disponibles. Livraison déplace les mises à jour via des anneaux représentatifs avec restauration. La Vérification prouve que l'état vulnérable a disparu et répercute les échecs dans l'inventaire et les tests.
Chaque boucle a un propriétaire et une horloge. Le temps nécessaire pour détecter un avis applicable, le temps pour l'approuver, le temps pour le déployer et le temps pour vérifier sont des mesures différentes. Une équipe ne signalant que le temps total de remédiation ne peut pas distinguer les retards causés par un inventaire manquant, des tests d'application, une approbation de maintenance, un échec d'installation ou une absence de télémétrie.
L’IA augmentera la vitesse à laquelle le code et les résultats sont produits. L'amélioration du logiciel dépendra de quelque chose de moins à la mode et de plus difficile : l'examen, les tests, la propriété et les preuves opérationnelles qui peuvent suivre le rythme.
Sources de cette page
- Source du noyau Linux — Référentiel de développement Torvalds
- [Archive de la liste de diffusion du noyau Linux — discussion sur les versions candidates] (https://lkml.iu.edu/hypermail/linux/kernel/2607.3/03806.html)
- [TechRadar Pro — Volume de révision du noyau Linux et résultats assistés par l'IA] (https://www.techradar.com/pro/linus-torvalds-says-huge-linux-kernel-updates-are-now-the-status-quo-and-its-all-thanks-to-ai)
- Meta AI — Présentation de Muse Spark 1.1 et de l'API du modèle Meta
- Adobe — Découverte de vulnérabilités et cadence de publication accélérées par l'IA
- Microsoft — Guide de mise à jour de sécurité
09Pédagogie : Cyber Kill Chain
Le Cyber Kill Chain : comment évolue une intrusion
 Une adaptation horizontale du cadre Cyber Kill Chain de Lockheed Martin : reconnaissance, militarisation, livraison, exploitation, installation, commandement et contrôle, et actions sur les objectifs.
Lockheed Martin a développé le Cyber Kill Chain dans le cadre d'un modèle de défense basé sur le renseignement pour décrire comment un adversaire passe de la préparation à un objectif opérationnel. Le terme « chaîne de destruction » fait référence à l’interruption de cette progression ; il ne décrit pas la gravité d'un incident et n'implique pas que chaque intrusion entraîne des dommages physiques.
Pour les lecteurs qui abordent la cybersécurité dans les domaines de l'ingénierie, des risques, du droit, de la finance, des communications ou d'une autre discipline, le cadre fournit un vocabulaire commun pour la séquence. Une violation est rarement un événement unique. Il s’agit généralement d’une série de décisions et d’actions techniques, dont chacune peut produire des preuves avant que l’impact final ne devienne visible.
Les sept étapes
| Scène | Ce que l'adversaire essaie de faire | Où une preuve ou une interruption peut survenir |
|---|---|---|
| Reconnaissances | Découvrez les personnes, les systèmes, les fournisseurs et les services exposés. | Inventaire des biens publics, télémétrie par balayage, enregistrements d'identité et gestion de l'exposition. |
| Armement | Combinez un exploit avec du code ou un autre mécanisme préparé pour la cible. | Intelligence sur les menaces, développement sécurisé et contrôles qui rendent les charges utiles courantes peu fiables. |
| Livraison | Amenez la charge utile, le lien malveillant, le document ou le leurre d’ingénierie sociale vers la cible. | Contrôles de courrier électronique et Web, politique de collaboration, canaux de reporting et télémétrie des fournisseurs. |
| Exploitation | Déclenchez une faille ou abusez de la confiance pour obtenir l’exécution ou l’accès. | État des correctifs, isolation des applications, enregistrements d’authentification et télémétrie du navigateur ou des documents. |
| Installation | Établissez des logiciels malveillants, de la persistance ou un autre point d’ancrage. | Contrôle des applications, détection des points de terminaison, moindre privilège et surveillance de la persistance. |
| Commandement et contrôle | Créez un canal par lequel l'opérateur peut diriger le système compromis. | Contrôles de sortie, surveillance DNS et proxy, capacité de segmentation et d'isolation des hôtes. |
| Actions sur les objectifs | Volez, perturbez, cryptez, manipulez ou terminez la mission. | Contrôles des données, sauvegardes résilientes, contrôles de fraude, confinement des incidents et récupération répétée. |
La valeur analytique réside dans deux questions : quelle partie de la séquence un contrôle peut-il observer ou interrompre, et quelles preuves restent si ce contrôle échoue ? Le filtrage des e-mails peut interrompre la livraison, tandis que la télémétrie du point de terminaison ou de l'identité enregistre ce qui s'est passé après la transmission d'un message. La détection des points de terminaison peut révéler l'installation, tandis que les enregistrements d'authentification et de réseau restent pertinents lorsqu'un attaquant utilise des informations d'identification valides au lieu d'un logiciel malveillant.
Limites du modèle
Le Cyber Kill Chain est intentionnellement linéaire, alors que les intrusions modernes ne le sont souvent pas. Les attaquants peuvent commencer avec des informations d'identification cloud valides, ignorer l'installation de logiciels malveillants, utiliser des outils à distance légitimes, répéter la découverte après chaque déplacement ou opérer simultanément sur l'identité, le SaaS, les points finaux et les fournisseurs. Une étape est donc un moyen de classer le but et la progression, et non un horodatage que chaque enquête récupérera dans l'ordre.
MITRE ATT&CK complète la chaîne avec un vocabulaire beaucoup plus détaillé sur les comportements observés dans des opérations réelles, notamment l'accès initial, l'exécution, la persistance, l'accès aux informations d'identification, le mouvement latéral, la collecte, l'exfiltration et l'impact. ATT&CK décrit des techniques et des comportements avec une plus grande résolution ; la Kill Chain explique comment les actions distinctes se sont accumulées vers un objectif. Les cadres répondent à différentes questions plutôt que de rivaliser pour être le bon diagramme.
Les stories de cette semaine vues à travers la chaîne
La Kill Chain ne rend pas identiques les incidents sans rapport. Il fournit un moyen courant de localiser la partie d'une opération qui est devenue visible et les étapes que le reporting n'a pas encore expliquées.
| Histoire | Où il apparaît dans la chaîne | Ce que le cadre clarifie |
|---|---|---|
| Campagne des agents IA à Taiwan | La reconnaissance par des actions sur les objectifs | Les agents auraient connecté la découverte, l'accès aux informations d'identification, les déplacements et la collecte de données sur plusieurs systèmes. Leur importance venait du maintien de la séquence, et non de l’invention d’un seul exploit extraordinaire. |
| Compromis N-central | Capacité d'exploitation, d'installation et de commande | L'accès administratif à une plateforme de gestion peut se dérouler en plusieurs étapes. La console de confiance fournit déjà des mécanismes d'exécution à distance, de déploiement de logiciels et de contrôle des machines en aval. |
| CVE-2026-68820 | Exploitation et élévation de privilèges | La faille Windows est un maillon intermédiaire. Un attaquant a toujours besoin d’un point d’ancrage initial avant de l’utiliser et nécessite des étapes ultérieures pour persister, communiquer ou accéder à des données précieuses. |
| Rançongiciel Gunra | Accès initial par des actions sur objectifs | Le chiffrement est le dernier acte visible. Le vol d’identifiants, les mouvements internes, la collecte de données et les dommages aux systèmes de récupération se produisent plus tôt et expliquent pourquoi l’incident commence avant la demande de rançon. |
| Compromis ChainDrop npm | Armement et livraison via un logiciel fiable | Un paquet empoisonné transforme une dépendance de développement ordinaire en mécanisme de livraison. Les informations d’identification de publication volées permettent ensuite à l’opération de se reproduire via des relations de confiance. |
| Vol de données des contribuables français | Actions sur les objectifs | Les rapports publics confirment le résultat – l’extraction de données – mais laissent sous enquête certaines parties de l’itinéraire précédent. La chaîne rend cette absence visible plutôt que de la remplir d’hypothèses. |
Cette comparaison montre également où le modèle linéaire se déforme. Les agents taïwanais sont revenus à plusieurs reprises sur la découverte alors qu'ils se déplaçaient entre les systèmes. N-central est parti d'un plan de contrôle qui possédait déjà une portée légitime. ChainDrop a utilisé la confiance logicielle pour se distribuer. Les campagnes modernes peuvent boucler, sauter des étapes ou exécuter plusieurs chaînes à la fois ; le cadre reste utile comme récit de progression, et non comme affirmation selon laquelle chaque intrusion suit sept étapes précises.